
* Barca zweert ook bij fixedsys... althans bij mIRC de rest is comic sans

Even op de zondagavond reageren, tijd om die laatste paar .nl domeinen bij een concurrent weg te halen ..
Reageert niet op AI berichten | VW ID.7 | 5670 Wp - 14x405 33° op zuid | Twente

@mijn.host,
De mx1.mijn.host en mx2.mijn.host hebben geen 100% score bij de e-mail check. Maar geen idee of jullie dat kunnen oplossen? Of dat dat SpamExperts is?
De mx1.mijn.host en mx2.mijn.host hebben geen 100% score bij de e-mail check. Maar geen idee of jullie dat kunnen oplossen? Of dat dat SpamExperts is?
- Nachtkastje
- Registratie: Januari 2019
- Laatst online: 08-10 23:26

Is dit iets wat jullie ook op een s10.webhost.company kunnen regelen? Deze faalt namelijk op SHA1 hashing (Hashfunctie voor sleuteluitwisseling)mijn.host schreef op zondag 21 juni 2026 @ 18:27:
Bedankt voor het melden van deze punten.
Wat betreft de score op internet.nl: het IPv6-adres van internet.nl werd geblokkeerd op meerdere servers. Daardoor mislukten meerdere checks. Dit is nu opgelost en alle servers zouden een score van 100% moeten hebben. Het was dus puur de check die (deels) faalde. De server config stond wel goed.
We hebben de redirect op de hostnaam ook gelijk geregeld, wel zo netjes voor de score.
Voorbeeld: https://internet.nl/site/h63.mijn.host/4150093/
Wat betreft de time-outs die soms voorkomen op ns3: hier zijn we nog mee bezig en vergt helaas wat meer tijd. Hopelijk kunnen we binnenkort een update melden dat het opgelost is.
- mijn.host
- Registratie: Juni 2023
- Laatst online: 30-08 19:46
Bedrijfsaccount mijn.host

@Nachtkastje dit is nu ook opgelost, alle servers zijn nu nagelopen.
@king006 we zullen hiervoor contact met SpamExperts opnemen, zodat dit ook weer 100% wordt.
@king006 we zullen hiervoor contact met SpamExperts opnemen, zodat dit ook weer 100% wordt.
- mijn.host
- Registratie: Juni 2023
- Laatst online: 30-08 19:46
Bedrijfsaccount mijn.host
We hebben een leuke feature update te melden wat door veel Tweakers is gevraagd: we ondersteunen nu native Dynamische DNS (DDNS).
We zagen dat sommige klanten een eigen intergratie hiervoor maakten met onze API, maar dat hoeft nu niet meer.
Meer info: https://mijn.host/kb/domeinnaam/dynamische-dns-ddns-instellen
We zagen dat sommige klanten een eigen intergratie hiervoor maakten met onze API, maar dat hoeft nu niet meer.
Meer info: https://mijn.host/kb/domeinnaam/dynamische-dns-ddns-instellen
- Room42
- Registratie: September 2001
- Niet online

Mooie feature, @mijn.host! Zal ik vanavond eens gaan testen!
Hoe vaak per minuut mag ik dit draaien, c.q., hebben jullie ook een 'what is my ip' dienst (a la api.ipify.org) ernaast die ik elke 5 seconden mag queryen om te zien of mijn IP gewijzigd is?
Hoe vaak per minuut mag ik dit draaien, c.q., hebben jullie ook een 'what is my ip' dienst (a la api.ipify.org) ernaast die ik elke 5 seconden mag queryen om te zien of mijn IP gewijzigd is?
[ Voor 60% gewijzigd door Room42 op 23-06-2026 14:09 ]
De vakantie heeft alweer heimwee naar mij
- Wimbo
- Registratie: Augustus 2001
- Laatst online: 08-10 23:11
Goede toevoeging!mijn.host schreef op dinsdag 23 juni 2026 @ 13:21:
We hebben een leuke feature update te melden wat door veel Tweakers is gevraagd: we ondersteunen nu native Dynamische DNS (DDNS).
We zagen dat sommige klanten een eigen intergratie hiervoor maakten met onze API, maar dat hoeft nu niet meer.
Meer info: https://mijn.host/kb/domeinnaam/dynamische-dns-ddns-instellen
Voor Unifi is het wat complexer ivm het aanpassen van de URL, https is hierbij niet nodig.
code:
Werkende settings voor Unifi (UCG-Fiber 5.1.19 met Network 10.4.57):1
| mijn.host/nic/update?hostname=%h&myip=%i |

Vraagje: als je het hoofddomein updated, wordt dan ook het *.hoofddomein.nl geupdated?
Ik kan namelijk niet * toevoegen, dat is dan een ongeldige hostnaam.
EDIT: helaas niet, het * record wordt niet gewijzigd... Is hier een andere manier voor?
[ Voor 11% gewijzigd door Wimbo op 23-06-2026 14:27 ]
- RobinJB
- Registratie: Maart 2010
- Laatst online: 09-10 09:25
Ontwikkelaar & Brandweerman

Ja, CNAME maken naar het aangemaakte DynDNS recordWimbo schreef op dinsdag 23 juni 2026 @ 14:10:
[...]
Goede toevoeging!
Voor Unifi is het wat complexer ivm het aanpassen van de URL, https is hierbij niet nodig.code:Werkende settings voor Unifi (UCG-Fiber 5.1.19 met Network 10.4.57):
[Afbeelding]
Vraagje: als je het hoofddomein updated, wordt dan ook het *.hoofddomein.nl geupdated?
Ik kan namelijk niet * toevoegen, dat is dan een ongeldige hostnaam.
EDIT: helaas niet, het * record wordt niet gewijzigd... Is hier een andere manier voor?

*.hoofddomein.nl CNAME hoofddomein.nl.
112 Radar.nl - Hulpdiensten op de kaart | SlimHuys.nl - Dynamische tarieven inzichtelijk en met automatiseringen
- mijn.host
- Registratie: Juni 2023
- Laatst online: 30-08 19:46
Bedrijfsaccount mijn.host
Bedankt voor jullie feedback! Onze developer is er vandaag mee bezig en neemt jullie feedback gelijk mee! Dus verwacht later vandaag een update 
- RobinJB
- Registratie: Maart 2010
- Laatst online: 09-10 09:25
Ontwikkelaar & Brandweerman
En IPv6 update hij niet (ziet hij wel) (weet ik eigenlijk niet, ik gebruikte %i in Unifi, maar zie geen IPv6 in mijn.host).
[ Voor 51% gewijzigd door RobinJB op 23-06-2026 14:43 ]
112 Radar.nl - Hulpdiensten op de kaart | SlimHuys.nl - Dynamische tarieven inzichtelijk en met automatiseringen
- Drardollan
- Registratie: Juli 2018
- Laatst online: 22:45

Leuke toevoeging @mijn.host !
Is er ook toevallig een planning wanneer er wat aan de portal gesleuteld gaat worden? Het filteren bij bijvoorbeeld domeinnamen is niet te doen, filters worden constant vergeten en de tags zijn onbruikbaar.
Is er ook toevallig een planning wanneer er wat aan de portal gesleuteld gaat worden? Het filteren bij bijvoorbeeld domeinnamen is niet te doen, filters worden constant vergeten en de tags zijn onbruikbaar.
All your base are belong to us!

Mooie feature! Maar als het om het even is blijf ik mijn eigen script wel gebruiken, want:mijn.host schreef op dinsdag 23 juni 2026 @ 13:21:
We hebben een leuke feature update te melden wat door veel Tweakers is gevraagd: we ondersteunen nu native Dynamische DNS (DDNS).
We zagen dat sommige klanten een eigen intergratie hiervoor maakten met onze API, maar dat hoeft nu niet meer.
Meer info: https://mijn.host/kb/domeinnaam/dynamische-dns-ddns-instellen
1) hoef ik nergens aan te denken als ik de ISP router moet vervangen
2) Ik van ISP zou wisselen
3) ik er niet zo van houd om prive paswoorden e.d. op in bruikleen apparatuur te zetten
4) If it ain't broke, don't fix it ;-)
0h en 5) is makkelijker te monitoren..kan nu een mailtje naar mezelf sturen ofzo als het fout gaat ;-)
[ Voor 5% gewijzigd door idef1x op 23-06-2026 15:03 ]
- Room42
- Registratie: September 2001
- Niet online
Maar je kunt je eigen script dus ook aanpassen om die URL te query'en. Dat lijkt me eenvoudiger dan de API. En het draait nog steeds op je eigen host.idef1x schreef op dinsdag 23 juni 2026 @ 15:00:
[...]
Mooie feature! Maar als het om het even is blijf ik mijn eigen script wel gebruiken, want:
1) Dan hoef ik nergens aan te denken als ik de ISP router moet vervangen
2) Ik van ISP zou wisselen
3) ik er niet zo van houd om prive paswoorden e.d. op in bruikleen apparatuur te zetten
('Broken' bedoel je, denk ik?4) If it ain't broke, don't fix it ;-)
)Dat is een valide argument.

De vakantie heeft alweer heimwee naar mij
Ook maar is geinformeerd via hier, wat de verhuisservice precies inhoud, zitten nu bij het (veel) te dure ex PcExtreme waar we honderden euro per jaar betalen. Weliswaar destijds problemen met hun mail (na overname dacht ik) en dus (MX) DNS naar Microsoft gezet... Dit wil ik wel behouden indien mogelijk met verhuis...
Ja maar simpel een url aanroepen kun je geen script meer noemenRoom42 schreef op dinsdag 23 juni 2026 @ 15:04:
[...]
Maar je kunt je eigen script dus ook aanpassen om die URL te query'en. Dat lijkt me eenvoudiger dan de API. En het draait nog steeds op je eigen host.
[...]
('Broken' bedoel je, denk ik?
Dat is een valide argument.
Broken indeed indeed...
- Room42
- Registratie: September 2001
- Niet online
Jawel, jij wilde nog foutcontrole en mails sturen op moment van change.idef1x schreef op dinsdag 23 juni 2026 @ 15:11:
[...]
Ja maar simpel een url aanroepen kun je geen script meer noemen
offtopic:
En ik wil niet pietluttig doen, maar elke file dat een of meer commando's uitvoert is per definitie een script.
En ik wil niet pietluttig doen, maar elke file dat een of meer commando's uitvoert is per definitie een script.
De vakantie heeft alweer heimwee naar mij

Het aanroepen van de API is gewoon een PATCH aanroep. Of je nu een GET (voor de URL) of een PATCH doet maakt dus niet zoveel uit. Met het aanroepen van die URL (GET) moet je ook weer dingen instellen in je mijn.host omgeving. Dat hoeft met de API (PATCH) nietRoom42 schreef op dinsdag 23 juni 2026 @ 15:04:
[...]
Maar je kunt je eigen script dus ook aanpassen om die URL te query'en. Dat lijkt me eenvoudiger dan de API. En het draait nog steeds op je eigen host.
- ThinkPad
- Registratie: Juni 2005
- Laatst online: 21:39

Fijn die toevoeging van DDNS! Krijg het helaas met OPNsense nog niet werkend, hij blijft mekkeren over domein. Ook zonder "https://" zelfde.
Dit is met 'os-ddclient' plugin en op tabje 'Settings' aangepast naar 'native'.
<foutieve afbeelding weggehaald>
Dit is met 'os-ddclient' plugin en op tabje 'Settings' aangepast naar 'native'.
<foutieve afbeelding weggehaald>
[ Voor 28% gewijzigd door ThinkPad op 23-06-2026 20:09 ]
- mijn.host
- Registratie: Juni 2023
- Laatst online: 30-08 19:46
Bedrijfsaccount mijn.host
DDNS ondersteunt 1 update per minuut.Room42 schreef op dinsdag 23 juni 2026 @ 14:06:
Hoe vaak per minuut mag ik dit draaien, c.q., hebben jullie ook een 'what is my ip' dienst (a la api.ipify.org) ernaast die ik elke 5 seconden mag queryen om te zien of mijn IP gewijzigd is?
IP checken kan nu via het volgende endpoint https://mijn.host/api/doc/api-4406334. Publiekelijk hebben we daarnaast https://mijn.host/ip/.
Wildcard wordt nu ook ondersteund. Als je device deze entry niet ondersteunt zou je inderdaad met een CNAME kunnen werken zoals @RobinJB aangaf.Wimbo schreef op dinsdag 23 juni 2026 @ 14:10:
Vraagje: als je het hoofddomein updated, wordt dan ook het *.hoofddomein.nl geupdated?
Ik kan namelijk niet * toevoegen, dat is dan een ongeldige hostnaam.
EDIT: helaas niet, het * record wordt niet gewijzigd... Is hier een andere manier voor?
Dit zou nu ook opgelost moeten zijn.RobinJB schreef op dinsdag 23 juni 2026 @ 14:37:
En IPv6 update hij niet (ziet hij wel) (weet ik eigenlijk niet, ik gebruikte %i in Unifi, maar zie geen IPv6 in mijn.host).
Momenteel nog niet, maar we hebben wel plannen om dit inzichtelijk maken, onder andere met feature requests van klanten. Ook gaan we binnenkort dev updates op onze blog plaatsen, dus een soort changelog.Drardollan schreef op dinsdag 23 juni 2026 @ 14:55:
Is er ook toevallig een planning wanneer er wat aan de portal gesleuteld gaat worden? Het filteren bij bijvoorbeeld domeinnamen is niet te doen, filters worden constant vergeten en de tags zijn onbruikbaar.
Je feedback m.b.t. het filteren van domeinnamen zal ik doorgeven aan onze dev.
Zou het probleem wellicht de TLD kunnen zijn? Dat het niet goed werkt met .host? Test eventueel eens met een andere TLD, bijvoorbeeld .nl? Puur om te zien of de melding dan weg gaat.ThinkPad schreef op dinsdag 23 juni 2026 @ 16:14:
Fijn die toevoeging van DDNS! Krijg het helaas met OPNsense nog niet werkend, hij blijft mekkeren over domein. Ook zonder "https://" zelfde.
- Wimbo
- Registratie: Augustus 2001
- Laatst online: 08-10 23:11
Dit werkt nu prima, als ik een extra ddns entry voor *.hoofdomein.nl aanmaak.mijn.host schreef op dinsdag 23 juni 2026 @ 16:21:
[...]
Wildcard wordt nu ook ondersteund. Als je device deze entry niet ondersteunt zou je inderdaad met een CNAME kunnen werken zoals @RobinJB aangaf.
Het vinkje Wildcard forceren werkt echter niet, als ik hoofdomein.nl gebruik, en dat vinkje aanzet.
- ThinkPad
- Registratie: Juni 2005
- Laatst online: 21:39
Probleem opgelost, de os-ddclient plugin in OPNsense verwacht alleen mijn.host in het 'Server' veld. Het deel '/nic/update' zit in de source al ingebakken schijnbaar als je DynDNS kiest. Het werkt nu met onderstaande settings:mijn.host schreef op dinsdag 23 juni 2026 @ 16:21:
[...]
Zou het probleem wellicht de TLD kunnen zijn? Dat het niet goed werkt met .host? Test eventueel eens met een andere TLD, bijvoorbeeld .nl? Puur om te zien of de melding dan weg gaat.

Op het tabje 'General settings' nog de 'Backend' naar 'native' gezet en de check interval van 900 naar 3600 (zo vaak wijzigt m'n IP toch niet).
- RobertMe
- Registratie: Maart 2009
- Laatst online: 23:00
Grappig hoe dat gaat. mijn.host die dyndns toevoegt dat voor mij de trigger is om toch maar eens dyndns met DeSEC in te regelen  Domein wel geregistreerd bij mijn.host, maar DeSEC dan als nameserver.
Ooit jaren terug een .nl bij TransIP gekocht. Jaren later wat exotische TLDs bij Porkbun. Nadat Porkbun een storing op hun DNS had + dat het een Amerikaanse partij is de boel van maar ondergebracht bij DeSEC, qua nameserver dan (Porkbun is wel, ook nu nog, de registar). Jaar of twee terug na de zoveelste prijsverhoging van TransIP de DNS ook naar DeSEC over gezet en dan verhuisd naar mijn.host.
De domeinen kan ik volgens mij wel ook naar mijn.host migreren. Zowel beschikbaar als geen enorme prijsverschillen. Zou ik alleen even moeten kijken hoe het zit met de looptijd. Heb die een tijd terug verlengd voor meerdere jaren. Maar ik meen dat verhuizen met behoudt van "aangekochte jaren" bij deze (.app, .dev en .xyz) geen issue was. Hoogstens dat je voor verhuizen betaalt maar daarvoor ook weer een jaar eraan vast plakt. (Dus effectief een jaar verlenging).
Domein wel geregistreerd bij mijn.host, maar DeSEC dan als nameserver.Ooit jaren terug een .nl bij TransIP gekocht. Jaren later wat exotische TLDs bij Porkbun. Nadat Porkbun een storing op hun DNS had + dat het een Amerikaanse partij is de boel van maar ondergebracht bij DeSEC, qua nameserver dan (Porkbun is wel, ook nu nog, de registar). Jaar of twee terug na de zoveelste prijsverhoging van TransIP de DNS ook naar DeSEC over gezet en dan verhuisd naar mijn.host.
De domeinen kan ik volgens mij wel ook naar mijn.host migreren. Zowel beschikbaar als geen enorme prijsverschillen. Zou ik alleen even moeten kijken hoe het zit met de looptijd. Heb die een tijd terug verlengd voor meerdere jaren. Maar ik meen dat verhuizen met behoudt van "aangekochte jaren" bij deze (.app, .dev en .xyz) geen issue was. Hoogstens dat je voor verhuizen betaalt maar daarvoor ook weer een jaar eraan vast plakt. (Dus effectief een jaar verlenging).
Gisteren na het lezen van alle positieve berichten ook maar de overstap gemaakt, Dat had ik veel eerder moeten doen, na jaren bij PCextreme/versio te hebben gezeten, is de site nu veel vlotter bereikbaar en de verhuisservice is perfect, DNS instellingen voor MS365 overgenomen waardoor mail is blijven werken, Enige puntje was dat er een aantal plaatjes niet bleken te werken, maar ook dat werd vlot opgepakt en opgelost.
Kan alleen maar zeggen 'Ga zo door'
Recentie ook geschreven op hostingvergelijker
Kan alleen maar zeggen 'Ga zo door'
Recentie ook geschreven op hostingvergelijker
- chaoscontrol
- Registratie: Juli 2005
- Laatst online: 09-10 00:02

Ook ik ben na 15jaar Hostnet weg naar mijn.host. Vroegen tegenwoordig echt belachelijke bedragen voor verlengen van .nl domeinen. So far erg tevreden met de interface en de api!

Aangezien @mijn.host hier ook meeleest: wat is jullie overweging om het plakken van de 2FA code bij het inloggen in het controlepanel zo lastig te maken?
Ik vind het in ieder geval heel onhandig dat ik onder Android alleen het eerste cijfer kan plakken en de rest handmatig moet intypen. Het zou een stuk prettiger zijn (IMO) als ik die gewoon direct vanuit mijn 2fa manager kan plakken.
Ik vind het in ieder geval heel onhandig dat ik onder Android alleen het eerste cijfer kan plakken en de rest handmatig moet intypen. Het zou een stuk prettiger zijn (IMO) als ik die gewoon direct vanuit mijn 2fa manager kan plakken.
- mijn.host
- Registratie: Juni 2023
- Laatst online: 30-08 19:46
Bedrijfsaccount mijn.host
Dat vinkje zou nu ook moeten werken.Wimbo schreef op dinsdag 23 juni 2026 @ 16:40:
[...]
Dit werkt nu prima, als ik een extra ddns entry voor *.hoofdomein.nl aanmaak.
Het vinkje Wildcard forceren werkt echter niet, als ik hoofdomein.nl gebruik, en dat vinkje aanzet.
We konden dit niet direct herproduceren, maar onze developer heeft enkele aanpassingen gedaan wat het misschien verholpen heeft. Zou je nog eens kunnen testen?EDIT schreef op woensdag 24 juni 2026 @ 11:26:
Aangezien @mijn.host hier ook meeleest: wat is jullie overweging om het plakken van de 2FA code bij het inloggen in het controlepanel zo lastig te maken?
Ik vind het in ieder geval heel onhandig dat ik onder Android alleen het eerste cijfer kan plakken en de rest handmatig moet intypen. Het zou een stuk prettiger zijn (IMO) als ik die gewoon direct vanuit mijn 2fa manager kan plakken.
Mocht het nog niet werken, maak gerust een ticket aan, dan kan onze dev het verder uitzoeken.
Het werkt nu inderdaad perfect, heel erg fijn, dank voor deze aanpassing!mijn.host schreef op woensdag 24 juni 2026 @ 14:39:
[...]
We konden dit niet direct herproduceren, maar onze developer heeft enkele aanpassingen gedaan wat het misschien verholpen heeft. Zou je nog eens kunnen testen?
Mocht het nog niet werken, maak gerust een ticket aan, dan kan onze dev het verder uitzoeken.

Mijn.host heeft mij gisteren laten weten dat de problemen met ns3 opgelost zouden moeten zijn. Als ik naar de monitoring van afgelopen 24 uur kijk klopt dat. Fijn dat het opgelost is!remyz schreef op zondag 21 juni 2026 @ 15:45:
[...]
Ik monitor de drie DNS-servers van mijn.host al een paar weken (met Gatus, records van mijn eigen domein, elke 30 minuten van zowel een KPN als een Ziggo internetaansluiting). De ns3 geeft zeer regelmatig niet thuis (time-out). Volgens support zou dat komen door het out-of-sync zijn van een cluser node van ns3. Dat is verholpen, maar de slechte response van ns3 blijft. Nu al ruim een week geen terugkoppeling op mijn ticket gehad.

Vraag, Ik zie via mxtoolbox op DNS check de volgende waarschuwingen.
SOA Serial Number Format is Invalid,
Suggested serial format year was 1782 which is before 1970.
SOA Expire Value out of recommended range,
Expire is recommended to be between 1209600 and 2419200.
Moet ik me zorgen maken of komt dit vanzelf goed?
@mijn.host je weet over welk domein dit gaat?
SOA Serial Number Format is Invalid,
Suggested serial format year was 1782 which is before 1970.
SOA Expire Value out of recommended range,
Expire is recommended to be between 1209600 and 2419200.
Moet ik me zorgen maken of komt dit vanzelf goed?
@mijn.host je weet over welk domein dit gaat?
[ Voor 7% gewijzigd door anpat op 24-06-2026 15:07 ]
Je hoeft je geen zorgen te maken. Het serienummer is vaak de datum en tijd van de laatste zone update, maar mag ook gewoon een opvolgend nummer zijn. De expire value van mijn domeinen staat op 604800 en dat is 7 dagen. Ook prima. Het advies dat mxtoolbox geeft is 14 tot 28 dagen.anpat schreef op woensdag 24 juni 2026 @ 15:06:
Vraag, Ik zie via mxtoolbox op DNS check de volgende waarschuwingen.
SOA Serial Number Format is Invalid,
Suggested serial format year was 1782 which is before 1970.
SOA Expire Value out of recommended range,
Expire is recommended to be between 1209600 and 2419200.
Moet ik me zorgen maken of komt dit vanzelf goed?
@mijn.host je weet over welk domein dit gaat?
- mijn.host
- Registratie: Juni 2023
- Laatst online: 30-08 19:46
Bedrijfsaccount mijn.host
Onze dev heeft dit nu ook verbeterd, voel je vrij om je feedback te geven.Drardollan schreef op dinsdag 23 juni 2026 @ 14:55:
Leuke toevoeging @mijn.host !
Is er ook toevallig een planning wanneer er wat aan de portal gesleuteld gaat worden? Het filteren bij bijvoorbeeld domeinnamen is niet te doen, filters worden constant vergeten en de tags zijn onbruikbaar.
- nielsiejjj92
- Registratie: Augustus 2011
- Laatst online: 14:43

Het is mooi om te zien hoe Mijn Host zo direct met klanten communiceert en implementeert. Mijn ervaringen met Mijn Host zijn ook erg positief. Binnenkort zal ik nog 2 domeinen overzetten en ook een hostingpakket. Love it! 
- Icey
- Registratie: November 2001
- Laatst online: 08-10 18:33

Ook van mijn kant even een shout-out naar mijn.host; de support, de certbot integratie in mijn Nginx Proxy Admin echt helemaal top. Op mijn werk ook het balletje aan het laten rollen, scheelt ons 70% (bijna 800 euro) op alleen de domeinnamen...
[ Voor 11% gewijzigd door Icey op 26-06-2026 11:40 ]
Thanks! Dit werkt perfectWimbo schreef op dinsdag 23 juni 2026 @ 14:10:
[...]
Goede toevoeging!
Voor Unifi is het wat complexer ivm het aanpassen van de URL, https is hierbij niet nodig.code:Werkende settings voor Unifi (UCG-Fiber 5.1.19 met Network 10.4.57):
[Afbeelding]
Vraagje: als je het hoofddomein updated, wordt dan ook het *.hoofddomein.nl geupdated?
Ik kan namelijk niet * toevoegen, dat is dan een ongeldige hostnaam.
EDIT: helaas niet, het * record wordt niet gewijzigd... Is hier een andere manier voor?
- ComTech
- Registratie: November 2002
- Laatst online: 07-10 10:13

Ik ben aan het zoeken voor een nieuwe provider voor een vereniging waarvan ik de website enzo beheer.
Ze hebben 10 mailboxen en 1 wordpress website en 1 domeinnaam.
Draait nu bij TransIP maar erg duur, niet mijn keuze ik heb het beheer overgenomen en dit is ooit zo opgezet.
Ik zie bij mijn.host (daar heb ik zelf 2 domeinnamen) dat een webhosting pakket basic 100 mailboxen bij inbegrepen zitten.
Dat lijkt mij wel erg veel want een los email hosting pakket met 10 mailboxen kost al €5 per maand.
Klopt dit wel of is dit gewoon een hele scherpe prijs?
Als je de verhuisservice niet nodig hebt kun je misschien zelfs wel uit met de Starter versie.ComTech schreef op zondag 28 juni 2026 @ 18:10:
Ze hebben 10 mailboxen en 1 wordpress website en 1 domeinnaam.
De reden van de prijzen is dat bij zowel webhosting als bij E-mail only gewoon opslagruimte inbegrepen zit. Dus of je er nu een website bij zet is niet zoveel duurder dan E-mail only. Let wel op dat de opslagruimte dus bij imap permanent gebruikt gaat worden. Tenzij je pop gebruikt en de mail lokaal binnenhaalt (e.v. direct in E-mail client of via een lokaal mailservertje).
- fritsjof
- Registratie: Juni 2003
- Laatst online: 08-10 09:34
Ik ben een aantal maanden geleden ook overgestapt naar mijn.host, mijn vorige hoster was zo ongelooflijk duur geworden: meer dan 4x zo duur voor het verlengen van een .NL-domein als dat ik nu bij mijn.host betaal. En ik betaal nu de helft voor het hostingpakket dat ook nog eens ove 4x meer resources beschikt (behalve opslag).
Overstapservice was prima, tickets worden snel en zonder onzin opgepakt, gewoon goed alles bij elkaar. Voor wie in hetzelfde schuitje zit (veel te lang bij een hoster blijven die de prijzen zonder schaamte blijft ophogen tot onredelijke waardes): het is vrij simpel en snel geregeld.
Overstapservice was prima, tickets worden snel en zonder onzin opgepakt, gewoon goed alles bij elkaar. Voor wie in hetzelfde schuitje zit (veel te lang bij een hoster blijven die de prijzen zonder schaamte blijft ophogen tot onredelijke waardes): het is vrij simpel en snel geregeld.
Bekabelde WIFI
- Drardollan
- Registratie: Juli 2018
- Laatst online: 22:45
Dat is al een hele verademing, filters blijven nu bewaard. Nog 1 klein dingetje voor de feedback, als je tags wil selecteren dan moet je eerst de plus doen en dan zijn alle tags geselecteerd. Die moet je dan 1 voor 1 uitklikken. Dat is niet werkbaar met 20+ tagsmijn.host schreef op donderdag 25 juni 2026 @ 13:14:
[...]
Onze dev heeft dit nu ook verbeterd, voel je vrij om je feedback te geven.
All your base are belong to us!
Voor een kleine webshop (woocommerce) ben ik aan het rondkijken naar een nieuwe host. Momenteel zit ik bij Vimexx maar door de oplopende kosten zou een overstap fijn zijn. Nu zag ik bij een aantal concurrenten dat die in de vergelijking van de verschillende pakketten ook vaak het aantal PHP Workers benoemd. Hier zag ik echter niks over staan bij mijn.host. Dus was even benieuwd of hier meer info over beschikbaar is. Ik ging er sowieso even vanuit dat hiervoor het WP Basic pakket nodig is voor Woocommerce.
Daarnaast kwam ik ook dit tegen: https://mijn.host/kb/domeinnaam/cloudflare-voor-je-domeinnaam-activeren Ik vroeg mij even af wat hier het voordeel van was tov het zelf regelen via Cloudflare?
Daarnaast kwam ik ook dit tegen: https://mijn.host/kb/domeinnaam/cloudflare-voor-je-domeinnaam-activeren Ik vroeg mij even af wat hier het voordeel van was tov het zelf regelen via Cloudflare?
- Nachtkastje
- Registratie: Januari 2019
- Laatst online: 08-10 23:26
Ik draai zelf een aantal stores met WooCommerce bij mijn.host, het is qua snelheid prima maar verwacht zeker geen lightning edge snelheid zeg maar. Je moet je caching echt wel goed instellen.Kevsk schreef op zondag 5 juli 2026 @ 14:56:
Voor een kleine webshop (woocommerce) ben ik aan het rondkijken naar een nieuwe host. Momenteel zit ik bij Vimexx maar door de oplopende kosten zou een overstap fijn zijn. Nu zag ik bij een aantal concurrenten dat die in de vergelijking van de verschillende pakketten ook vaak het aantal PHP Workers benoemd. Hier zag ik echter niks over staan bij mijn.host. Dus was even benieuwd of hier meer info over beschikbaar is. Ik ging er sowieso even vanuit dat hiervoor het WP Basic pakket nodig is voor Woocommerce.
Daarnaast kwam ik ook dit tegen: https://mijn.host/kb/domeinnaam/cloudflare-voor-je-domeinnaam-activeren Ik vroeg mij even af wat hier het voordeel van was tov het zelf regelen via Cloudflare?
Hun CF koppeling heb ik nooit gebrukt, maar ik denk dat ze dan de DNS syncen met Cloudflare of iets.
- mijn.host
- Registratie: Juni 2023
- Laatst online: 30-08 19:46
Bedrijfsaccount mijn.host
Omdat we jullie feedback en die van onze klanten waardevol vinden, kun je nieuwe ideeën en feature requests voortaan centraal indienen via ons controlepaneel. Dit staat nu live op https://mijn.host/cp/ideas/.
Je kunt er ook trending ideeën bekijken en upvoten. Populaire ideeën pakken we actief op en implementeren we waar mogelijk.
Daarnaast zijn we deze maand gestart met devblogs: iedere maand delen we daarin de belangrijkste updates aan ons platform.
Je kunt er ook trending ideeën bekijken en upvoten. Populaire ideeën pakken we actief op en implementeren we waar mogelijk.
Daarnaast zijn we deze maand gestart met devblogs: iedere maand delen we daarin de belangrijkste updates aan ons platform.
- Room42
- Registratie: September 2001
- Niet online
Ik heb de OP eens flink bijgewerkt met informatie van mijn.host. Als je foutieve zaken tegenkomt, laat met me weten, bij voorkeur in een PB.
De vakantie heeft alweer heimwee naar mij
Ter informatie voor het geval mensen op zoek zijn waarom hun website of mail niet werkt:
https://status.mijn.host/history/inci_3coas9NiO6UFxx
@mijn.host Is er echt een storing? Of heeft het te maken met de CVE die hier in de reactie wordt besproken op het artikel van YourHosting die noodzakelijk spoedonderhoud had?
nieuws: Yourhosting-servers waren kort offline door noodzakelijk spoedonderhoud - update
[ Voor 48% gewijzigd door king006 op 08-07-2026 11:36 ]
- mijn.host
- Registratie: Juni 2023
- Laatst online: 30-08 19:46
Bedrijfsaccount mijn.host
@king006 de oorzaak bleek een DDoS aanval te zijn. Gelukkig konden we het snel isoleren zodat de meeste diensten weer online kwamen.
Het had bij ons niks met de CVE te maken, de patch is gistermiddag al uitgevoerd op onze servers.
Het had bij ons niks met de CVE te maken, de patch is gistermiddag al uitgevoerd op onze servers.
Thanks voor de reactie! 👍🏻mijn.host schreef op woensdag 8 juli 2026 @ 15:36:
@king006 de oorzaak bleek een DDoS aanval te zijn. Gelukkig konden we het snel isoleren zodat de meeste diensten weer online kwamen.
Het had bij ons niks met de CVE te maken, de patch is gistermiddag al uitgevoerd op onze servers.
- nescafe
- Registratie: Januari 2001
- Laatst online: 18:14

Meer mensen die niet uit kunnen mailen? Blijkbaar zet Mijn Host een blokkade op de hele shared server:
Edit: is inmiddels opgelost (na een ticket)
Op zich goed dat ze dit doen bij vermeend misbruik, alleen jammer dat alle users getroffen worden (en de blokkade niet actief wordt opgemerkt).SMTP error from remote mail server after end of data: 451 Your account has been locked. Please contact your administrator. See http://filter101.mijn.hos...st/2a11:4881:1:7d9::1/112 for more information.
Edit: is inmiddels opgelost (na een ticket)
[ Voor 6% gewijzigd door nescafe op 13-07-2026 10:30 ]
* Barca zweert ook bij fixedsys... althans bij mIRC de rest is comic sans
- rollotomassi
- Registratie: Maart 2026
- Laatst online: 22-08 22:53

In ieder geval kom ik dit jaar ook jullie kant op. Antagonist wordt te duur na 15 jaar gaan we wat anders doen maar je ziet mijn mail vanzelf. Vindt het goed dat jullie op een mindere opmerking reageren.mijn.host schreef op woensdag 19 juni 2024 @ 17:37:
[...]
Dankje voor het delen van je ervaring, deze feedback wordt zeer gewaardeerd.
Ik heb je blogartikel gelezen (erg interessant!) en deze intern gedeeld met onze collega's. Vooropgesteld waren we niet op de hoogte van je ervaring en is dit niet aangekaart zover wij kunnen zien, wat overigens niet erg is. Maar we hadden hier graag naar willen kijken, want de problemen welke je ervaarde zouden zeker niet moeten. Timeouts en tragere laadtijden zouden bij ons juist niet moeten optreden.
Dat neemt niet weg dat er aan onze kant inderdaad dingen niet goed kunnen zijn gegaan. Op basis van je feedback gaan we dit wel verder uitzoeken en analyseren of we de problemen kunnen reproduceren en oplossen. Het eerste wat mij te binnen schiet is dat onze Web Application Firewall ergens iets te streng was, en bepaalde requests blokkeerde, maar dit is slechts een veronderstelling. We gaan hier in ieder geval naar kijken!
- LOTG
- Registratie: Augustus 2004
- Laatst online: 09-10 00:27

Weet iemand hoe ik mijn email kan migreren naar mijn.host? Ik heb een hosting pakket met verhuizing van mijn domein (niet de verhuisservice), en in de mail staat dat ik mijn mail moet verhuizen voor ik het verhuistoken opgeef maar ik kan geen mail account aanmaken omdat die zegt dat ik geen domein heb. Deze staat wel onder domeinen, maar omdat ik geen verhuistoken heb opgegeven is deze niet voltooid....
Ik heb het idee dat ik ergens overheen lees op de site of op de verkeerde termen zoek in de kennisbank.
Ik heb het idee dat ik ergens overheen lees op de site of op de verkeerde termen zoek in de kennisbank.

In de meeste gevallen kan je de mail van de 'oude' provider nog ophalen ook nadat je domein is verhuisd, ik pak het zelf altijd als volgt aan:LOTG schreef op maandag 20 juli 2026 @ 14:49:
Weet iemand hoe ik mijn email kan migreren naar mijn.host? Ik heb een hosting pakket met verhuizing van mijn domein (niet de verhuisservice), en in de mail staat dat ik mijn mail moet verhuizen voor ik het verhuistoken opgeef maar ik kan geen mail account aanmaken omdat die zegt dat ik geen domein heb. Deze staat wel onder domeinen, maar omdat ik geen verhuistoken heb opgegeven is deze niet voltooid....
Ik heb het idee dat ik ergens overheen lees op de site of op de verkeerde termen zoek in de kennisbank.
-Domein verhuizen
-Mailboxen aanmaken
-Wacht totdat DNS wereldwijd gesynchroniseerd is
-Test of mail wordt ontvangen in de nieuwe mailboxen
-Oude mail m.b.v. Outlook naar een PST backuppen
-PST importeren in de nieuwe mailboxen
-Diensten bij oude hoster opzeggen
Klaar
- LOTG
- Registratie: Augustus 2004
- Laatst online: 09-10 00:27
@Diederik lokale backup was ik inderdaad sowieso van plan, maar ik dacht de IMAP route te kunnen gebruiken. Ik zie die optie wel in Direct Admin maar ook daar wil die een domein voor hebben.
Update:
Het is gelukt om na de verhuizing de direct admin IMAP migratie te doen.
Update:
Het is gelukt om na de verhuizing de direct admin IMAP migratie te doen.
[ Voor 17% gewijzigd door LOTG op 20-07-2026 18:17 ]
- Pino112
- Registratie: November 2007
- Laatst online: 22:06

Ik zie nu dat ik er 17 juli eentje heb gehad op het technisch contactpersoon-mailadres zoals deze bij SIDN te zien is. Rond 18 mei heb ik niks gehad.mijn.host schreef op maandag 18 mei 2026 @ 09:37:
We hebben geen concrete signalen dat er een lek is geweest. We zijn dit nog aan het uitzoeken om het te kunnen bevestigen, maar het lijkt er (gelukkig) niet op.
Op basis van de informatie die we nu hebben lijkt het volgende te zijn gebeurd:Het lijkt erop dat de phishing campagne gisteravond is gestart. Gezien dit pas zo recent speelt zijn wij hier uiteraard nog druk mee bezig.
- Een kwaadwillende heeft domeinnamen van klanten verzameld via reverse IP-lookups. Doordat meerdere domeinen op hetzelfde IP-adres worden gehost, is publiekelijk te achterhalen welke domeinen op één IP-adres staan.
- Vervolgens stuurt deze partij phishingmails naar info@ of vergelijkbare standaardadressen van die domeinnamen, in de hoop dat het adres bestaat en de mail daadwerkelijk aankomt.
Is dit dan weer een nieuwe phishingpoging?
Titel van de mail is 'Uw <domeinnaam>-service is opgeschort!' Kwam bij Gmail in de spam binnen.
Geachte klant,
⚠️ Vernieuwingsbetaling Mislukt
Uw hosting-vernieuwing voor <domeinnaam> kon niet worden verwerkt. Werk alstublieft uw betaalmethode bij om serviceonderbreking te voorkomen.
Domein
<domeinnaam>
De automatische vernieuwing van uw hostingservice is mislukt vanwege een betalingsprobleem. Dit kan worden veroorzaakt door:
Verlopen betaalmethode
Onvoldoende saldo
Bank weigerde transactie
Werk alstublieft onmiddellijk uw betaalmethode bij om serviceonderbreking te voorkomen:
Betaalmethode Bijwerken
Neem contact met ons op via support@mijn.host als u hulp nodig hebt
© 2026 mijn.host. Alle rechten voorbehouden
- ThinkPad
- Registratie: Juni 2005
- Laatst online: 21:39
Is er ook iemand die mail bij mijn.host heeft en met de iOS Mail app hier gebruik van maakt?
Ik zit momenteel bij mailbox.org en heb mailbox via IMAP gekoppeld, maar de IMAP Push lijkt niet te werken, waardoor ik mailnotificaties pas vaak veel later binnenkrijg.
En kun je bij mailfunctionaliteit van mijn.host ook mails versturen vanuit verschillende afzenders? Ik heb nu een catch-all in gebruik (is al erg handig gebleken na de Odido hack, daar komt ongelofelijk veel spam op binnen) en soms wil ik ook een reply kunnen sturen vanuit een catch-all adres waar mail op is binnengekomen. Kan dat met mijn.host?
En 2FA + app passwords?
Mailregels? (verplaats mail van a@b.com naar map 'XYZ')
[ Voor 45% gewijzigd door ThinkPad op 22-07-2026 13:50 ]
- grote_oever
- Registratie: Augustus 2002
- Laatst online: 16:04

Hoe werkt precies een wildcard DNS instelling? Ik heb een paar subdomainen die allemaal naar mijn huis IP verwijzen. Hier wil ik een wildcard DNS instelling van maken. Als ik daarna een certificaat via NGINX wil aanvragen dan krijg ik een Internal Error. Haal ik de wildcare DNS instelling weer weg en zet er een harde naam in dan werkt het.
Naam: *
Type: A
content: mijn thuis IP adres
Naam: *
Type: A
content: mijn thuis IP adres
- Room42
- Registratie: September 2001
- Niet online
Dat is inderdaad hoe het werkt.grote_oever schreef op donderdag 23 juli 2026 @ 20:00:
[...]
Naam: *
Type: A
Content: mijn thuis-IP-adres
Dus de NGINX-foutmelding staat hier los van en daar zou ik even een eigen topic voor maken, want dat vergt wat meer informatie van jouw kant. offtopic:
Post de link naar je topic hier maar, dan kijken we mee en kunnen anderen die de zoekfunctie gebruikten dat topic ook makkelijk vinden.
Post de link naar je topic hier maar, dan kijken we mee en kunnen anderen die de zoekfunctie gebruikten dat topic ook makkelijk vinden.
De vakantie heeft alweer heimwee naar mij
- RobertMe
- Registratie: Maart 2009
- Laatst online: 23:00
En niet vergeten dat een wildcard record alleen werkt als de opgevraagde domeinnaam helemaal niet in de server voorkomt, ongeacht het type.
Als je een * A record maakt en vervolgens voor subdomein "foo" een TXT record en je vraagt het A record voor "foo" op dan is er gewoon niks (/leeg antwoord), en niet zoals je wellicht verwacht het wildcard A record.
Of in ieder geval, dat is hoe het in de standaard staat vastgelegd. Er zijn AFAIK wel ook implementaties waarbij het wildcard record wel wordt gebruikt ondanks dat het subdomein bekend is met een ander type.
- Room42
- Registratie: September 2001
- Niet online
Dit heb ik nooit geweten!RobertMe schreef op donderdag 23 juli 2026 @ 21:43:
En niet vergeten dat een wildcard-record alleen werkt als de opgevraagde domeinnaam helemaal niet in de server voorkomt, ongeacht het type.
Als je een wildcard A-record maakt en vervolgens voor subdomein "foo" een TXT-record en je vraagt het A-record voor "foo" op dan is er gewoon niks (NODATA/leeg antwoord), en niet, zoals je wellicht verwacht, het wildcard A-record.
[...]

De vakantie heeft alweer heimwee naar mij
- grote_oever
- Registratie: Augustus 2002
- Laatst online: 16:04
Bedankt, na even een aantal uren prutsen ben ik eruit. Als ik, via nginx, de wildcard aanvaag bij mijnhost dan werkt het wel (provider: Let's Encrypt – mijnhost).Room42 schreef op donderdag 23 juli 2026 @ 21:20:
[...]
Dat is inderdaad hoe het werkt.offtopic:
Post de link naar je topic hier maar, dan kijken we mee en kunnen anderen die de zoekfunctie gebruikten dat topic ook makkelijk vinden.
edit:
Nu ik deze reactie lees is dit misschien ook aan de hand::
Nu ik deze reactie lees is dit misschien ook aan de hand::
Want heb inderdaad nog een A subdomain.RobertMe schreef op donderdag 23 juli 2026 @ 21:43:
En niet vergeten dat een wildcard record alleen werkt als de opgevraagde domeinnaam helemaal niet in de server voorkomt, ongeacht het type.
Als je een * A record maakt en vervolgens voor subdomein "foo" een TXT record en je vraagt het A record voor "foo" op dan is er gewoon niks (/leeg antwoord), en niet zoals je wellicht verwacht het wildcard A record.
Of in ieder geval, dat is hoe het in de standaard staat vastgelegd. Er zijn AFAIK wel ook implementaties waarbij het wildcard record wel wordt gebruikt ondanks dat het subdomein bekend is met een ander type.
[ Voor 39% gewijzigd door grote_oever op 24-07-2026 07:34 ]
- Reinier
- Registratie: Februari 2000
- Laatst online: 23:54
\o/

Ik zit nu een kleine twee jaar bij mijn.host. Weinig tot geen issues. Enige wat opvalt is dat ik in de statistieken in mijn control panel altijd alleen data van de actuele maand zie. In voorgaande maanden had ik dus 0 GB schijfruimte in gebruik en 0 GB traffic

En in augustus schuift dat dus weer een maand op. Herkent iemand dit? Het zit me niet dwars maar ik vind het raar.
Het betreft reseller-hosting.

En in augustus schuift dat dus weer een maand op. Herkent iemand dit? Het zit me niet dwars maar ik vind het raar.
Het betreft reseller-hosting.
- Nachtkastje
- Registratie: Januari 2019
- Laatst online: 08-10 23:26
Dit is altijd al zo geweest, probleem heb ik ook. Ook met een reseller pakket.Reinier schreef op vrijdag 24 juli 2026 @ 15:20:
Ik zit nu een kleine twee jaar bij mijn.host. Weinig tot geen issues. Enige wat opvalt is dat ik in de statistieken in mijn control panel altijd alleen data van de actuele maand zie. In voorgaande maanden had ik dus 0 GB schijfruimte in gebruik en 0 GB traffic
[Afbeelding]
En in augustus schuift dat dus weer een maand op. Herkent iemand dit? Het zit me niet dwars maar ik vind het raar.
Het betreft reseller-hosting.
- Nachtkastje
- Registratie: Januari 2019
- Laatst online: 08-10 23:26
Zijn er meer mensen met issues met LiteSpeed Cache? Sinds gister heb ik allerlei websites op 1 pakket (s10.webhost.company)
Cache legen heeft geen nut, pas als ik de /lscache/ folder weggooi worden dingen bijgewerkt. Heb al contact gehad met mijn.host - maar die zeggen alleen dat er niks gewijzigd is en dat dit de oplossing is. Maar als ik 'm handmatig weggooi (volledige cache legen via de toolbox) blijf ik issues hebben met caching dat niet goed is.
Cache legen heeft geen nut, pas als ik de /lscache/ folder weggooi worden dingen bijgewerkt. Heb al contact gehad met mijn.host - maar die zeggen alleen dat er niks gewijzigd is en dat dit de oplossing is. Maar als ik 'm handmatig weggooi (volledige cache legen via de toolbox) blijf ik issues hebben met caching dat niet goed is.
- Drardollan
- Registratie: Juli 2018
- Laatst online: 22:45
Bij mij loopt een en ander op s3 niet helemaal lekker. Met PHP8.4 en Wordpress krijg ik geen images geupload, PHP8.3 loopt lekker. Al een dag of 2 met support bezig, maar we komen niet echt tot een oplossing helaas. Maar goede hoop, mijn host kennende, dat het begin volgende week allemaal wel weer zal draaien.
All your base are belong to us!
- mijn.host
- Registratie: Juni 2023
- Laatst online: 30-08 19:46
Bedrijfsaccount mijn.host
Dit zou nu opgelost moeten zijn. Dit was een bug in de laatste Litespeed Enterprise versie. We draaien nu build 1 met de fix.Nachtkastje schreef op vrijdag 24 juli 2026 @ 16:41:
Zijn er meer mensen met issues met LiteSpeed Cache? Sinds gister heb ik allerlei websites op 1 pakket (s10.webhost.company)
Cache legen heeft geen nut, pas als ik de /lscache/ folder weggooi worden dingen bijgewerkt. Heb al contact gehad met mijn.host - maar die zeggen alleen dat er niks gewijzigd is en dat dit de oplossing is. Maar als ik 'm handmatig weggooi (volledige cache legen via de toolbox) blijf ik issues hebben met caching dat niet goed is.
- Reinier
- Registratie: Februari 2000
- Laatst online: 23:54
\o/
Denk dat @mijn.host het niet zo belangrijk vindt, of ze lezen hier overheenNachtkastje schreef op vrijdag 24 juli 2026 @ 16:38:
[...]
Dit is altijd al zo geweest, probleem heb ik ook. Ook met een reseller pakket.
Edit: I stand corrected

Nog iets mafs. Kennis bestelt hosting plus domein. Ze doet nog helemaal niets. Maar dan ook niets. En dan krijgt ze een foutmelding van Let's Encrypt dat er een error is bij het aanmaken van het TLS-certificaat. Ongetwijfeld vanwege DNS-propagatie, maar het domein is volgens mij nu wel meer dan 24 uur oud.
Typisch het soort error-meldingen waar je minder technisch onderlegde klanten niet mee moet lastig vallen

[ Voor 3% gewijzigd door Reinier op 27-07-2026 11:40 ]
- mijn.host
- Registratie: Juni 2023
- Laatst online: 30-08 19:46
Bedrijfsaccount mijn.host
Dit zou nu opgelost moeten zijn, bedankt voor het melden!Reinier schreef op vrijdag 24 juli 2026 @ 15:20:
Ik zit nu een kleine twee jaar bij mijn.host. Weinig tot geen issues. Enige wat opvalt is dat ik in de statistieken in mijn control panel altijd alleen data van de actuele maand zie. In voorgaande maanden had ik dus 0 GB schijfruimte in gebruik en 0 GB traffic
[Afbeelding]
En in augustus schuift dat dus weer een maand op. Herkent iemand dit? Het zit me niet dwars maar ik vind het raar.
Het betreft reseller-hosting.
- meermarco
- Registratie: Maart 2009
- Laatst online: 19:14
In het topic waarin wordt aangekondigt dat mijn.host gaat uitbreiden, las ik een comment dat LLM's en bots niet bij de website kunnen gehost op mijn.host. IS dit iets wat reed is opgelost? of ervaren jullie dit niet?
- zonderbloem
- Registratie: September 2015
- Laatst online: 22-08 23:10
Ik ben momenteel aan het kijken naar een reselleraccount bij mijn.host en kwam bij het bekijken van de statuspagina toch wat opvallend veel storingen tegen. Met name de afgelopen maanden zie ik meerdere meldingen rondom het hostingplatform, stroomtoevoer, storage en netwerk. Storingen waarbij meerdere servers geraakt worden. Ik ben benieuwd naar de ervaringen van andere klanten hier komt dit soort storingen bij mijn.host vaker voor?
- nescafe
- Registratie: Januari 2001
- Laatst online: 18:14
Ik zie in de Web Application Firewall (WAF) audit log regelmatig allerhande crawlers geblokkeerd worden. Het pakket wordt ook met WAF geadverteerd, dus volgens mij is dit geen 'probleem' dat moet worden opgelost. Je kunt er zelf voor kiezen om de WAF uit te schakelen of exceptions toe te voegen.meermarco schreef op dinsdag 11 augustus 2026 @ 08:47:
In het topic waarin wordt aangekondigt dat mijn.host gaat uitbreiden, las ik een comment dat LLM's en bots niet bij de website kunnen gehost op mijn.host. IS dit iets wat reed is opgelost? of ervaren jullie dit niet?
* Barca zweert ook bij fixedsys... althans bij mIRC de rest is comic sans
- meermarco
- Registratie: Maart 2009
- Laatst online: 19:14
Duidelijk! Denk dat ik maar ga overstappen dan. Ben vooral voor de email. Zit nu in Canada (polarismail) maar een NL partij lijkt me wel zo prettig.nescafe schreef op dinsdag 11 augustus 2026 @ 10:13:
[...]
Ik zie in de Web Application Firewall (WAF) audit log regelmatig allerhande crawlers geblokkeerd worden. Het pakket wordt ook met WAF geadverteerd, dus volgens mij is dit geen 'probleem' dat moet worden opgelost. Je kunt er zelf voor kiezen om de WAF uit te schakelen of exceptions toe te voegen.
- SgtElPotato
- Registratie: Juli 2008
- Laatst online: 22:57

Ik weet niet of ik de enige ben, maar als ik naar mijn.host ga om vervolgens op de controle panel in te loggen verwijst hij me door naar my.host/cp maar die pagina heeft geen geldige SSL (of iig een mismatch).
Handmatig naar mijn.host/cp kan ook niet, kom automatisch bij my.host/cp terecht met een foutmelding.
Iemand enig idee hoe ik nu wel bij mijn controle panel kom?
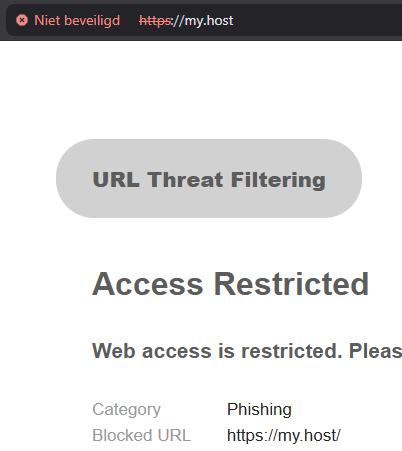
Handmatig naar mijn.host/cp kan ook niet, kom automatisch bij my.host/cp terecht met een foutmelding.
Iemand enig idee hoe ik nu wel bij mijn controle panel kom?
Zucht...
- Room42
- Registratie: September 2001
- Niet online
@SgtElPotato Hier geen probleem. De melding die jij laat zien heeft niks met het certificaat te maken maar dat de site, door jouw beveiligingssoftware, als 'Phishing' gemarkeerd wordt. De reden dat het certificaat niet vertrouwd wordt, komt waarschijnlijk doordat jouw browser het (root-) certificaat van die software niet vertrouwt.
Welke software gebruik jij?
Welke software gebruik jij?
De vakantie heeft alweer heimwee naar mij

Zowel mijn.host als my.host hebben volgens mijn computer gewoon een geldig certificaat, maar het kan zijn dat je met een andere regio wordt verbonden oid?SgtElPotato schreef op dinsdag 18 augustus 2026 @ 11:42:
Ik weet niet of ik de enige ben, maar als ik naar mijn.host ga om vervolgens op de controle panel in te loggen verwijst hij me door naar my.host/cp maar die pagina heeft geen geldige SSL (of iig een mismatch).
Handmatig naar mijn.host/cp kan ook niet, kom automatisch bij my.host/cp terecht met een foutmelding.
Iemand enig idee hoe ik nu wel bij mijn controle panel kom?
[Afbeelding]
https://mijn.host/cp/login/?bridged=1 is de URL waar ik naartoe word gestuurd vanuit het menu op de homepagina
- rollotomassi
- Registratie: Maart 2026
- Laatst online: 22-08 22:53
Sinds kort de overstap gedaan van Antagonist naar mijnhost vanwege dat de prijzen bij de eerstgenoemde nogal over de top zijn en dat ik nu voor minder als de helft goedkoper uit ben ( de aanbieding neem ik dan niet eens mee) . De respons van de helpdesk is ronduit goed. Soms zit er niet eens 15 minuten tussen vraag en antwoord. En ook nog het geduld want ik ben niet zo bekend met het technische gedeelte ( bedankt Thijs!) .
- TijsZonderH
- Registratie: Maart 2012
- Laatst online: 22:20
Nieuwscoördinator

Ik krijg hier en daar wat signalen binnen dat Mijn Host gaat stoppen met zijn public cloud. Je kunt het ook niet meer aanvragen op hun website. Is iemand hier klant en heeft die ook daar mail van gekregen?
Mogen wij u enkele vragen stellen over hoe u deze handtekening ervaren hebt?
Ik zou graag 30-tal domeinen verhuizen naar @mijn.host - vooral .net, .com, .eu & .email (en 1 .sh).
Voor .eu weet ik zij onder GDPR de WHOIS gegevens verbergen van particulieren maar voor .email, .com, .net en .sh zou ik graag WHOIS privacy hebben zoals bij mijn huidige provider.
Op de TLD pagina’s kan ik wel vinden of de WHOIS privacy aldaniet ondersteund is voor die TLD maar ik kan niet meteen vinden op de website als dit een gratis dienst is of als je per domein extra moet betalen zoals bvb. bij INWX en hoeveel dit is. Kan wel zaken vinden van een Whitelabel pakket die iets gelijkaardig doet maar dat lijkt meer gericht op het verbergen van de registrar gegevens en niet de registrant.
EDIT: er staat niet echt iets over WHOIS privacy op de support pages maar na het toevoegen van een domein aan mijn mandje zag ik de optie wel staan voor 99 cent. Vraag beantwoord dus. 😊
[ Voor 12% gewijzigd door Kev- op 06-09-2026 16:51 ]
Ik heb enkele .com domeinnamen via mijn.host lopen en daarvan zijn geen whois-gegevens publiekelijk zichtbaar.
Goed punt, zelfde heb ik met een .org domein ik zie nu dat dat wel kan en 2,41 (nu 1,20 i.v.m. korting) mag kosten, stukje duurder (ongeveer 30%) dan een concurrent waar ik in Dollars betaal. Blijft een overweging.Kev- schreef op zondag 6 september 2026 @ 16:37:
Ik zou graag 30-tal domeinen verhuizen naar @mijn.host - vooral .net, .com, .eu & .email (en 1 .sh).
Voor .eu weet ik zij onder GDPR de WHOIS gegevens verbergen van particulieren maar voor .email, .com, .net en .sh zou ik graag WHOIS privacy hebben zoals bij mijn huidige provider.
Op de TLD pagina’s kan ik wel vinden of de WHOIS privacy aldaniet ondersteund is voor die TLD maar ik kan niet meteen vinden op de website als dit een gratis dienst is of als je per domein extra moet betalen zoals bvb. bij INWX en hoeveel dit is. Kan wel zaken vinden van een Whitelabel pakket die iets gelijkaardig doet maar dat lijkt meer gericht op het verbergen van de registrar gegevens en niet de registrant.
EDIT: er staat niet echt iets over WHOIS privacy op de support pages maar na het toevoegen van een domein aan mijn mandje zag ik de optie wel staan voor 99 cent. Vraag beantwoord dus. 😊
Reageert niet op AI berichten | VW ID.7 | 5670 Wp - 14x405 33° op zuid | Twente
@mijn.host komt er misschien in de toekomst nog de mogelijkheid om domeinen manueel te verlengen voor de vervaldatum?
Bij mijn oude registrar kon ik bvb. via hun controlpanel manueel verlengen met keuze van x jaar. Was wel handig als ik eerst een domein registreer om wat mee te testen maar nadien toch beslis om langdurige commitment aan te & ineens voor 10 jaar te verlengen.
Bij mijn oude registrar kon ik bvb. via hun controlpanel manueel verlengen met keuze van x jaar. Was wel handig als ik eerst een domein registreer om wat mee te testen maar nadien toch beslis om langdurige commitment aan te & ineens voor 10 jaar te verlengen.
- CH4OS
- Registratie: April 2002
- Niet online
It's a kind of magic

Ik heb vandaag mijn .nl domein overgezet van NameCheap naar mijn.host. Ik kwam er namelijk achter dat NameCheap geen DNSSEC ondersteund voor .nl TLDs. Al had ik nog tot November bij NameCheap, voor de prijs van domeinnaam hosting (zonder webhosting e.d.) is Mijn.Host net iets goedkoper (wel 1 hele euro op jaarbasis...) maar heeft wel DNSSEC.
Als nameservers heb ik echter CloudFlare in gebruik en ik heb dan ook mijn betreffende nameservers van CloudFlare ingesteld bij mijn.host en dit is dan ook al actief. Vervolgens heb ik binnen het paneel van mijn.host mijn DNSSEC gegevens ingevuld. Nu vroeg ik mij echter af, hoe lang het ongeveer duurt voordat mijn.host de nieuwe DNSSEC gegevens communiceert naar SIDN?
EDIT: Het werkt intussen al voor mijn domein!
EDIT2: Ik was blijkbaar wat ongeduldig, intussen werkt DNSSEC aldus CloudFlare ook.
[ Voor 12% gewijzigd door CH4OS op 12-09-2026 18:28 ]
- Room42
- Registratie: September 2001
- Niet online
Life hack, als je bij @mijn.host een TTL op je domein van 60 seconden wilt (minimum is normaal 300), kun je het domein via DDNS aanmaken en dan overschrijven. De TTL blijft dan op 60 seconden staan. 
Ik denk niet dat de use case echt nuttig is, over het algemeen, dus het is aan @mijn.host of ze dat willen fixen.
Ik denk niet dat de use case echt nuttig is, over het algemeen, dus het is aan @mijn.host of ze dat willen fixen.
edit:
Oh, vals alarm; Dit is ook gewoon mogelijk als je de zonefile edit. Puur een UI design keuze dus.
[ Voor 15% gewijzigd door Room42 op 13-09-2026 20:41 ]
De vakantie heeft alweer heimwee naar mij
- Orion84
- Registratie: April 2002
- Laatst online: 19:47

Ik heb ooit een domeinnaam cadeau gekregen van vrienden, dat was destijds nog bij nxs, wat vervolgens werd opgeslokt door argeweb en inmiddels YourHosting. Dat was ook een trigger om eens naar de prijs te kijken en blijkbaar kan dat dus stukken goedkoper dan de bijna €25 die ik bij yourhosting nu betaal (alleen DNS).
Mijn.host lijkt me een interessant alternatief, maar even een praktisch vraagje van een n00b op dit gebied: ik lees op hun site dat je een domein kan bestellen en dan de verhuiscode kan ingeven en dat het dan voor een .nl domein direct geregeld is.
Maar worden mijn DNS records dan ook automatisch overgeheveld naar mijn.host, of moet ik die daarna zelf nog allemaal opnieuw instellen in het control panel? Nog andere dingen waar ik rekening mee moet houden? Op zich zijn die DNS records niet heel spannend, behalve dan dat daar ook de MX records en dergelijke bij staan die naar mijn mailserver wijzen. Zou wel fijn zijn als dat er niet een tijd lang uit ligt.
The problem with common sense is that it's not all that common. | LinkedIn | Flickr
Wij hebben onze complete site (laten) verhuizen naar hun en hun verhuisservice heeft onze DNS instellingen ook overgezet. Ze reageren ook heel snel op mail. Dus stel ze de vraag zou ik zeggen. Wij zijn inieder geval zeer tevredenOrion84 schreef op maandag 21 september 2026 @ 09:44:
Ik heb ooit een domeinnaam cadeau gekregen van vrienden, dat was destijds nog bij nxs, wat vervolgens werd opgeslokt door argeweb en inmiddels YourHosting. Dat was ook een trigger om eens naar de prijs te kijken en blijkbaar kan dat dus stukken goedkoper dan de bijna €25 die ik bij yourhosting nu betaal (alleen DNS).
Mijn.host lijkt me een interessant alternatief, maar even een praktisch vraagje van een n00b op dit gebied: ik lees op hun site dat je een domein kan bestellen en dan de verhuiscode kan ingeven en dat het dan voor een .nl domein direct geregeld is.
Maar worden mijn DNS records dan ook automatisch overgeheveld naar mijn.host, of moet ik die daarna zelf nog allemaal opnieuw instellen in het control panel? Nog andere dingen waar ik rekening mee moet houden? Op zich zijn die DNS records niet heel spannend, behalve dan dat daar ook de MX records en dergelijke bij staan die naar mijn mailserver wijzen. Zou wel fijn zijn als dat er niet een tijd lang uit ligt.
- Room42
- Registratie: September 2001
- Niet online
Die moet je zelf overzetten. Maar als je een zonefile kun exporteren (of AI deze laat genereren), kun je die direct in het mijn.host control panel plakken en dan is alles hetzelfde.Orion84 schreef op maandag 21 september 2026 @ 09:44:
[...]
Maar worden mijn DNS records dan ook automatisch overgeheveld naar mijn.host, of moet ik die daarna zelf nog allemaal opnieuw instellen in het control panel?
De vakantie heeft alweer heimwee naar mij
- Orion84
- Registratie: April 2002
- Laatst online: 19:47
Check, ik zie dat ik in het bestelproces al records kan importeren/instellen, dat is alvast gelukt.
Ik lees online ook nog dingen over DNSSEC (wat nu wel aan staat) eerst een dag uitschakelen bij de oude provider, dan pas verhuizen, daarna pas weer aanzetten. Is dat inderdaad nodig/verstanding?
Ik lees online ook nog dingen over DNSSEC (wat nu wel aan staat) eerst een dag uitschakelen bij de oude provider, dan pas verhuizen, daarna pas weer aanzetten. Is dat inderdaad nodig/verstanding?
The problem with common sense is that it's not all that common. | LinkedIn | Flickr
- Patriot
- Registratie: December 2004
- Laatst online: 09-10 22:20
Fulltime #whatpulsert

Hangt van je eisen af voor hoe naadloos de overgang is, en waar je het voor gebruikt. Persoonlijk doe ik het niet en heb ik er nog nooit problemen mee gehad. Via mijn werk heb ik er ook nog wel eens mee te maken en daar doen we het soms, maar in de gevallen dat we het niet doen is het ook nog nooit fout gegaan.Orion84 schreef op maandag 21 september 2026 @ 10:08:
Check, ik zie dat ik in het bestelproces al records kan importeren/instellen, dat is alvast gelukt.
Ik lees online ook nog dingen over DNSSEC (wat nu wel aan staat) eerst een dag uitschakelen bij de oude provider, dan pas verhuizen, daarna pas weer aanzetten. Is dat inderdaad nodig/verstanding?
Het is eigenlijk het standaardverhaal bij DNS, in theorie kan het zijn dat ergens iets in een cache blijft hangen maar in de praktijk gaat het meestal goed. Alleen durft niemand te zeggen "nee hoor, het is écht niet nodig" want dan krijg je onherroepelijk dat zich de zeldzame situatie voordoet dat het fout gaat en dan óók nog eens bij de belangrijkste groep gebruikers
- Orion84
- Registratie: April 2002
- Laatst online: 19:47
Right, heb de vraag ook even via mail gesteld, even zien.
Zoals ik al zei: op zich is het allemaal niet zo spannend, het is alleen voor hobbymatig gebruik. Alleen is het wel handig als mijn privé mail gewoon blijft functioneren. De mailserver zelf draait elders, maar het zou vervelend zijn als er mails ergens in een zwart gat verdwijnen omdat de mail gerelateerde DNS records tijdelijk onbeschikbaar zijn of iets dergelijks.
Edit: En al reactie
Dus dan gaan we dat voor de zekerheid maar even doen en schiet ik de verhuizing morgen wel pas in, dat maakt verder ook weinig uitHet is inderdaad het beste om DNSSEC vooraf (ongeveer 24 uur voor de verhuizing) tijdelijk uit te schakelen bij Yourhosting. Als DNSSEC actief blijft tijdens het wisselen van registrar of nameservers, kunnen bezoekers tijdelijk een validatiefout (SERVFAIL) ervaren doordat de oude DNSSEC-sleutels nog bij het register (SIDN) gekoppeld staan. Zodra de verhuizing naar mijn.host is afgerond en het domein op onze nameservers staat, wordt DNSSEC automatisch weer voor je ingeschakeld.
[ Voor 43% gewijzigd door Orion84 op 21-09-2026 10:59 ]
The problem with common sense is that it's not all that common. | LinkedIn | Flickr
- Patriot
- Registratie: December 2004
- Laatst online: 09-10 22:20
Fulltime #whatpulsert
Dat advies is de andere kant van de munt, het kost niks om te adviseren het wel te doen Maar goed, als het je niet uitmaakt: Baat het niet dan schaadt het niet.
Voor e-mail zou ik me er verder ook niet bijzonder druk om gemaakt hebben. Google doet volgens mij ook nog steeds geen DNSSEC voor Gmail. Maar goed, e-mail is voodoo dus daar blijf ik het liefst ver vandaan
Maar goed, als het je niet uitmaakt: Baat het niet dan schaadt het niet.Voor e-mail zou ik me er verder ook niet bijzonder druk om gemaakt hebben. Google doet volgens mij ook nog steeds geen DNSSEC voor Gmail. Maar goed, e-mail is voodoo dus daar blijf ik het liefst ver vandaan
Heel sympathiek van mijn.host is dat je voor een .nl domeinnaam past betaalt als het verlengd wordt bij sidn, niet het moment dat je verhuist naar mijn.host.Orion84 schreef op maandag 21 september 2026 @ 11:36:
Dienst bij yourhosting is een half jaar geleden pas verlengd, dus het is niet dat ik tegen een deadline aan zit te hikken om het nog op tijd verhuisd te hebben of zo.
Gewoon een goede business opzet om te voorkomen dat mensen denken: "ja dat doe ik over 8 maand wel" en dan net weer een week te laat zijn of in de tussentijd elders een deal tegenkomen.mdlaat schreef op maandag 21 september 2026 @ 13:53:
[...]
Heel sympathiek van mijn.host is dat je voor een .nl domeinnaam past betaalt als het verlengd wordt bij sidn, niet het moment dat je verhuist naar mijn.host.
Maar tuurlijk, je mag het sympathiek noemen
Reageert niet op AI berichten | VW ID.7 | 5670 Wp - 14x405 33° op zuid | Twente
- Misterxbee
- Registratie: Januari 2011
- Laatst online: 09-10 10:47

Als noob websitebouwer is mijn.host dan een goeie partij om dit te doen?
Jup zeker doen!Misterxbee schreef op woensdag 23 september 2026 @ 12:12:
Als noob websitebouwer is mijn.host dan een goeie partij om dit te doen?
Wat meer onderbouwd is:
Je kunt ze alles vragen, geen vraag is te gek. Enig nadeel tot nu toe is dat ze alleen per mail bereikbaar zijn, maar met de snelheid van hun reageren ook weer niet erg, plus je hebt het antwoord op papier/mail en is terug te lezen...
[ Voor 39% gewijzigd door anpat op 23-09-2026 12:15 ]
- Orion84
- Registratie: April 2002
- Laatst online: 19:47
Check. Het is in elk geval inmiddels gelukt allemaal. Verhuizen (na 24u geduld te hebben gehad voor de zekerheid ivm. dnssec) was een fluitje van een cent. De dienst daarna nog opzeggen bij Yourhosting kostte wat meer moeite. Dat kon alleen telefonisch en dan hang je gelijk een uur in de wacht voor je iemand te spreken krijgt en moet je na een aantal validatievragen alsnog via email bevestigen dat je het echt wilt opzeggen :/mdlaat schreef op maandag 21 september 2026 @ 13:53:
[...]
Heel sympathiek van mijn.host is dat je voor een .nl domeinnaam past betaalt als het verlengd wordt bij sidn, niet het moment dat je verhuist naar mijn.host.
Maar wellicht dat dat ook iets te maken had met dat ik pas net was overgezet van Argeweb naar Yourhosting of zo.
The problem with common sense is that it's not all that common. | LinkedIn | Flickr
Mijn ervaring is dat die f*ckers van Yourhosting/Argeweb, de knop 'opzeggen' zo verstoppen dat je denkt dat je moet bellen.Orion84 schreef op woensdag 23 september 2026 @ 13:20:
[...]
Check. Het is in elk geval inmiddels gelukt allemaal. Verhuizen (na 24u geduld te hebben gehad voor de zekerheid ivm. dnssec) was een fluitje van een cent. De dienst daarna nog opzeggen bij Yourhosting kostte wat meer moeite. Dat kon alleen telefonisch en dan hang je gelijk een uur in de wacht voor je iemand te spreken krijgt en moet je na een aantal validatievragen alsnog via email bevestigen dat je het echt wilt opzeggen :/
Maar wellicht dat dat ook iets te maken had met dat ik pas net was overgezet van Argeweb naar Yourhosting of zo.
Edit, zoals dit: pennenlikker in "Yourhosting: prijsverhoging van 800% (geen tikfout)"
[ Voor 6% gewijzigd door Diederik op 23-09-2026 14:29 ]
- zx9r_mario
- Registratie: Oktober 2004
- Laatst online: 21:34

Bij een verhuizing van een nl domein is dit standaard. De nieuwe provider maakt pas kosten als deze bij sidn verlengd wordt.mdlaat schreef op maandag 21 september 2026 @ 13:53:
[...]
Heel sympathiek van mijn.host is dat je voor een .nl domeinnaam past betaalt als het verlengd wordt bij sidn, niet het moment dat je verhuist naar mijn.host.
- Reinier
- Registratie: Februari 2000
- Laatst online: 23:54
\o/
Bovenstaand issue had zichzelf uiteindelijk opgelost. Maar nu krijgt ze weer foutmeldingen in de mail met Failed to issue a TLS certificate for example.com, *.example.com DNS names. Ze heeft niets met het domein gedaan nadat ze het besteld heeft, dus out of the box werkt dit niet goed. Ze kan zelf niets gesloopt hebben.Reinier schreef op zondag 26 juli 2026 @ 12:03:
Nog iets mafs. Kennis bestelt hosting plus domein. Ze doet nog helemaal niets. Maar dan ook niets. En dan krijgt ze een foutmelding van Let's Encrypt dat er een error is bij het aanmaken van het TLS-certificaat. Ongetwijfeld vanwege DNS-propagatie, maar het domein is volgens mij nu wel meer dan 24 uur oud.
Ik zie verder nog teksten als:
Herkent iemand dit?acme: Could not find solver for: tls-alpn-01
acme: Could not find solver for: http-01
- Drardollan
- Registratie: Juli 2018
- Laatst online: 22:45
Vanochtend een (kleine) storing van 10 minuten op diverse diensten. Geen melding op de status site, gemiste kans.
All your base are belong to us!
- AlbanVE
- Registratie: Augustus 2010
- Laatst online: 09-10 20:30

Ik had onlangs ook problemen met wildcard vernieuwingen. Het beste dat je kan doen is een ticketje inschieten, ze antwoorden praktisch onmiddellijk. Of je hetzelfde probleem hebt moet je eens nakijken:Reinier schreef op donderdag 24 september 2026 @ 11:51:
[...]
Bovenstaand issue had zichzelf uiteindelijk opgelost. Maar nu krijgt ze weer foutmeldingen in de mail met Failed to issue a TLS certificate for example.com, *.example.com DNS names. Ze heeft niets met het domein gedaan nadat ze het besteld heeft, dus out of the box werkt dit niet goed. Ze kan zelf niets gesloopt hebben.
Ik zie verder nog teksten als:
[...]
Herkent iemand dit?
De foutmelding bij de automatische vernieuwing ontstaat vrijwel altijd door de wildcard-validatie (DNS-01 challenge).
Voor een wildcard-certificaat (*.domein.be) vereist Let's Encrypt verplicht een controle via DNS. DirectAdmin probeert tijdens de automatische achtergrondtaak een tijdelijk _acme-challenge TXT-record aan te maken in de DNS-zone. Als de DNS-propagatie op de nameservers net iets langer duurt dan de time-out van het vernieuwingsscript, faalt de automatische verificatie. Bij een handmatige aanvraag lukt het vaak wel direct omdat de records op dat moment al gepropageerd zijn of direct geverifieerd worden.
Tenzij je echt wisselende of onbekende subdomeinen gebruikt, is het advies om te kiezen voor een standaard (niet-wildcard) certificaat. In DirectAdmin (onder Account Beheer → SSL certificaten) vink je dan het hoofddomein en de gewenste subdomeinen aan (zoals domein.be, www.domein.be en mail.domein.be) zonder het vinkje bij Wildcard. Standaard certificaten valideren via een HTTP-bestand (.well-known/acme-challenge/), wat veel minder gevoelig is voor vertragingen en waardoor de automatische vernieuwing soepel verloopt.