


Eerst het probleem, dan de oplossing
- justdaboo
- Registratie: Augustus 2000
- Laatst online: 18:58

Die passage is denk ik van een ander. Ik had het over temperaturen en voeding (maar dit laatste was al getest)lier schreef op zaterdag 8 augustus 2026 @ 21:55:
Wat bedoel je met "merk ik dat internet niet stabiel lijkt", @justdaboo ?

Wat ik hiermee bedoelde is dat het van volledige snelheid 600 mbps naar enkele kbps gaat. Nu is het weer een aantal uren stabiel. Ik moet het eigenlijk proberen te loggen. In unifi test hij maar eens per dag, dan zie je niks. Ik ga daar eens naar kijken. Bedankt alvast voor het meedenken.lier schreef op zaterdag 8 augustus 2026 @ 21:55:
Wat bedoel je met "merk ik dat internet niet stabiel lijkt", @justdaboo ?
- justdaboo
- Registratie: Augustus 2000
- Laatst online: 18:58
Aha, ik heb bij temperatuur issues veel vreemd gedrag gezien… En dat komt ook elk jaar in de zomer af en toe weer terug op het forum… vandaarBudel schreef op zaterdag 8 augustus 2026 @ 23:58:
[...]
Wat ik hiermee bedoelde is dat het van volledige snelheid 600 mbps naar enkele kbps gaat. Nu is het weer een aantal uren stabiel. Ik moet het eigenlijk proberen te loggen. In unifi test hij maar eens per dag, dan zie je niks. Ik ga daar eens naar kijken. Bedankt alvast voor het meedenken.

- MischaBoender
- Registratie: Oktober 2004
- Laatst online: 22:08

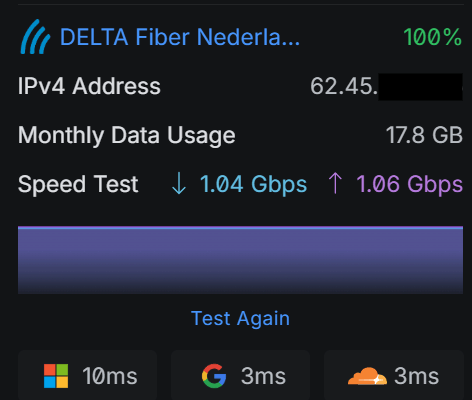
Het was eigenlijk zo makkelijk als het klinkt, wel met wat voorbereidingen.MischaBoender schreef op donderdag 6 augustus 2026 @ 20:16:
Knoop doorgehakt, UCG-Fiber besteld. Ben heel benieuwd of ik de Zaram gewoon kan omprikken van de Ruckus naar de UCG-Fiber. Wish me luck 😂
Ik had op een Mikrotik switch een SFP portje met VLAN 107 (ik heb Delta zakelijk) aangemaakt en daar een DHCP servertje aan gehangen. Dus bij het voor het eerst inschakelen van de UCG-Fiber kon ik meteen de Delta config er in zetten, zonder meteen mijn "echte" internet verbinding om te gooien. Daarna beetje op verkenning gegaan door de interface (had tot nu toe alleen de network controller op een VM voor AP beheer) en de minimale config er in gegooid (VLANs, e.d).
Vandaag het "moment of truth", Zaram uit de Ruckus getrokken, UCG afgekoppeld van zijn "fake" Delta en verplaatst naar waar de fiber binnenkomt, Zaram er in geprikt, stroom er weer op... verbinding!
Geen mac flush oid, gewoon omprikken en gaan!
- xxxneoxxx
- Registratie: Februari 2005
- Laatst online: 11-09 21:28

Enigzins offtopic, maar hier zitten vast mensen die het weten. Mijn huidige glasvezel kabel tussen de FTU en mijn Nokia modem is beschadigd. Internet werkt nog, maar vervangen lijkt mij het beste. Nu is Delta ouderwets behulpzaam met hun AI chatbot, dus ik sta op het punt zelf maar een nieuwe glaskabel te bestellen. Alleen lijkt de inschuifslede van Attema in de FTU muurvast te zitten. Is er een manier om deze normaal los te krijgen? Clipje naar voren buigen en naar beneden uitschuiven zou toch gewoon moeten werken? Of mis ik iets?
- ernstoud
- Registratie: Januari 2015
- Laatst online: 00:27
- Fritz Fritz!Box
- Nokia XS-2426G-B
- DELTA Fiber
- MikroTik
- Netwerkadapters
- Vlan
- XGS-PON
- Modem
- FS
- Zaram
- CG-NAT
- Vrije modemkeuze
- FS XGS-ONU-25-20NI
- Zaram ZXOS11NPI
- Fritz Fritz!Box 5590 Fiber
- Huawei HN8010Ts
- MikroTik S+RJ10 module
- Nokia XS-010X-Q
- Ubiquiti UniFi Dream Machine Professional
- Ubiquiti UACC-CM-RJ45-MG
- Ubiquiti UniFi Gateway Fiber
- Ubiquiti UniFi Cloud Gateway Fiber
- Nokia
- Netwerkaccessoires
- Fritz
- Modems en routers
- Ubiquiti UniFi
- Glasvezel

Als het met enige (niet teveel!) kracht niet lukt, dan zit de slede klem achter een klepje dat de aansluiting dicht houdt als er geen slede in zit.xxxneoxxx schreef op dinsdag 11 augustus 2026 @ 19:57:
Enigzins offtopic, maar hier zitten vast mensen die het weten. Mijn huidige glasvezel kabel tussen de FTU en mijn Nokia modem is beschadigd. Internet werkt nog, maar vervangen lijkt mij het beste. Nu is Delta ouderwets behulpzaam met hun AI chatbot, dus ik sta op het punt zelf maar een nieuwe glaskabel te bestellen. Alleen lijkt de inschuifslede van Attema in de FTU muurvast te zitten. Is er een manier om deze normaal los te krijgen? Clipje naar voren buigen en naar beneden uitschuiven zou toch gewoon moeten werken? Of mis ik iets?
Dat zie je hier: robertwebbe in "[Delta XGS-PON Glas] Eigen ONT/modem/router installeren - 2"
Er rest je dan niets anders dan een monteur te regelen. Of je moet de FTU zelf openmaken. Maar dat ding is niet je eigendom. Maak je het dan stuk wordt het duur.
- xxxneoxxx
- Registratie: Februari 2005
- Laatst online: 11-09 21:28
Lijkt er op dat dit inderdaad het issue is. Binnenkort maar weer eens aan de chat wagen dan. De score tot nu toe is met een, ik vermoed AI gechat te hebben om duidelijk te maken dat de kabel schade heeft, waar uit is gekomen dat Delta besloten heeft iets nieuws op te sturen, vermoedelijk een modem.. Voor een beschadigd kabeltje.. Zucht. In ieder geval bedankt voor het meedenken, goed om te lezen dat dit waarschijnlijk niet aan mijn eigen onkunde ligt maar er gewoon fysiek iets niet helemaal lekker zit.ernstoud schreef op dinsdag 11 augustus 2026 @ 20:31:
[...]
Als het met enige (niet teveel!) kracht niet lukt, dan zit de slede klem achter een klepje dat de aansluiting dicht houdt als er geen slede in zit.
Dat zie je hier: robertwebbe in "[Delta XGS-PON Glas] Eigen ONT/modem/router installeren - 2"
Er rest je dan niets anders dan een monteur te regelen. Of je moet de FTU zelf openmaken. Maar dat ding is niet je eigendom. Maak je het dan stuk wordt het duur.
- justdaboo
- Registratie: Augustus 2000
- Laatst online: 18:58
Eerste wat je in moet tikken op de chat is “medewerker”. Dan wordt je in de wachtrij gezet voor een beschikbare medewerker.xxxneoxxx schreef op dinsdag 11 augustus 2026 @ 21:00:
[...]
Lijkt er op dat dit inderdaad het issue is. Binnenkort maar weer eens aan de chat wagen dan. De score tot nu toe is met een, ik vermoed AI gechat te hebben om duidelijk te maken dat de kabel schade heeft, waar uit is gekomen dat Delta besloten heeft iets nieuws op te sturen, vermoedelijk een modem.. Voor een beschadigd kabeltje.. Zucht. In ieder geval bedankt voor het meedenken, goed om te lezen dat dit waarschijnlijk niet aan mijn eigen onkunde ligt maar er gewoon fysiek iets niet helemaal lekker zit.
Eigenlijk 9/10 keer alles positief en snel geregeld op die manier.
Er is namelijk een hardware revisie geweest op de Attema. Van de buitenkant is niet (niet dat ik weet althans) te zien welke versie je hebt.
[ Voor 8% gewijzigd door justdaboo op 12-08-2026 08:46 ]
- ernstoud
- Registratie: Januari 2015
- Laatst online: 00:27
- Fritz Fritz!Box
- Nokia XS-2426G-B
- DELTA Fiber
- MikroTik
- Netwerkadapters
- Vlan
- XGS-PON
- Modem
- FS
- Zaram
- CG-NAT
- Vrije modemkeuze
- FS XGS-ONU-25-20NI
- Zaram ZXOS11NPI
- Fritz Fritz!Box 5590 Fiber
- Huawei HN8010Ts
- MikroTik S+RJ10 module
- Nokia XS-010X-Q
- Ubiquiti UniFi Dream Machine Professional
- Ubiquiti UACC-CM-RJ45-MG
- Ubiquiti UniFi Gateway Fiber
- Ubiquiti UniFi Cloud Gateway Fiber
- Nokia
- Netwerkaccessoires
- Fritz
- Modems en routers
- Ubiquiti UniFi
- Glasvezel
En die revisie lost dit euvel op?justdaboo schreef op woensdag 12 augustus 2026 @ 08:42:
[...]
Er is namelijk een hardware revisie geweest op de Attema. Van de buitenkant is niet (niet dat ik weet althans) te zien welke versie je hebt.
- 7890Quentin
- Registratie: Oktober 2017
- Laatst online: 12-08 13:44
Zojuist gesproken met delta en ze hebben bevestigd dat de ONT alleen geleverd word in het 1gb abonnement en niet die van 500 mbps
- MischaBoender
- Registratie: Oktober 2004
- Laatst online: 22:08
En als je om bridge functie vraagt? Die Nokia router zou dat niet kunnen, waardoor je mogelijk alsnog een ONT kan krijgen.7890Quentin schreef op woensdag 12 augustus 2026 @ 13:18:
Zojuist gesproken met delta en ze hebben bevestigd dat de ONT alleen geleverd word in het 1gb abonnement en niet die van 500 mbps

Als je nog binnen je 14 dagen proeftermijn zit, kun je misschien nog opzeggen en voor Ziggo gaan (mits er geen Ziggo aansluiting aanwezig is), daar krijg je wel een losse ONT bij. Of dit aan hen laten weten. Mogelijk is er dan een coulanceregeling.7890Quentin schreef op woensdag 12 augustus 2026 @ 13:18:
Zojuist gesproken met delta en ze hebben bevestigd dat de ONT alleen geleverd word in het 1gb abonnement en niet die van 500 mbps
- justdaboo
- Registratie: Augustus 2000
- Laatst online: 18:58
Ja klopt, het is zelfs zo dat bij bepaalde gebieden waar Delta een (redelijk) recent netwerk heeft overgenomen ze alle FTU’s door de aannemer zijn vervangen voor nieuwe. De oude zijn vernietigd.
Dus daar ga ik van uit, ook de sledes MOESTEN vervangen worden.
[ Voor 9% gewijzigd door justdaboo op 12-08-2026 19:49 ]
- dominition
- Registratie: April 2009
- Laatst online: 16:03

Ik ga volgende week verhuizen dus netjes verhuizing doorgegeven per datum x.
Delta stuurde nu weer een nieuw modem op voor het nieuwe adres, had stiekem de hoop de wifi 7 set-up te krijgen maar helaas ging die vlieger niet op...
Heb nu de 2e Nokia die in de doos kan verstoffen, gaat alleen even uit de doos voor activatie op nieuwe adres, daarna weer erin..
Snap sowieso niet helemaal waarom ze me een nieuw modem opsturen, nu moet er ook weer 1 retour en ze sturen me voor saus een nieuwe
Delta stuurde nu weer een nieuw modem op voor het nieuwe adres, had stiekem de hoop de wifi 7 set-up te krijgen maar helaas ging die vlieger niet op...
Heb nu de 2e Nokia die in de doos kan verstoffen, gaat alleen even uit de doos voor activatie op nieuwe adres, daarna weer erin..
Snap sowieso niet helemaal waarom ze me een nieuw modem opsturen, nu moet er ook weer 1 retour en ze sturen me voor saus een nieuwe
- TinuZ1973
- Registratie: Oktober 2023
- Laatst online: 11-09 14:53
Mogelijk subscriber-isolatie lek zichtbaar op ONT-poort (442 unieke MAC's in ~15 min)
Situatie
Ik gebruik voor mijn Delta glasvezelaansluiting (XGS-PON) niet de Delta-modem/router, maar een losse XGS-PON SFP+ ONT-module (FS.com) die rechtstreeks in een SFP-poort van mijn eigen managed switch (UniFi) zit. Vandaar gaat de verbinding door naar pfSense.
Op de switchpoort waar de ONT op aangesloten is, worden binnen ~15 minuten al 442 unieke MAC-adressen geleerd — allemaal getagd op VLAN 100 ("WAN INET"), exact dezelfde VLAN die mijn eigen internetverkeer (DHCP/gateway) gebruikt. Voor een normaal geïsoleerde abonnee-aansluiting is dat veel te veel.
Vermoeden
XGS-PON is natuurlijk van nature point-to-multipoint op de fysieke laag — één OLT-poort bedient via een passieve splitter meerdere ONT's op dezelfde fiber-trunk, dat is inherent aan PON. Dat gedeelde medium hoort echter door isolatie op de OLT (bijv. 1:1 VLAN-mapping per abonnee, MAC-forced-forwarding, of de encryptie die GPON/XGS-PON standaard op het downstream-verkeer toepast) alsnog niet zichtbaar te zijn richting de eindgebruiker. Het punt is dus niet dat het medium gedeeld is — dat is inherent aan PON — maar dat de isolatie daarbovenop hier kennelijk niet (volledig) werkt: broadcast-/ARP-verkeer van (een deel van) andere abonnees op hetzelfde segment lijkt ook bij mij binnen te komen, en vermoedelijk andersom ook.
Waarom dit meer is dan cosmetisch
Ik heb geprobeerd het lokaal te mitigeren met een MAC-address filter op die switchpoort (alleen de ONT en het via pfSense's ARP-tabel opgehaalde gateway-MAC toestaan), maar dat brak mijn eigen verbinding — Dit lijkt dus geen probleem dat ik veilig aan mijn eigen kant kan oplossen.
Voorbeeld (5 van de 442, rest beschikbaar op verzoek)
Ik heb dit al gemeld bij de reguliere supportlijn (schijnen hier Delta Engineers rond te hangen ), en zij hebben mij geadviseerd het hier te melden — vandaar dit topic. Kan iemand bevestigen of dit een bekend probleem is, en of er op de OLT/PON-configuratie iets gedaan kan worden om subscriber-isolatie op deze poort/VLAN goed af te dwingen? Denk graag verder mee als dat helpt.
Situatie
Ik gebruik voor mijn Delta glasvezelaansluiting (XGS-PON) niet de Delta-modem/router, maar een losse XGS-PON SFP+ ONT-module (FS.com) die rechtstreeks in een SFP-poort van mijn eigen managed switch (UniFi) zit. Vandaar gaat de verbinding door naar pfSense.
Op de switchpoort waar de ONT op aangesloten is, worden binnen ~15 minuten al 442 unieke MAC-adressen geleerd — allemaal getagd op VLAN 100 ("WAN INET"), exact dezelfde VLAN die mijn eigen internetverkeer (DHCP/gateway) gebruikt. Voor een normaal geïsoleerde abonnee-aansluiting is dat veel te veel.
Vermoeden
XGS-PON is natuurlijk van nature point-to-multipoint op de fysieke laag — één OLT-poort bedient via een passieve splitter meerdere ONT's op dezelfde fiber-trunk, dat is inherent aan PON. Dat gedeelde medium hoort echter door isolatie op de OLT (bijv. 1:1 VLAN-mapping per abonnee, MAC-forced-forwarding, of de encryptie die GPON/XGS-PON standaard op het downstream-verkeer toepast) alsnog niet zichtbaar te zijn richting de eindgebruiker. Het punt is dus niet dat het medium gedeeld is — dat is inherent aan PON — maar dat de isolatie daarbovenop hier kennelijk niet (volledig) werkt: broadcast-/ARP-verkeer van (een deel van) andere abonnees op hetzelfde segment lijkt ook bij mij binnen te komen, en vermoedelijk andersom ook.
Waarom dit meer is dan cosmetisch
- Het vervuilt niet alleen mijn eigen netwerk-discovery (UniFi's topologie-overzicht is door de ruis inmiddels onbruikbaar), maar wijst op een structureel isolatieprobleem.
- Als dit klopt, wordt een deel van het broadcastdomein — en dus in potentie ARP/discovery-verkeer — gedeeld tussen abonnees die dat niet zouden moeten kunnen zien. Dat opent in theorie de deur naar ARP-spoofing/MITM tussen abonnees onderling, en is sowieso niet hoe een geïsoleerde FTTH-aansluiting hoort te werken.
Ik heb geprobeerd het lokaal te mitigeren met een MAC-address filter op die switchpoort (alleen de ONT en het via pfSense's ARP-tabel opgehaalde gateway-MAC toestaan), maar dat brak mijn eigen verbinding — Dit lijkt dus geen probleem dat ik veilig aan mijn eigen kant kan oplossen.
Voorbeeld (5 van de 442, rest beschikbaar op verzoek)
code:
Vraag1
2
3
4
5
| 00:c8:96:58:--:-- VLAN 100 94:f7:17:78:--:-- VLAN 100 04:b6:be:2b:--:-- VLAN 100 00:c8:96:58:--:-- VLAN 100 30:60:0a:ea:--:-- VLAN 100 |
Ik heb dit al gemeld bij de reguliere supportlijn (schijnen hier Delta Engineers rond te hangen
), en zij hebben mij geadviseerd het hier te melden — vandaar dit topic. Kan iemand bevestigen of dit een bekend probleem is, en of er op de OLT/PON-configuratie iets gedaan kan worden om subscriber-isolatie op deze poort/VLAN goed af te dwingen? Denk graag verder mee als dat helpt.
- ernstoud
- Registratie: Januari 2015
- Laatst online: 00:27
- Fritz Fritz!Box
- Nokia XS-2426G-B
- DELTA Fiber
- MikroTik
- Netwerkadapters
- Vlan
- XGS-PON
- Modem
- FS
- Zaram
- CG-NAT
- Vrije modemkeuze
- FS XGS-ONU-25-20NI
- Zaram ZXOS11NPI
- Fritz Fritz!Box 5590 Fiber
- Huawei HN8010Ts
- MikroTik S+RJ10 module
- Nokia XS-010X-Q
- Ubiquiti UniFi Dream Machine Professional
- Ubiquiti UACC-CM-RJ45-MG
- Ubiquiti UniFi Gateway Fiber
- Ubiquiti UniFi Cloud Gateway Fiber
- Nokia
- Netwerkaccessoires
- Fritz
- Modems en routers
- Ubiquiti UniFi
- Glasvezel
Interessant. Ik heb een link hiernaartoe op Discord doorgezet naar een Delta engineer. Hoor ik wat laat ik het weten.TinuZ1973 schreef op donderdag 13 augustus 2026 @ 21:12:
Mogelijk subscriber-isolatie lek zichtbaar op ONT-poort (442 unieke MAC's in ~15 min)
Situatie
Ik gebruik voor mijn Delta glasvezelaansluiting (XGS-PON) niet de Delta-modem/router, maar een losse XGS-PON SFP+ ONT-module (FS.com) die rechtstreeks in een SFP-poort van mijn eigen managed switch (UniFi) zit. Vandaar gaat de verbinding door naar pfSense.
Op de switchpoort waar de ONT op aangesloten is, worden binnen ~15 minuten al 442 unieke MAC-adressen geleerd — allemaal getagd op VLAN 100 ("WAN INET"), exact dezelfde VLAN die mijn eigen internetverkeer (DHCP/gateway) gebruikt. Voor een normaal geïsoleerde abonnee-aansluiting is dat veel te veel.
Vermoeden
XGS-PON is natuurlijk van nature point-to-multipoint op de fysieke laag — één OLT-poort bedient via een passieve splitter meerdere ONT's op dezelfde fiber-trunk, dat is inherent aan PON. Dat gedeelde medium hoort echter door isolatie op de OLT (bijv. 1:1 VLAN-mapping per abonnee, MAC-forced-forwarding, of de encryptie die GPON/XGS-PON standaard op het downstream-verkeer toepast) alsnog niet zichtbaar te zijn richting de eindgebruiker. Het punt is dus niet dat het medium gedeeld is — dat is inherent aan PON — maar dat de isolatie daarbovenop hier kennelijk niet (volledig) werkt: broadcast-/ARP-verkeer van (een deel van) andere abonnees op hetzelfde segment lijkt ook bij mij binnen te komen, en vermoedelijk andersom ook.
Waarom dit meer is dan cosmetischWat ik al geprobeerd heb
- Het vervuilt niet alleen mijn eigen netwerk-discovery (UniFi's topologie-overzicht is door de ruis inmiddels onbruikbaar), maar wijst op een structureel isolatieprobleem.
- Als dit klopt, wordt een deel van het broadcastdomein — en dus in potentie ARP/discovery-verkeer — gedeeld tussen abonnees die dat niet zouden moeten kunnen zien. Dat opent in theorie de deur naar ARP-spoofing/MITM tussen abonnees onderling, en is sowieso niet hoe een geïsoleerde FTTH-aansluiting hoort te werken.
Ik heb geprobeerd het lokaal te mitigeren met een MAC-address filter op die switchpoort (alleen de ONT en het via pfSense's ARP-tabel opgehaalde gateway-MAC toestaan), maar dat brak mijn eigen verbinding — Dit lijkt dus geen probleem dat ik veilig aan mijn eigen kant kan oplossen.
Voorbeeld (5 van de 442, rest beschikbaar op verzoek)code:Vraag
Ik heb dit al gemeld bij de reguliere supportlijn (schijnen hier Delta Engineers rond te hangen
- EWS99
- Registratie: Maart 2001
- Laatst online: 17-09 11:52
Ben benieuwd wat de echte netwerk experts er over te zeggen hebben. Want ik ben wel benieuwd of dit überhaubt te voorkomen is. Tot aan de border router is het namelijk gewoon een geswitched netwerk. En zo vreemd is het niet dat een switch dan MAC adressen leert van dat netwerk.TinuZ1973 schreef op donderdag 13 augustus 2026 @ 21:12:
Mogelijk subscriber-isolatie lek zichtbaar op ONT-poort (442 unieke MAC's in ~15 min)
Situatie
Ik gebruik voor mijn Delta glasvezelaansluiting (XGS-PON) niet de Delta-modem/router, maar een losse XGS-PON SFP+ ONT-module (FS.com) die rechtstreeks in een SFP-poort van mijn eigen managed switch (UniFi) zit. Vandaar gaat de verbinding door naar pfSense.
Op de switchpoort waar de ONT op aangesloten is, worden binnen ~15 minuten al 442 unieke MAC-adressen geleerd — allemaal getagd op VLAN 100 ("WAN INET"), exact dezelfde VLAN die mijn eigen internetverkeer (DHCP/gateway) gebruikt. Voor een normaal geïsoleerde abonnee-aansluiting is dat veel te veel.
Vermoeden
XGS-PON is natuurlijk van nature point-to-multipoint op de fysieke laag — één OLT-poort bedient via een passieve splitter meerdere ONT's op dezelfde fiber-trunk, dat is inherent aan PON. Dat gedeelde medium hoort echter door isolatie op de OLT (bijv. 1:1 VLAN-mapping per abonnee, MAC-forced-forwarding, of de encryptie die GPON/XGS-PON standaard op het downstream-verkeer toepast) alsnog niet zichtbaar te zijn richting de eindgebruiker. Het punt is dus niet dat het medium gedeeld is — dat is inherent aan PON — maar dat de isolatie daarbovenop hier kennelijk niet (volledig) werkt: broadcast-/ARP-verkeer van (een deel van) andere abonnees op hetzelfde segment lijkt ook bij mij binnen te komen, en vermoedelijk andersom ook.
Waarom dit meer is dan cosmetischWat ik al geprobeerd heb
- Het vervuilt niet alleen mijn eigen netwerk-discovery (UniFi's topologie-overzicht is door de ruis inmiddels onbruikbaar), maar wijst op een structureel isolatieprobleem.
- Als dit klopt, wordt een deel van het broadcastdomein — en dus in potentie ARP/discovery-verkeer — gedeeld tussen abonnees die dat niet zouden moeten kunnen zien. Dat opent in theorie de deur naar ARP-spoofing/MITM tussen abonnees onderling, en is sowieso niet hoe een geïsoleerde FTTH-aansluiting hoort te werken.
Ik heb geprobeerd het lokaal te mitigeren met een MAC-address filter op die switchpoort (alleen de ONT en het via pfSense's ARP-tabel opgehaalde gateway-MAC toestaan), maar dat brak mijn eigen verbinding — Dit lijkt dus geen probleem dat ik veilig aan mijn eigen kant kan oplossen.
Voorbeeld (5 van de 442, rest beschikbaar op verzoek)code:Vraag
Ik heb dit al gemeld bij de reguliere supportlijn (schijnen hier Delta Engineers rond te hangen
Eigenlijk is het een ontwerpfout in je netwerk waar je nu last van hebt. Je knoopt 2 verschillende netwerken zones aan elkaar op je switch (even de aanname dat je die switch ook voor je LAN gebruikt). Normaal vangt de router dit al af.
Hier had uw advertentie kunnen staan!
Volgens mij heb ik dit in het begin van eigen ONT’s al eens met @R3D besproken maar dat is al lang geleden. Volgens mij was toen het antwoord dat alle down- en uploadstreams per cliënt op hetzelfde distributieframe uniek versleuteld zijn. Je ziet elkaar dus wel maar “afluisteren” gaat niet lukken vanwege de versleuteling.
- ernstoud
- Registratie: Januari 2015
- Laatst online: 00:27
- Fritz Fritz!Box
- Nokia XS-2426G-B
- DELTA Fiber
- MikroTik
- Netwerkadapters
- Vlan
- XGS-PON
- Modem
- FS
- Zaram
- CG-NAT
- Vrije modemkeuze
- FS XGS-ONU-25-20NI
- Zaram ZXOS11NPI
- Fritz Fritz!Box 5590 Fiber
- Huawei HN8010Ts
- MikroTik S+RJ10 module
- Nokia XS-010X-Q
- Ubiquiti UniFi Dream Machine Professional
- Ubiquiti UACC-CM-RJ45-MG
- Ubiquiti UniFi Gateway Fiber
- Ubiquiti UniFi Cloud Gateway Fiber
- Nokia
- Netwerkaccessoires
- Fritz
- Modems en routers
- Ubiquiti UniFi
- Glasvezel
De terugkoppeling door een Delta engineer was dat een ticket via klantenservice het beste is in een geval als dit. Dat heb je gedaan. Echter, ik denk dat met de verwijzing door klantenservice naar deze thread er geen intern ticket is doorgezet.TinuZ1973 schreef op donderdag 13 augustus 2026 @ 21:12:
Mogelijk subscriber-isolatie lek zichtbaar op ONT-poort (442 unieke MAC's in ~15 min)
Situatie
Ik gebruik voor mijn Delta glasvezelaansluiting (XGS-PON) niet de Delta-modem/router, maar een losse XGS-PON SFP+ ONT-module (FS.com) die rechtstreeks in een SFP-poort van mijn eigen managed switch (UniFi) zit. Vandaar gaat de verbinding door naar pfSense.
Op de switchpoort waar de ONT op aangesloten is, worden binnen ~15 minuten al 442 unieke MAC-adressen geleerd — allemaal getagd op VLAN 100 ("WAN INET"), exact dezelfde VLAN die mijn eigen internetverkeer (DHCP/gateway) gebruikt. Voor een normaal geïsoleerde abonnee-aansluiting is dat veel te veel.
Vermoeden
XGS-PON is natuurlijk van nature point-to-multipoint op de fysieke laag — één OLT-poort bedient via een passieve splitter meerdere ONT's op dezelfde fiber-trunk, dat is inherent aan PON. Dat gedeelde medium hoort echter door isolatie op de OLT (bijv. 1:1 VLAN-mapping per abonnee, MAC-forced-forwarding, of de encryptie die GPON/XGS-PON standaard op het downstream-verkeer toepast) alsnog niet zichtbaar te zijn richting de eindgebruiker. Het punt is dus niet dat het medium gedeeld is — dat is inherent aan PON — maar dat de isolatie daarbovenop hier kennelijk niet (volledig) werkt: broadcast-/ARP-verkeer van (een deel van) andere abonnees op hetzelfde segment lijkt ook bij mij binnen te komen, en vermoedelijk andersom ook.
Waarom dit meer is dan cosmetischWat ik al geprobeerd heb
- Het vervuilt niet alleen mijn eigen netwerk-discovery (UniFi's topologie-overzicht is door de ruis inmiddels onbruikbaar), maar wijst op een structureel isolatieprobleem.
- Als dit klopt, wordt een deel van het broadcastdomein — en dus in potentie ARP/discovery-verkeer — gedeeld tussen abonnees die dat niet zouden moeten kunnen zien. Dat opent in theorie de deur naar ARP-spoofing/MITM tussen abonnees onderling, en is sowieso niet hoe een geïsoleerde FTTH-aansluiting hoort te werken.
Ik heb geprobeerd het lokaal te mitigeren met een MAC-address filter op die switchpoort (alleen de ONT en het via pfSense's ARP-tabel opgehaalde gateway-MAC toestaan), maar dat brak mijn eigen verbinding — Dit lijkt dus geen probleem dat ik veilig aan mijn eigen kant kan oplossen.
Voorbeeld (5 van de 442, rest beschikbaar op verzoek)code:Vraag
Ik heb dit al gemeld bij de reguliere supportlijn (schijnen hier Delta Engineers rond te hangen
Aangeraden wordt om op Discord even een ticket te maken (in #Support), dan komt het wel bij tweede lijn:
https://discord.gg/ZBHPkARFn
Succes.
- TinuZ1973
- Registratie: Oktober 2023
- Laatst online: 11-09 14:53
Heb een ticket aangemaakt bij Delta, kijken waar het schip deze keer strand (of niet).
Mijn discord account is wegens inactiviteit per 1 augustus verwijderd, maar blijkbaar in een tijdelijke staat van disabled. Kan dus geen discord post maken.
Er is niets vreemd aan om via een switch poort je WAN equipment te copplen in een eigen VLAN. Heb een hele specifieke reden om dat te doen: Mijn Router heeft koper porten en de ONT in een mediaconverter had ik liever niet.
Ik heb een Ubiquiti Enterprise switch met SFP+, dus daar zit de ONT in.
Bijkomend voordeel is dat ik met een VM untagged in het vlan van de ONT, de ONT met telnet kan beheren zonder kabels te verwisselen en het huishouden offline te gooien.
Dat je het 'niet ziet' bij direct in een WAN poort steken betekent niet dat het het juist geconfigureerd is op de Delta OLT of Mijn ONT. Kan mij niet voorstellen dat dit normaal is. Overigens was het jaren geleden (was een van de eerste met de FS.com ONT destijds) niet het geval dat er honderden andere subscribers zichtbaar waren.
Kan ook door een update van de Ubiquiti firmware zijn geweest hoor, niet ondenkbaar dat daar het probleem zit (niet waarschijnlijk).
Configuratie van poort isolation/authenticatie van MAC op de WAN poort op de switch lijkt mij ook niet direct de beste oplossing om die honderden MAC's te laten verdwijnen.
Maar wil het zeker weten, want irritant is het wel om een switchpoort in de TOPO te hebben die 500 MAC's laat zien die irrelevant zijn voor het netwerk gedeelte dat onder mijn beheer valt.
We wachten het af.. Ik zal de uitkomst sowieso terug melden.
Mijn discord account is wegens inactiviteit per 1 augustus verwijderd, maar blijkbaar in een tijdelijke staat van disabled. Kan dus geen discord post maken.
Er is niets vreemd aan om via een switch poort je WAN equipment te copplen in een eigen VLAN. Heb een hele specifieke reden om dat te doen: Mijn Router heeft koper porten en de ONT in een mediaconverter had ik liever niet.
Ik heb een Ubiquiti Enterprise switch met SFP+, dus daar zit de ONT in.
Bijkomend voordeel is dat ik met een VM untagged in het vlan van de ONT, de ONT met telnet kan beheren zonder kabels te verwisselen en het huishouden offline te gooien.
Dat je het 'niet ziet' bij direct in een WAN poort steken betekent niet dat het het juist geconfigureerd is op de Delta OLT of Mijn ONT. Kan mij niet voorstellen dat dit normaal is. Overigens was het jaren geleden (was een van de eerste met de FS.com ONT destijds) niet het geval dat er honderden andere subscribers zichtbaar waren.
Kan ook door een update van de Ubiquiti firmware zijn geweest hoor, niet ondenkbaar dat daar het probleem zit (niet waarschijnlijk).
Configuratie van poort isolation/authenticatie van MAC op de WAN poort op de switch lijkt mij ook niet direct de beste oplossing om die honderden MAC's te laten verdwijnen.
Maar wil het zeker weten, want irritant is het wel om een switchpoort in de TOPO te hebben die 500 MAC's laat zien die irrelevant zijn voor het netwerk gedeelte dat onder mijn beheer valt.
We wachten het af.. Ik zal de uitkomst sowieso terug melden.
- xxxneoxxx
- Registratie: Februari 2005
- Laatst online: 11-09 21:28
Via de website is ook wel en nummer te vinden. Uiteindelijk die gebeld, uitgelegd aan de super vriendelijk support medewerker die ook de volgende dag een engineer klaar had staan. Die heeft uiteidejnlijk net wat meer geweld gebruikt om de pigtail er uit te trekken en dat werkte.justdaboo schreef op woensdag 12 augustus 2026 @ 08:42:
[...]
Eerste wat je in moet tikken op de chat is “medewerker”. Dan wordt je in de wachtrij gezet voor een beschikbare medewerker.
Eigenlijk 9/10 keer alles positief en snel geregeld op die manier.
Er is namelijk een hardware revisie geweest op de Attema. Van de buitenkant is niet (niet dat ik weet althans) te zien welke versie je hebt.
 Nu 1 nieuwe glaskabel, en ook een nieuw Nokia modem rijker.
- dj.verhulst
- Registratie: Mei 2003
- Laatst online: 09-09 15:02

ik heb een Netgear RAXA 300 ,, die krijg ik wel aan de praat met die VLAN 100 maar dan hoest ie ip6 adressen in mijn lan kan, zet ik de provider modem weer aan krijg ik wel Ip4 ,, heb gevraagd om CGNAT uit te zetten en een IP4 . heb het mac adres van de provide gespooft maar maakt weinig uit ,, veel internet diensten werken niet of niet goed,, kan wel sites bereiken maar vaak niet inloggen, , wel mailen . ik ben niet zo kapot van die provider router wifi 7 . veel lagere wifi snelheden in mb/s en minder range, en ik had 2,4/5/6/6E op een eigen ssd omdat sommige apparten te lage verbinding namen ondanks voorkeur instelling is niet mogelijk op de provider router.
had Delta het mac adres gegeven van mijn router gegeven, verschillende keren gebeld en gechat , jammer dat ze geen e-mail communicatie gebruiken
had Delta het mac adres gegeven van mijn router gegeven, verschillende keren gebeld en gechat , jammer dat ze geen e-mail communicatie gebruiken
[ Voor 9% gewijzigd door dj.verhulst op 22-08-2026 23:02 ]
niet gehindert door enige vorm van inzicht
- ernstoud
- Registratie: Januari 2015
- Laatst online: 00:27
- Fritz Fritz!Box
- Nokia XS-2426G-B
- DELTA Fiber
- MikroTik
- Netwerkadapters
- Vlan
- XGS-PON
- Modem
- FS
- Zaram
- CG-NAT
- Vrije modemkeuze
- FS XGS-ONU-25-20NI
- Zaram ZXOS11NPI
- Fritz Fritz!Box 5590 Fiber
- Huawei HN8010Ts
- MikroTik S+RJ10 module
- Nokia XS-010X-Q
- Ubiquiti UniFi Dream Machine Professional
- Ubiquiti UACC-CM-RJ45-MG
- Ubiquiti UniFi Gateway Fiber
- Ubiquiti UniFi Cloud Gateway Fiber
- Nokia
- Netwerkaccessoires
- Fritz
- Modems en routers
- Ubiquiti UniFi
- Glasvezel
Kortom, je eigen router doet geen DHCP request voor IPv4. Ergens staat een instelling verkeerd. Moet jezelf verbeteren, Delta gaat je daar niet bij helpen. Dit ligt niet aan hun. Zoals je merkt als je de Delta router gebruikt.dj.verhulst schreef op zaterdag 22 augustus 2026 @ 23:00:
ik heb een Netgear RAXA 300 ,, die krijg ik wel aan de praat met die VLAN 100 maar dan hoest ie ip6 adressen in mijn lan kan, zet ik de provider modem weer aan krijg ik wel Ip4
Uit persoonlijke interesse; waarom gebruik je twee komma’s achter elkaar in zinnen?
- dj.verhulst
- Registratie: Mei 2003
- Laatst online: 09-09 15:02
het gekke is dat de laptops en kabelde computer wel dan verbinding hebben ,, kan niet meer verbinding maken met de router dan door de ene poort die ik moest uitvinken , dan krijg ik wel mijn eigen ip range en kan ik de router weer in.ernstoud schreef op zondag 23 augustus 2026 @ 19:07:
[...]
Kortom, je eigen router doet geen DHCP request voor IPv4. Ergens staat een instelling verkeerd. Moet jezelf verbeteren, Delta gaat je daar niet bij helpen. Dit ligt niet aan hun. Zoals je merkt als je de Delta router gebruikt.
Uit persoonlijke interesse; waarom gebruik je twee komma’s achter elkaar in zinnen?
ik gebruik dubbel komma omdat ik dat prettig vind
niet gehindert door enige vorm van inzicht
- ernstoud
- Registratie: Januari 2015
- Laatst online: 00:27
- Fritz Fritz!Box
- Nokia XS-2426G-B
- DELTA Fiber
- MikroTik
- Netwerkadapters
- Vlan
- XGS-PON
- Modem
- FS
- Zaram
- CG-NAT
- Vrije modemkeuze
- FS XGS-ONU-25-20NI
- Zaram ZXOS11NPI
- Fritz Fritz!Box 5590 Fiber
- Huawei HN8010Ts
- MikroTik S+RJ10 module
- Nokia XS-010X-Q
- Ubiquiti UniFi Dream Machine Professional
- Ubiquiti UACC-CM-RJ45-MG
- Ubiquiti UniFi Gateway Fiber
- Ubiquiti UniFi Cloud Gateway Fiber
- Nokia
- Netwerkaccessoires
- Fritz
- Modems en routers
- Ubiquiti UniFi
- Glasvezel
Wanneer? Wat bedoel je? Je punt was dat je geen IPv4 adres kreeg. Maar nu suggereer je dat dat wel goed gaat?dj.verhulst schreef op zondag 23 augustus 2026 @ 20:17:
[...]
het gekke is dat de laptops en kabelde computer wel dan verbinding hebben ,,
Wat is je probleem dan?
Poort uitvinken? Eigen IP range? Hier begrijp ik niet wat je bedoelt. Misschien iemand anders wel.kan niet meer verbinding maken met de router dan door de ene poort die ik moest uitvinken , dan krijg ik wel mijn eigen ip range en kan ik de router weer in.
Prima joh, maar zorg wel dat de lezer hier het ook prettig vindt om te lezen (staat ook zo in de huisregels van Tweakers) dan krijg je meer reacties. Hoofdletters, normale interpunctie en dergelijke is gewoon prettig om te lezen.ik gebruik dubbel komma omdat ik dat prettig vind
[ Voor 3% gewijzigd door ernstoud op 23-08-2026 22:16 ]
- dj.verhulst
- Registratie: Mei 2003
- Laatst online: 09-09 15:02
Hij deelt op het interne LAN ip6 uit ,, heeft ook een ip6 WAN, maar als ik de provider router weer aansluit is alles weer ip4 . en allerlei vage problemen kan bepaalde websites niet gebruiken en als ze het wel doen kan ik geen logins doen, wissel ik de routers weer om kan alles weer.ernstoud schreef op zondag 23 augustus 2026 @ 22:14:
[...]
Wanneer? Wat bedoel je? Je punt was dat je geen IPv4 adres kreeg. Maar nu suggereer je dat dat wel goed gaat?
Wat is je probleem dan?
[...]
Poort uitvinken? Eigen IP range? Hier begrijp ik niet wat je bedoelt. Misschien iemand anders wel.
[...]
Prima joh, maar zorg wel dat de lezer hier het ook prettig vindt om te lezen (staat ook zo in de huisregels van Tweakers) dan krijg je meer reacties. Hoofdletters, normale interpunctie en dergelijke is gewoon prettig om te lezen.
Mijn Netgear RAXA 300 doet gewoon iets niet goed, Delta zegt alleen VLAN 100 en verder vertellen ze je niet zoveel.
niet gehindert door enige vorm van inzicht
- ernstoud
- Registratie: Januari 2015
- Laatst online: 00:27
- Fritz Fritz!Box
- Nokia XS-2426G-B
- DELTA Fiber
- MikroTik
- Netwerkadapters
- Vlan
- XGS-PON
- Modem
- FS
- Zaram
- CG-NAT
- Vrije modemkeuze
- FS XGS-ONU-25-20NI
- Zaram ZXOS11NPI
- Fritz Fritz!Box 5590 Fiber
- Huawei HN8010Ts
- MikroTik S+RJ10 module
- Nokia XS-010X-Q
- Ubiquiti UniFi Dream Machine Professional
- Ubiquiti UACC-CM-RJ45-MG
- Ubiquiti UniFi Gateway Fiber
- Ubiquiti UniFi Cloud Gateway Fiber
- Nokia
- Netwerkaccessoires
- Fritz
- Modems en routers
- Ubiquiti UniFi
- Glasvezel
Ok. Het niet werken van websites e.d. is omdat die sites dan geen IPv6 ondersteunen.dj.verhulst schreef op zondag 23 augustus 2026 @ 22:50:
[...]
Hij deelt op het interne LAN ip6 uit ,, heeft ook een ip6 WAN, maar als ik de provider router weer aansluit is alles weer ip4 . en allerlei vage problemen kan bepaalde websites niet gebruiken en als ze het wel doen kan ik geen logins doen, wissel ik de routers weer om kan alles weer.
Inderdaad zit dit probleem in die Netgear router Raxe 300. Je kunt dus het beste hulp zoeken in fora over Netgear appratuur. Dit is geen Delta gerelateerd probleem. En Delta is niet verplicht apparatuur anders dan die van hunzelf te ondersteunen, dus Delta gaat je niet helpen.Mijn Netgear RAXA 300 doet gewoon iets niet goed, Delta zegt alleen VLAN 100 en verder vertellen ze je niet zoveel.
In de internet WAN settings IPv4 DHCP goed instellen, misschien eens proberen IPv6 juist uit te zetten.
@dj.verhulst Misschien dat een volledige reset van je router helpt? En dan weer vers opnieuw instellen. Heb in het verleden wel eens soortgelijke problemen gehad en dit verhielp het probleem.
- dj.verhulst
- Registratie: Mei 2003
- Laatst online: 09-09 15:02
is een idee ..al heb ik dat recent ook gedaan en de laatste firmware erop gezet vanwege wifi 6E problemenrobertwebbe schreef op maandag 24 augustus 2026 @ 08:28:
@dj.verhulst Misschien dat een volledige reset van je router helpt? En dan weer vers opnieuw instellen. Heb in het verleden wel eens soortgelijke problemen gehad en dit verhielp het probleem.
niet gehindert door enige vorm van inzicht
- dj.verhulst
- Registratie: Mei 2003
- Laatst online: 09-09 15:02
Dat was het eerste wat ik uit heb gezet ,ernstoud schreef op zondag 23 augustus 2026 @ 23:01:
[...]
Ok. Het niet werken van websites e.d. is omdat die sites dan geen IPv6 ondersteunen.
[...]
Inderdaad zit dit probleem in die Netgear router Raxe 300. Je kunt dus het beste hulp zoeken in fora over Netgear appratuur. Dit is geen Delta gerelateerd probleem. En Delta is niet verplicht apparatuur anders dan die van hunzelf te ondersteunen, dus Delta gaat je niet helpen.
In de internet WAN settings IPv4 DHCP goed instellen, misschien eens proberen IPv6 juist uit te zetten.
Delta had een gewone bridge mode moeten gebruiken dan heb je geen vlans nodig en was het heel simpel en snel .
maar ik krijg ook een ander WAN als ik mijn router of die van hen gebruik en ook als ik het mac adres poof veranderd het
niet gehindert door enige vorm van inzicht
- MischaBoender
- Registratie: Oktober 2004
- Laatst online: 22:08
Met een bridge heb je juist wel VLANs nodig. Een bridge moet het verkeer 1-op-1 doorzetten, dus inclusief VLANs.dj.verhulst schreef op woensdag 26 augustus 2026 @ 10:49:
[...]
Delta had een gewone bridge mode moeten gebruiken dan heb je geen vlans nodig en was het heel simpel en snel .
- ernstoud
- Registratie: Januari 2015
- Laatst online: 00:27
- Fritz Fritz!Box
- Nokia XS-2426G-B
- DELTA Fiber
- MikroTik
- Netwerkadapters
- Vlan
- XGS-PON
- Modem
- FS
- Zaram
- CG-NAT
- Vrije modemkeuze
- FS XGS-ONU-25-20NI
- Zaram ZXOS11NPI
- Fritz Fritz!Box 5590 Fiber
- Huawei HN8010Ts
- MikroTik S+RJ10 module
- Nokia XS-010X-Q
- Ubiquiti UniFi Dream Machine Professional
- Ubiquiti UACC-CM-RJ45-MG
- Ubiquiti UniFi Gateway Fiber
- Ubiquiti UniFi Cloud Gateway Fiber
- Nokia
- Netwerkaccessoires
- Fritz
- Modems en routers
- Ubiquiti UniFi
- Glasvezel
VLANs en bridge mode hebben weinig met elkaar te maken. En VLANs zijn uitermate belangrijk om het verkeer van de diverse providers op de DFN infra te scheiden en om het VoIP verkeer te sturen naar de SIP servers.dj.verhulst schreef op woensdag 26 augustus 2026 @ 10:49:
[...]
Delta had een gewone bridge mode moeten gebruiken dan heb je geen vlans nodig en was het heel simpel en snel .
- dj.verhulst
- Registratie: Mei 2003
- Laatst online: 09-09 15:02
dat zal allemaal maar dat zou eigenlijk op de ONT moeten gebeuren
niet gehindert door enige vorm van inzicht
- MischaBoender
- Registratie: Oktober 2004
- Laatst online: 22:08
De ONT zet het (XGS) PON signaal om naar standaard ethernet (en vice versa), meer niet. Het doet verder niets met de VLANs die binnen komen. Als het PON verkeer met een VLAN tag binnenkomt gaat het er aan de andere kant ook ook met een VLAN. Daardoor kunnen er dus ook meerdere VLANs op het netwerk worden aangeboden aan de klant. Internet, VoIP, TV, etc.dj.verhulst schreef op woensdag 26 augustus 2026 @ 14:06:
dat zal allemaal maar dat zou eigenlijk op de ONT moeten gebeuren

Ik ben sinds vandaag geen klant meer bij delta (nog wel bij deltafiber). Gek genoeg kreeg ik een mailtje met het verzoek om mijn "genexis wifi modem" terug te sturen. Terwijl ik een genexis titanium bridge modem gebruikte en volgens hun eigen website (https://www.delta.nl/klantenservice/abonnement/retourneren/) deze naar de milieustraat gebracht mag worden. Een belletje met de klantenservice bracht daar geen verandering in, in die zin dat ze het oude titanium modem evengoed terug willen ontvangen. Mocht je dus overstappen let dan op als je nog een oud modem hebt, deze wil men dus wel terug.
@ernstoud moest idd het titanium 'melkpak' model zijn, bedankt
@ernstoud moest idd het titanium 'melkpak' model zijn, bedankt
[ Voor 5% gewijzigd door BvH op 27-08-2026 12:36 . Reden: Correctie modem model ]
- ernstoud
- Registratie: Januari 2015
- Laatst online: 00:27
- Fritz Fritz!Box
- Nokia XS-2426G-B
- DELTA Fiber
- MikroTik
- Netwerkadapters
- Vlan
- XGS-PON
- Modem
- FS
- Zaram
- CG-NAT
- Vrije modemkeuze
- FS XGS-ONU-25-20NI
- Zaram ZXOS11NPI
- Fritz Fritz!Box 5590 Fiber
- Huawei HN8010Ts
- MikroTik S+RJ10 module
- Nokia XS-010X-Q
- Ubiquiti UniFi Dream Machine Professional
- Ubiquiti UACC-CM-RJ45-MG
- Ubiquiti UniFi Gateway Fiber
- Ubiquiti UniFi Cloud Gateway Fiber
- Nokia
- Netwerkaccessoires
- Fritz
- Modems en routers
- Ubiquiti UniFi
- Glasvezel
Bridge modem was de Titanium, het “melkpak”, geschoven op de FTU.BvH schreef op donderdag 27 augustus 2026 @ 11:29:
Ik ben sinds vandaag geen klant meer bij delta (nog wel bij deltafiber). Gek genoeg kreeg ik een mailtje met het verzoek om mijn "genexis wifi modem" terug te sturen. Terwijl ik een genexis platinum bridge modem gebruikte en volgens hun eigen website (https://www.delta.nl/klantenservice/abonnement/retourneren/) deze naar de milieustraat gebracht mag worden. Een belletje met de klantenservice bracht daar geen verandering in, in die zin dat ze het oude platinum modem evengoed terug willen ontvangen. Mocht je dus overstappen let dan op als je nog een oud modem hebt, deze wil men dus wel terug.
De Platinum is een witte platte router met vezel naar de FTU.
- bjusterbaarlik
- Registratie: December 2022
- Niet online
De Genexis Titanium schuif je niet op de FTU. Je kunt 'm gewoon ophangen aan schroefjes en plaatst hem in de buurt van de FTU. Er komt een glasvezelkabeltje tussen.ernstoud schreef op donderdag 27 augustus 2026 @ 12:12:
[...]
Bridge modem was de Titanium, het “melkpak”, geschoven op de FTU.
De Platinum is een witte platte router met vezel naar de FTU.
[ Voor 20% gewijzigd door bjusterbaarlik op 27-08-2026 13:16 ]
- ernstoud
- Registratie: Januari 2015
- Laatst online: 00:27
- Fritz Fritz!Box
- Nokia XS-2426G-B
- DELTA Fiber
- MikroTik
- Netwerkadapters
- Vlan
- XGS-PON
- Modem
- FS
- Zaram
- CG-NAT
- Vrije modemkeuze
- FS XGS-ONU-25-20NI
- Zaram ZXOS11NPI
- Fritz Fritz!Box 5590 Fiber
- Huawei HN8010Ts
- MikroTik S+RJ10 module
- Nokia XS-010X-Q
- Ubiquiti UniFi Dream Machine Professional
- Ubiquiti UACC-CM-RJ45-MG
- Ubiquiti UniFi Gateway Fiber
- Ubiquiti UniFi Cloud Gateway Fiber
- Nokia
- Netwerkaccessoires
- Fritz
- Modems en routers
- Ubiquiti UniFi
- Glasvezel
Oorspronkelijk was er wel degelijk een grondplaat voor. Ik heb er hier meerdere liggen. Later met de Attema FTU zal het gemonteerd zijn zoals op de foto.bjusterbaarlik schreef op donderdag 27 augustus 2026 @ 13:14:
[...]
De Genexis Titanium schuif je niet op de FTU. Je kunt 'm gewoon ophangen aan schroefjes en plaatst hem in de buurt van de FTU. Er komt een glasvezelkabeltje tussen.
[Afbeelding]
Maar goed mijn post ging om de verwarring rond Titanium en Platinum.
- ernstoud
- Registratie: Januari 2015
- Laatst online: 00:27
- Fritz Fritz!Box
- Nokia XS-2426G-B
- DELTA Fiber
- MikroTik
- Netwerkadapters
- Vlan
- XGS-PON
- Modem
- FS
- Zaram
- CG-NAT
- Vrije modemkeuze
- FS XGS-ONU-25-20NI
- Zaram ZXOS11NPI
- Fritz Fritz!Box 5590 Fiber
- Huawei HN8010Ts
- MikroTik S+RJ10 module
- Nokia XS-010X-Q
- Ubiquiti UniFi Dream Machine Professional
- Ubiquiti UACC-CM-RJ45-MG
- Ubiquiti UniFi Gateway Fiber
- Ubiquiti UniFi Cloud Gateway Fiber
- Nokia
- Netwerkaccessoires
- Fritz
- Modems en routers
- Ubiquiti UniFi
- Glasvezel
Ik denk dat Delta hem graag terug wil, er zijn nog AON gebieden vermoed ik en als dan iemand bridge wil kunnen ze hem doorleveren. Hij wordt nieuw niet meer gemaakt.BvH schreef op donderdag 27 augustus 2026 @ 11:29:
Ik ben sinds vandaag geen klant meer bij delta (nog wel bij deltafiber). Gek genoeg kreeg ik een mailtje met het verzoek om mijn "genexis wifi modem" terug te sturen. Terwijl ik een genexis titanium bridge modem gebruikte en volgens hun eigen website (https://www.delta.nl/klantenservice/abonnement/retourneren/) deze naar de milieustraat gebracht mag worden. Een belletje met de klantenservice bracht daar geen verandering in, in die zin dat ze het oude titanium modem evengoed terug willen ontvangen. Mocht je dus overstappen let dan op als je nog een oud modem hebt, deze wil men dus wel terug.
@ernstoud moest idd het titanium 'melkpak' model zijn, bedankt
- jonah81
- Registratie: November 2023
- Laatst online: 07-09 20:09
Vanmorgen heeft RE-NET de glasvezel binnengebracht in onze nieuwe woning. In onze oude woning (zelfde abonnement/contract) had ik de eigen ONT via de Delta Helpdesk aangemeld en werkend. Weet iemand of ik nu opnieuw het provision-traject voor een eigen modem in moet via de helpdesk- of dat dit zometeen wanneer de lijn in de centrale gekoppeld is direct gaat werken?
(Want dan ga ik dat voor het weekend nog in gang proberen te zetten (pubers zonder wifi en slechte 5g ontvangst vlak na een verhuizing is geen fantastische combi, merkte ik :-) )
De (eigen) Nokia ONT staat inmiddels gekoppeld en zowel alarm als data knipperen nu, PON-lampje is nog uit.
(Want dan ga ik dat voor het weekend nog in gang proberen te zetten (pubers zonder wifi en slechte 5g ontvangst vlak na een verhuizing is geen fantastische combi, merkte ik :-) )
De (eigen) Nokia ONT staat inmiddels gekoppeld en zowel alarm als data knipperen nu, PON-lampje is nog uit.
HA YAML+Git op Proxmox || Frigate NVR 8 cams (OpenVINO) || Z2M 3x SLZB-06P7 || Omada ER707-M2 + 3x EAP770 || 6-zone TRV via OpenTherm || Bermuda BLE 41 beacons
@jonah81 Een ONT wordt gekoppeld aan een distributie frame. Dus als je vlakbij verhuist, dan heb je kans dat je nieuwe aansluiting op hetzelfde frame zit. Maar de kans is groot dat dit niet het geval is, dan opnieuw aanmelden. Ik denk dat je dit het makkelijkste even via een Discord ticket kan doen, dan kun je ook precies even uitleggen wat er nu al ingeregeld is en wat de bedoeling is. Deze tickets worden vaak snel opgepakt en de kans is groot dat je dan weer snel een werkende aansluiting hebt.
- jonah81
- Registratie: November 2023
- Laatst online: 07-09 20:09
@robertwebbe Dank. Direct gedaan - benieuwd!
HA YAML+Git op Proxmox || Frigate NVR 8 cams (OpenVINO) || Z2M 3x SLZB-06P7 || Omada ER707-M2 + 3x EAP770 || 6-zone TRV via OpenTherm || Bermuda BLE 41 beacons
- Dennis Blomaard
- Registratie: Februari 2009
- Laatst online: 16-09 20:05
Gewoon even om mijn ervaring te delen.
Nieuwe Delta Fiber klant sinds vanochtend (Heinkenszand, Provincie Zeeland)
In onze vorige woning (letterlijk een straat verder) hadden we in 2013 een Delta/Zeelandnet Glasvezel aansluiting, maar die was erg onstabiel in die tijd. Toen er voor gekozen om naar KPN te switchen; "ouderwetse" DSL lijn met 100/30 verbinding. Zodoende klant gebleven, verhuisd in 2024 naar onze huidige woning, ook weer hetzelfde abonnement gepakt, echter op het nieuwe adres slechts een 85/12mbit snelheid aansluiting.
In gebruik genomen en op wat issues na die ik heb kunnen oplossen tussentijds, nooit problemen gehad. Ik heb wel vorig jaar geinvesteerd in een volledige Unifi setup die achter mijn KPN V12 box zat.
Dit jaar de stoute schoenen aangetrokken en de overstap gewaagd naar Delta Fiber.
Enkele buren gaven aan dat ze zelf momenteel stabiel glasvezel internet hadden van Delta, dus dat stelde me enigszins gerust.
Probleem was echter dat ik verouderde apparatuur in de meterkast (Grote Cisco RF over Glas FTU). Die moest dus vervangen worden.
Zo'n 3 weken lang regelmatig met de klantenservice aan de lijn gehangen om het opgelost te krijgen (m.a.w. een monteur over de vloer te krijgen). Van Delta Fiber werd ik naar Delta Netwerk gestuurd en terug. Tot ik uiteindelijk na wat doorpakken iemand aan de lijn kreeg die ik het nogmaals uitgelegd had en het ook leek te begrijpen. Zodoende werd er een ticket aangemaakt bij Circet die uiteindelijk weer de opdracht doorstuurden naar HVM uit Made.
De monteur is vorige week langsgeweest en kwam de FTU aansluiting vervangen, zodat de connectie uiteindelijk XGS-PON zou worden. Dit lukte, echter leek er een storing op de lijn. Blijkbaar zat de kabel in de centrale in de verkeerde poort gestoken, wat binnen 15 minuten gelukkig verholpen was (laserpen aan onze kant op de draad gezet).
Vandaag online gegaan en na wat troubleshooting met een vriend (meer vanwege mijn beperkte kennis van netwerken en Unifi apparatuur) de verbinding live gekregen.
Doordat ik een 500mbit abo had gekozen, kreeg ik blijkbaar een Nokia Modem (had ik van te voren niet goed genoeg uitgezocht; ik wilde namelijk geen Wifi 7 modem en 1GB abonnement vanwege kosten en m'n eigen Unifi apparatuur) en geen ONT, maar deze heb ik vanmorgen alsnog aangevraagd en zal later arriveren.
So far, so good :)
Foto van de nieuwe FTU toen de monteur nog bij ons was.

Oude situatie met KPN V10A boven de Cisco RF over Glas box (de Cisco box hoorde bij de originele Delta/Zeelandnet aansluiting en was dus niet in gebruik). Het KPN kastje zit rechts in de meterkast.

Nieuwe Delta Fiber klant sinds vanochtend (Heinkenszand, Provincie Zeeland)
In onze vorige woning (letterlijk een straat verder) hadden we in 2013 een Delta/Zeelandnet Glasvezel aansluiting, maar die was erg onstabiel in die tijd. Toen er voor gekozen om naar KPN te switchen; "ouderwetse" DSL lijn met 100/30 verbinding. Zodoende klant gebleven, verhuisd in 2024 naar onze huidige woning, ook weer hetzelfde abonnement gepakt, echter op het nieuwe adres slechts een 85/12mbit snelheid aansluiting.
In gebruik genomen en op wat issues na die ik heb kunnen oplossen tussentijds, nooit problemen gehad. Ik heb wel vorig jaar geinvesteerd in een volledige Unifi setup die achter mijn KPN V12 box zat.
Dit jaar de stoute schoenen aangetrokken en de overstap gewaagd naar Delta Fiber.
Enkele buren gaven aan dat ze zelf momenteel stabiel glasvezel internet hadden van Delta, dus dat stelde me enigszins gerust.
Probleem was echter dat ik verouderde apparatuur in de meterkast (Grote Cisco RF over Glas FTU). Die moest dus vervangen worden.
Zo'n 3 weken lang regelmatig met de klantenservice aan de lijn gehangen om het opgelost te krijgen (m.a.w. een monteur over de vloer te krijgen). Van Delta Fiber werd ik naar Delta Netwerk gestuurd en terug. Tot ik uiteindelijk na wat doorpakken iemand aan de lijn kreeg die ik het nogmaals uitgelegd had en het ook leek te begrijpen. Zodoende werd er een ticket aangemaakt bij Circet die uiteindelijk weer de opdracht doorstuurden naar HVM uit Made.
De monteur is vorige week langsgeweest en kwam de FTU aansluiting vervangen, zodat de connectie uiteindelijk XGS-PON zou worden. Dit lukte, echter leek er een storing op de lijn. Blijkbaar zat de kabel in de centrale in de verkeerde poort gestoken, wat binnen 15 minuten gelukkig verholpen was (laserpen aan onze kant op de draad gezet).
Vandaag online gegaan en na wat troubleshooting met een vriend (meer vanwege mijn beperkte kennis van netwerken en Unifi apparatuur) de verbinding live gekregen.
Doordat ik een 500mbit abo had gekozen, kreeg ik blijkbaar een Nokia Modem (had ik van te voren niet goed genoeg uitgezocht; ik wilde namelijk geen Wifi 7 modem en 1GB abonnement vanwege kosten en m'n eigen Unifi apparatuur) en geen ONT, maar deze heb ik vanmorgen alsnog aangevraagd en zal later arriveren.
So far, so good :)
Foto van de nieuwe FTU toen de monteur nog bij ons was.

Oude situatie met KPN V10A boven de Cisco RF over Glas box (de Cisco box hoorde bij de originele Delta/Zeelandnet aansluiting en was dus niet in gebruik). Het KPN kastje zit rechts in de meterkast.

Wow, een antieke RFoG 😃
- Dennis Blomaard
- Registratie: Februari 2009
- Laatst online: 16-09 20:05
Haha ja, veel mensen die ik er over sprak of die het gezien hadden, zagen het voor het eerstrobertwebbe schreef op dinsdag 1 september 2026 @ 16:26:
Wow, een antieke RFoG 😃
- Dennis Blomaard
- Registratie: Februari 2009
- Laatst online: 16-09 20:05
Uit de openingspost:
Update van de update hierboven: de berichten zijn tegenstrijdig maar sinds Q1 2026 lijkt het erop dat alleen bij het 1 Gbps. abonnement de losse ONT en de WiFi 7 router geleverd wordt.
Dit kan ik dus bevestigen.
Echter, als je contact opneemt met de klantenservice na initiële installatie van je geleverde modem (in mijn geval, Nokia modem bij het 500Mbps abonnement), kun je alsnog gratis een ONT aanvragen en ontvangen.
De mijne wordt spoedig opgestuurd volgens de klantenservice.
Update van de update hierboven: de berichten zijn tegenstrijdig maar sinds Q1 2026 lijkt het erop dat alleen bij het 1 Gbps. abonnement de losse ONT en de WiFi 7 router geleverd wordt.
Dit kan ik dus bevestigen.
Echter, als je contact opneemt met de klantenservice na initiële installatie van je geleverde modem (in mijn geval, Nokia modem bij het 500Mbps abonnement), kun je alsnog gratis een ONT aanvragen en ontvangen.
De mijne wordt spoedig opgestuurd volgens de klantenservice.
- jonah81
- Registratie: November 2023
- Laatst online: 07-09 20:09
Nou, afgelopen week hebben we iedereen bij Delta wel aan de telefoon gehad denk ik - er is iets misgegaan met de complexe verhuizing. De lijn is inmiddels opgeleverd en gepatched (daar was iets misgegaan), maar het oude Nokia modem gaat daar niet op werken zegt de helpdesk. (Zodra je de eigen ONT noemt gaan de procedures in de soep). Dus stuurt men nu - maar dat kan zeker een week duren mijnheer - een Sagemcom Wi-Fi 7 modem op. Daarmee kan de lijn geactiveerd worden.jonah81 schreef op vrijdag 28 augustus 2026 @ 09:53:
Vanmorgen heeft RE-NET de glasvezel binnengebracht in onze nieuwe woning. In onze oude woning (zelfde abonnement/contract) had ik de eigen ONT via de Delta Helpdesk aangemeld en werkend. Weet iemand of ik nu opnieuw het provision-traject voor een eigen modem in moet via de helpdesk- of dat dit zometeen wanneer de lijn in de centrale gekoppeld is direct gaat werken?
(Want dan ga ik dat voor het weekend nog in gang proberen te zetten (pubers zonder wifi en slechte 5g ontvangst vlak na een verhuizing is geen fantastische combi, merkte ik :-) )
De (eigen) Nokia ONT staat inmiddels gekoppeld en zowel alarm als data knipperen nu, PON-lampje is nog uit.
(En dan kan de eigen Nokia ONT er weer op.) Ze doen allemaal heel erg hun best, maar het wil niet echt vlotten. Iets om rekening mee te houden wanneer je met een eigen ONT gaat verhuizen.
(en mocht er toevallig iemand van Delta meelezen die nog wél ideeën heeft waardoor mijn pubers in hun eerste levensbehoeften kunnen voorzien én ik kan thuiswerken: Discord ticket 0417)
[ Voor 36% gewijzigd door jonah81 op 04-09-2026 16:28 ]
HA YAML+Git op Proxmox || Frigate NVR 8 cams (OpenVINO) || Z2M 3x SLZB-06P7 || Omada ER707-M2 + 3x EAP770 || 6-zone TRV via OpenTherm || Bermuda BLE 41 beacons
- ernstoud
- Registratie: Januari 2015
- Laatst online: 00:27
- Fritz Fritz!Box
- Nokia XS-2426G-B
- DELTA Fiber
- MikroTik
- Netwerkadapters
- Vlan
- XGS-PON
- Modem
- FS
- Zaram
- CG-NAT
- Vrije modemkeuze
- FS XGS-ONU-25-20NI
- Zaram ZXOS11NPI
- Fritz Fritz!Box 5590 Fiber
- Huawei HN8010Ts
- MikroTik S+RJ10 module
- Nokia XS-010X-Q
- Ubiquiti UniFi Dream Machine Professional
- Ubiquiti UACC-CM-RJ45-MG
- Ubiquiti UniFi Gateway Fiber
- Ubiquiti UniFi Cloud Gateway Fiber
- Nokia
- Netwerkaccessoires
- Fritz
- Modems en routers
- Ubiquiti UniFi
- Glasvezel
Maandje Odido K&K en dan kosten verhalen op Delta?jonah81 schreef op vrijdag 4 september 2026 @ 16:27:
[...]
(en mocht er toevallig iemand van Delta meelezen die nog wél ideeën heeft waardoor mijn pubers in hun eerste levensbehoeften kunnen voorzien én ik kan thuiswerken: Discord ticket 0417)
- Dennis Blomaard
- Registratie: Februari 2009
- Laatst online: 16-09 20:05
Ter aanvulling van mijn post hier iets boven.
Vandaag kwam PostNL de ONT leveren. Tot mijn verbazing zat er overigens óók een Wifi7 modem bij (ik weet niet of dat de bedoeling was aangezien ik specifiek enkel om een ONT heb gevraagd ivm eigen Unifi apparatuur).
Plug en play dit keer 🙂
Even een VLAN ID toegevoegd aan de WAN settings en ik was binnen een paar minuten weer up.
Nu even de klantenservice contacteren met de vraag wat ze nu allemaal weer terug verwachten haha

Vandaag kwam PostNL de ONT leveren. Tot mijn verbazing zat er overigens óók een Wifi7 modem bij (ik weet niet of dat de bedoeling was aangezien ik specifiek enkel om een ONT heb gevraagd ivm eigen Unifi apparatuur).
Plug en play dit keer 🙂
Even een VLAN ID toegevoegd aan de WAN settings en ik was binnen een paar minuten weer up.
Nu even de klantenservice contacteren met de vraag wat ze nu allemaal weer terug verwachten haha

[ Voor 28% gewijzigd door Dennis Blomaard op 04-09-2026 18:35 ]
- jonah81
- Registratie: November 2023
- Laatst online: 07-09 20:09
Daar is dan wel 5G bereik voor nodig. ;-) Anders val je terug op de 4G waar ik nu ook de backup dongle op het draaien, met 1,2mbit download. Bij goed weer.ernstoud schreef op vrijdag 4 september 2026 @ 17:35:
[...]
Maandje Odido K&K en dan kosten verhalen op Delta?
HA YAML+Git op Proxmox || Frigate NVR 8 cams (OpenVINO) || Z2M 3x SLZB-06P7 || Omada ER707-M2 + 3x EAP770 || 6-zone TRV via OpenTherm || Bermuda BLE 41 beacons
- MischaBoender
- Registratie: Oktober 2004
- Laatst online: 22:08
WiFi router (en ONT) houden. Ik had de WiFi router terug gestuurd, en toen ik van de Nokia op een eigen ONT wilde overstappen en tegen wat issues aan liep was het eerst wat Delta deed mij een WiFi router opsturen.Dennis Blomaard schreef op vrijdag 4 september 2026 @ 18:34:
Ter aanvulling van mijn post hier iets boven.
Vandaag kwam PostNL de ONT leveren. Tot mijn verbazing zat er overigens óók een Wifi7 modem bij (ik weet niet of dat de bedoeling was aangezien ik specifiek enkel om een ONT heb gevraagd ivm eigen Unifi apparatuur).
Plug en play dit keer 🙂
Even een VLAN ID toegevoegd aan de WAN settings en ik was binnen een paar minuten weer up.
Nu even de klantenservice contacteren met de vraag wat ze nu allemaal weer terug verwachten haha
[Afbeelding]
- EWS99
- Registratie: Maart 2001
- Laatst online: 17-09 11:52
Delta levert alleen de combinatie ont + wifi7. Losse ONT hebben ze niet.Dennis Blomaard schreef op vrijdag 4 september 2026 @ 18:34:
Ter aanvulling van mijn post hier iets boven.
Vandaag kwam PostNL de ONT leveren. Tot mijn verbazing zat er overigens óók een Wifi7 modem bij (ik weet niet of dat de bedoeling was aangezien ik specifiek enkel om een ONT heb gevraagd ivm eigen Unifi apparatuur).
Plug en play dit keer 🙂
Even een VLAN ID toegevoegd aan de WAN settings en ik was binnen een paar minuten weer up.
Nu even de klantenservice contacteren met de vraag wat ze nu allemaal weer terug verwachten haha
[Afbeelding]
Ik zou ook zeker de wifi7 router NIET terug sturen, want dan breng je processen in de war waar je later weer last van gaat krijgen, mocht je ooit je ONT terug moeten sturen. Want dan zijn ze gegarandeerd die wifi7 router kwijt…
Dus lekker ongeopend op zolder leggen zoals iedereen hier doet
Hier had uw advertentie kunnen staan!
- Dennis Blomaard
- Registratie: Februari 2009
- Laatst online: 16-09 20:05
Bedankt voor de aanvulling!
Ondertussen had de klantenservice hetzelfde ook inderdaad bevestigd 👍🏼!
Wifi7 router gaat dus ongeopend in een hoekje op zolder!
Ondertussen had de klantenservice hetzelfde ook inderdaad bevestigd 👍🏼!
Wifi7 router gaat dus ongeopend in een hoekje op zolder!
- jelbo
- Registratie: September 2002
- Laatst online: 13:23
Hij doet het niet!

Vandaag probeer ik mijn Ubiquiti Cloud Gateway Ultra aan de praat te krijgen. Ik heb zo'n Nokia XS-010X-R ONT ontvangen en aangesloten, evenals het Sagemcom WiFi 7 modem.
Nu wil ik op https://mijn.delta.nl/producten/internet bij 'Vrije modem keuze' de aanpassing doorvoeren. Ik geef het MAC-adres van de WAN1 poort van de Ubiquiti op, bij PON ID / serienummer het serienummer van de PON (12 tekens) en als VMK-profiel kies ik VMK_01.
Klikken op de knop 'Versturen' doet niks. Ik heb meerdere browsers en internetverbindingen geprobeerd. Geef ik misschien wat verkeerds op?
Nu wil ik op https://mijn.delta.nl/producten/internet bij 'Vrije modem keuze' de aanpassing doorvoeren. Ik geef het MAC-adres van de WAN1 poort van de Ubiquiti op, bij PON ID / serienummer het serienummer van de PON (12 tekens) en als VMK-profiel kies ik VMK_01.
Klikken op de knop 'Versturen' doet niks. Ik heb meerdere browsers en internetverbindingen geprobeerd. Geef ik misschien wat verkeerds op?
AMD Phenom II X4 955BE 960~3720MHz @ 1,4V | Scythe Mugen 2 Rev. B | Gigabyte GA-770TA-UD3 R1.0 F2 | GeIL DDR3 Black Dragon DC 8GB GB34GB1600C8DC @ 1,6V 1600MHz 8-8-8-28 2T tRC34 | Asus nVidia GeForce GTX670 DC2OG | Intel X-25M 80GB | Corsair TX650W
- MischaBoender
- Registratie: Oktober 2004
- Laatst online: 22:08
Is dat de ONT die je van Delta hebt ontvangen? Dan hoef je die namelijk niet (nogmaals) te registreren. Als het internet werkte via de Sagemcom router dan zou het via je UCG ook moeten werken.jelbo schreef op zondag 6 september 2026 @ 15:43:
Ik heb zo'n Nokia XS-010X-R ONT ontvangen een aangesloten, evenals het Sagemcom WiFi 7 modem.
- jelbo
- Registratie: September 2002
- Laatst online: 13:23
Hij doet het niet!
Klopt ja! Denkfoutje hier. Het werkt direct na het opgeven van VLAN 100 en het kiezen van DHCP i.p.v. PPPoE.MischaBoender schreef op zondag 6 september 2026 @ 15:53:
[...]
Is dat de ONT die je van Delta hebt ontvangen? Dan hoef je die namelijk niet (nogmaals) te registreren. Als het internet werkte via de Sagemcom router dan zou het via je UCG ook moeten werken.
Ik heb net overigens gebeld met Delta en de vrij modemkeuze functionaliteit via de website ligt er uit. Maar gelukkig heb ik die dus niet nodig
AMD Phenom II X4 955BE 960~3720MHz @ 1,4V | Scythe Mugen 2 Rev. B | Gigabyte GA-770TA-UD3 R1.0 F2 | GeIL DDR3 Black Dragon DC 8GB GB34GB1600C8DC @ 1,6V 1600MHz 8-8-8-28 2T tRC34 | Asus nVidia GeForce GTX670 DC2OG | Intel X-25M 80GB | Corsair TX650W
- MischaBoender
- Registratie: Oktober 2004
- Laatst online: 22:08
Volgens mij zijn er wel wat meer problemen met Mijn Delta, mijn 2FA codes kwamen pas een half uur nadat ik probeerde in te loggen aan (zowel SMS als email).
Ik ben sinds een week (ook) aangesloten op Delta. Had wat voeten in de aarde want er zat een breuk in de glasvezel in de FTU. Maar de ONT (XS-010X-R van Delta) is aangesloten, daarachter mijn Ubiquity Cloud Gateway Ultra aangesloten. Ingesteld op VLAN100 en DHCP, werkt allemaal. Maar: ik heb een CGNAT ip adres... dus kan mijn VPN (naar huis), dynamic DNS en port forwarding niet gebruiken. Balen... Heb met de klanteservice gebeld en die hebben CGNAT voor mij uitgezet. Alles gereboot, van stroom gehaald, van netwerk gehaald etc. Maar nog steeds een CGNAT adres. Heb ook een ticket aangemaakt op Discord maar heb niet de indruk dat dat opgepakt wordt (vorige week vrijdag aangemaakt; wellicht ben ik te ongeduldig ). Heeft iemand nog suggesties? In Mijn Delta staat bij mijn abonnement wel 'Dynamisch IP4 adres' dus wat dat betreft zou het goed moeten zijn. Maar wat ik ook restart of reconnect: ik blijf een CGNAT adres houden. Ideeen zijn meer dan welkom!
). Heeft iemand nog suggesties? In Mijn Delta staat bij mijn abonnement wel 'Dynamisch IP4 adres' dus wat dat betreft zou het goed moeten zijn. Maar wat ik ook restart of reconnect: ik blijf een CGNAT adres houden. Ideeen zijn meer dan welkom!
[ Voor 3% gewijzigd door jvdlely op 09-09-2026 14:27 ]
EV3 Plus + ADAS LR BlueFrost, Zaptec Go 2 laadpaal aangestuurd door EVCC; Delta Fiber, 1Gb u/d, Ubiquity router, AP's en switches
- r132546e
- Registratie: Februari 2010
- Laatst online: 17-09 09:28
Is er ergens een recente handleiding/stappenplan om vaste telefonie in te stellen van Delta XGS-PON in een Fritzbox (5590)? Ik heb internet werkend gekregen, echter telefonie is nog even puzzel.
Ik hoor het graag!
Ik hoor het graag!
@jvdlely Ik heb dit ook lange tijd gehad en kreeg het ook niet goed, ondanks dat Delta zei alles goed te hebben staan. Uiteindelijk heb ik het opgelost door een ander end device op de ONT aan te sluiten en vanaf toen kreeg ik een ander IP. Daarna weer de router aangesloten en bleef dat nieuwe IP van toepassing. Je zou dus je laptop op je Nokia ONT kunnen aansluiten, IP instellingen even handmatig wijzigen (want de ONT doet niet aan DHCP) en kijken of dit bij jou ook gaat werken. Een tijdje terug heb ik in deze post laten zien hoe je een laptop direct op een ONT kunt aansluiten.
[ Voor 11% gewijzigd door robertwebbe op 09-09-2026 17:02 ]
- ernstoud
- Registratie: Januari 2015
- Laatst online: 00:27
- Fritz Fritz!Box
- Nokia XS-2426G-B
- DELTA Fiber
- MikroTik
- Netwerkadapters
- Vlan
- XGS-PON
- Modem
- FS
- Zaram
- CG-NAT
- Vrije modemkeuze
- FS XGS-ONU-25-20NI
- Zaram ZXOS11NPI
- Fritz Fritz!Box 5590 Fiber
- Huawei HN8010Ts
- MikroTik S+RJ10 module
- Nokia XS-010X-Q
- Ubiquiti UniFi Dream Machine Professional
- Ubiquiti UACC-CM-RJ45-MG
- Ubiquiti UniFi Gateway Fiber
- Ubiquiti UniFi Cloud Gateway Fiber
- Nokia
- Netwerkaccessoires
- Fritz
- Modems en routers
- Ubiquiti UniFi
- Glasvezel
Jammer dat de support via Discord nu te wensen overlaat. Ik heb de contactpersoon (nickname aldaar Krozant) hier naar gevraagd.jvdlely schreef op woensdag 9 september 2026 @ 11:50:
Ik ben sinds een week (ook) aangesloten op Delta. Had wat voeten in de aarde want er zat een breuk in de glasvezel in de FTU. Maar de ONT (XS-010X-R van Delta) is aangesloten, daarachter mijn Ubiquity Cloud Gateway Ultra aangesloten. Ingesteld op VLAN100 en DHCP, werkt allemaal. Maar: ik heb een CGNAT ip adres... dus kan mijn VPN (naar huis), dynamic DNS en port forwarding niet gebruiken. Balen... Heb met de klanteservice gebeld en die hebben CGNAT voor mij uitgezet. Alles gereboot, van stroom gehaald, van netwerk gehaald etc. Maar nog steeds een CGNAT adres. Heb ook een ticket aangemaakt op Discord maar heb niet de indruk dat dat opgepakt wordt (vorige week vrijdag aangemaakt; wellicht ben ik te ongeduldig
- eco
- Registratie: December 2014
- Laatst online: 16-09 22:48
inheems

Hier een beetje hetzelfde verhaal.
Een jaar met eigen Fritzbox 5590 direct op XGSPON gezeten met CGNAT uit. Vorige week merkte ik dat het weer aan stond, dus probeer ik het uit te krijgen.
Eerste contact met Delta was niet vriendelijk of constructief. Na het tweede contact het Nokia XS-2426G-B modem terug aangesloten na eerst de 'eigen modem' stappen te hebben doorlopen. Dit modem kwam niet online dus weer contact met de helpdesk.
Nadat het modem uiteindelijk online kwam CGNAT laten uitschakelen en hiervan ook een mail ontvangen, echter vandaag nog steeds in de 100.x range. Weer contact opgenomen en er is me verteld dat ik minimaal twee dagen moet wachten, men kan verder niets voor me betekenen.
Vorige week ook een ticket op Discord geopend, maar daarop geen reactie ontvangen.
Een jaar met eigen Fritzbox 5590 direct op XGSPON gezeten met CGNAT uit. Vorige week merkte ik dat het weer aan stond, dus probeer ik het uit te krijgen.
Eerste contact met Delta was niet vriendelijk of constructief. Na het tweede contact het Nokia XS-2426G-B modem terug aangesloten na eerst de 'eigen modem' stappen te hebben doorlopen. Dit modem kwam niet online dus weer contact met de helpdesk.
Nadat het modem uiteindelijk online kwam CGNAT laten uitschakelen en hiervan ook een mail ontvangen, echter vandaag nog steeds in de 100.x range. Weer contact opgenomen en er is me verteld dat ik minimaal twee dagen moet wachten, men kan verder niets voor me betekenen.
Vorige week ook een ticket op Discord geopend, maar daarop geen reactie ontvangen.
www.steenbreek.nl
Dank voor de suggestie. Heb mijn OpenSuse laptop aangesloten op de ONT (heb geen Windows laptop, behalve van werk maar die is dichtgetimmerdrobertwebbe schreef op woensdag 9 september 2026 @ 16:57:
@jvdlely Ik heb dit ook lange tijd gehad en kreeg het ook niet goed, ondanks dat Delta zei alles goed te hebben staan. Uiteindelijk heb ik het opgelost door een ander end device op de ONT aan te sluiten en vanaf toen kreeg ik een ander IP. Daarna weer de router aangesloten en bleef dat nieuwe IP van toepassing. Je zou dus je laptop op je Nokia ONT kunnen aansluiten, IP instellingen even handmatig wijzigen (want de ONT doet niet aan DHCP) en kijken of dit bij jou ook gaat werken. Een tijdje terug heb ik in deze post laten zien hoe je een laptop direct op een ONT kunt aansluiten.
). Laptop heeft connectie met internet (kan browsen en zo) maar laptop krijgt hetzelfde CGNAT IP adres. Had jij daarna nog de ONT of router herstart of stroomloos gemaakt? Wel balen dit, als het zo blijft wil ik van Delta af (nu al....) maar dat zal wel weer niet kunnen....
EV3 Plus + ADAS LR BlueFrost, Zaptec Go 2 laadpaal aangestuurd door EVCC; Delta Fiber, 1Gb u/d, Ubiquity router, AP's en switches
Je hebt toch 14 dagen bedenktijd?
Als je geen Ziggo coax aansluiting thuis hebt, dan is Ziggo misschien nog een betere optie.
Als je geen Ziggo coax aansluiting thuis hebt, dan is Ziggo misschien nog een betere optie.
[ Voor 15% gewijzigd door robertwebbe op 09-09-2026 20:28 ]
Ik kom juist van Ziggo (coax)... Is trouwens nog niet opgezegd dus coax modem er weer tussen schuiven kan natuurlijk. Maar ja, ben niet voor niks naar glasvezel overgestapt. En ik snap het probleem ook niet, ik ken genoeg mensen die ook Delta hebben met een dynamisch IP adres.robertwebbe schreef op woensdag 9 september 2026 @ 20:27:
Je hebt toch 14 dagen bedenktijd?
Als je geen Ziggo coax aansluiting thuis hebt, dan is Ziggo misschien nog een betere optie.
Geen idee trouwens wanneer die bedenktijd ingegaan is. Bij de activatie van de verbinding? Dan heeft Delta nog 6 dagen om het op te lossen...
EV3 Plus + ADAS LR BlueFrost, Zaptec Go 2 laadpaal aangestuurd door EVCC; Delta Fiber, 1Gb u/d, Ubiquity router, AP's en switches
Is Discord een officieel support kanaal van Delta? Of wordt het gerund door Delta medewerkers in hun vrije tijd?ernstoud schreef op woensdag 9 september 2026 @ 17:10:
[...]
Jammer dat de support via Discord nu te wensen overlaat. Ik heb de contactpersoon (nickname aldaar Krozant) hier naar gevraagd.
EV3 Plus + ADAS LR BlueFrost, Zaptec Go 2 laadpaal aangestuurd door EVCC; Delta Fiber, 1Gb u/d, Ubiquity router, AP's en switches
- ernstoud
- Registratie: Januari 2015
- Laatst online: 00:27
- Fritz Fritz!Box
- Nokia XS-2426G-B
- DELTA Fiber
- MikroTik
- Netwerkadapters
- Vlan
- XGS-PON
- Modem
- FS
- Zaram
- CG-NAT
- Vrije modemkeuze
- FS XGS-ONU-25-20NI
- Zaram ZXOS11NPI
- Fritz Fritz!Box 5590 Fiber
- Huawei HN8010Ts
- MikroTik S+RJ10 module
- Nokia XS-010X-Q
- Ubiquiti UniFi Dream Machine Professional
- Ubiquiti UACC-CM-RJ45-MG
- Ubiquiti UniFi Gateway Fiber
- Ubiquiti UniFi Cloud Gateway Fiber
- Nokia
- Netwerkaccessoires
- Fritz
- Modems en routers
- Ubiquiti UniFi
- Glasvezel
Dat laatste. Maar sinds de publiciteit rond agressieve colportatie hebben medewerkers weinig vrijheid meer direct naar buiten te treden heb ik begrepen.jvdlely schreef op woensdag 9 september 2026 @ 22:09:
[...]
Is Discord een officieel support kanaal van Delta? Of wordt het gerund door Delta medewerkers in hun vrije tijd?
ok, thx, helder. In dat geval zal ik de Klantenservice weer eens bellen.ernstoud schreef op woensdag 9 september 2026 @ 22:33:
[...]
Dat laatste. Maar sinds de publiciteit rond agressieve colportatie hebben medewerkers weinig vrijheid meer direct naar buiten te treden heb ik begrepen.
EV3 Plus + ADAS LR BlueFrost, Zaptec Go 2 laadpaal aangestuurd door EVCC; Delta Fiber, 1Gb u/d, Ubiquity router, AP's en switches
Uit Cg-nat pool halen lukte mij ook niet via website en vervolgens klantenservice. Discord hielp wel, maar dat zou toch niet de weg moeten zijn vind ik.
Ipv6 gebruiken?
Ipv6 gebruiken?
- Sjakie0101
- Registratie: Oktober 2010
- Laatst online: 19:59
En dat is in veel gevallen best jammer. Zo zijn eigen fora gesloten en er zijn geen plannen om een nieuw forum of een community te starten. Delta was altijd al een gesloten boek, maar dat ze zich zo laten afschrikken door één incident.... daar vind ik wel iets van.ernstoud schreef op woensdag 9 september 2026 @ 22:33:
[...]
Dat laatste. Maar sinds de publiciteit rond agressieve colportatie hebben medewerkers weinig vrijheid meer direct naar buiten te treden heb ik begrepen.
Het draagt juist bij aan begrip wanneer af en toe een medewerker netjes reageert. En dat kan ook op vriendelijke toon.
Forum over de provider Delta http://deltagebruikers.nl https://deltausers.freeforums.net/
- EWS99
- Registratie: Maart 2001
- Laatst online: 17-09 11:52
Probeer eens de meegeleverde router aan te sluiten? Daarna de boel een paar keer herstarten totdat je geen CGNAT adres meer hebtjvdlely schreef op woensdag 9 september 2026 @ 11:50:
Ik ben sinds een week (ook) aangesloten op Delta. Had wat voeten in de aarde want er zat een breuk in de glasvezel in de FTU. Maar de ONT (XS-010X-R van Delta) is aangesloten, daarachter mijn Ubiquity Cloud Gateway Ultra aangesloten. Ingesteld op VLAN100 en DHCP, werkt allemaal. Maar: ik heb een CGNAT ip adres... dus kan mijn VPN (naar huis), dynamic DNS en port forwarding niet gebruiken. Balen... Heb met de klanteservice gebeld en die hebben CGNAT voor mij uitgezet. Alles gereboot, van stroom gehaald, van netwerk gehaald etc. Maar nog steeds een CGNAT adres. Heb ook een ticket aangemaakt op Discord maar heb niet de indruk dat dat opgepakt wordt (vorige week vrijdag aangemaakt; wellicht ben ik te ongeduldig
Hier had uw advertentie kunnen staan!
Heb ik al gedaan, hielp niet... Maar ik geef toe dat ik maar 1x herstart heb... Misschien vanavond nog eens proberen. Dank voor het meedenken!EWS99 schreef op donderdag 10 september 2026 @ 11:16:
[...]
Probeer eens de meegeleverde router aan te sluiten? Daarna de boel een paar keer herstarten totdat je geen CGNAT adres meer hebt
EV3 Plus + ADAS LR BlueFrost, Zaptec Go 2 laadpaal aangestuurd door EVCC; Delta Fiber, 1Gb u/d, Ubiquity router, AP's en switches
Heb ook aan ipv6 gedacht. Twee reden om nog heel even hiermee te wachten:gjvdh schreef op donderdag 10 september 2026 @ 09:12:
Uit Cg-nat pool halen lukte mij ook niet via website en vervolgens klantenservice. Discord hielp wel, maar dat zou toch niet de weg moeten zijn vind ik.
Ipv6 gebruiken?
- Delta biedt de mogelijkheid voor een (niet CGNAT) dynamisch IPv4 adres. Dan moeten ze dat ook wel kunnen uitvoeren. Bied het anders niet aan....
- heb best wel een flink home network, veel IoT dus sensoren en zo. Weet niet of alles zo naar ip6 kan (ben niet onbekend met ipv6 maar weet niet of buitenkant ipv6 kan zijn en binnen ipv4 ). Ik weet wel dat de Synology NAS niet altijd fijn reageert op ipv6.
EV3 Plus + ADAS LR BlueFrost, Zaptec Go 2 laadpaal aangestuurd door EVCC; Delta Fiber, 1Gb u/d, Ubiquity router, AP's en switches
- ernstoud
- Registratie: Januari 2015
- Laatst online: 00:27
- Fritz Fritz!Box
- Nokia XS-2426G-B
- DELTA Fiber
- MikroTik
- Netwerkadapters
- Vlan
- XGS-PON
- Modem
- FS
- Zaram
- CG-NAT
- Vrije modemkeuze
- FS XGS-ONU-25-20NI
- Zaram ZXOS11NPI
- Fritz Fritz!Box 5590 Fiber
- Huawei HN8010Ts
- MikroTik S+RJ10 module
- Nokia XS-010X-Q
- Ubiquiti UniFi Dream Machine Professional
- Ubiquiti UACC-CM-RJ45-MG
- Ubiquiti UniFi Gateway Fiber
- Ubiquiti UniFi Cloud Gateway Fiber
- Nokia
- Netwerkaccessoires
- Fritz
- Modems en routers
- Ubiquiti UniFi
- Glasvezel
Inderdaad. KPN medewerkers hier op Tweakers leveren perfecte technische support en lossen problemen snel op. Delta en ook Odido blijven daar volledig in achter. Erg jammer. Als ik KPN glasvezel zou hebben zou ik daarom overstappen. Maar KPN biedt hier 15 Mbps. via koper …Sjakie0101 schreef op donderdag 10 september 2026 @ 10:45:
[...]
En dat is in veel gevallen best jammer. Zo zijn eigen fora gesloten en er zijn geen plannen om een nieuw forum of een community te starten. Delta was altijd al een gesloten boek, maar dat ze zich zo laten afschrikken door één incident.... daar vind ik wel iets van.
Het draagt juist bij aan begrip wanneer af en toe een medewerker netjes reageert. En dat kan ook op vriendelijke toon.
- bjusterbaarlik
- Registratie: December 2022
- Niet online
Zeker mooi dat het er is, maar de klantenservice van KPN zelf is echt extreem slecht. Dus als je een technisch probleem hebt, wat je niet zelf kan oplossen, ben je de sjaak. Als je hier niet bekent mee bent.ernstoud schreef op donderdag 10 september 2026 @ 12:30:
[...]
Inderdaad. KPN medewerkers hier op Tweakers leveren perfecte technische support en lossen problemen snel op. Delta en ook Odido blijven daar volledig in achter. Erg jammer. Als ik KPN glasvezel zou hebben zou ik daarom overstappen. Maar KPN biedt hier 15 Mbps. via koper …
Heb wel meer dan honderd keer gebeld met de klantenservice van verschillende providers (ook namens anderen). Delta is naar mijn mening echt stukken minder slecht dan KPN. Bij KPN moet je tegen de 10 keer bellen, vaak over meerdere dagen voor een oplossing. Bij Delta is dat helemaal niet zo.
Je krijgt gewoon bij KPN zelden iemand die het snapt en ze schakelen je niet door naar iemand met meer kennis. Delta doet het wel, of ze vragen een college of andere afdeling. In mijn ervaring is het dan meestal de eerste keer ook opgelost.
Veel efficiëntere klantenservice heb ik het idee doordat je niet 10 keer voor hetzelfde moet bellen en dus 10 keer alles moet uitleggen. KPN zal wel geld te veel hebben.
[ Voor 7% gewijzigd door bjusterbaarlik op 10-09-2026 13:05 ]
ok, ff op mezelf reagerenjvdlely schreef op woensdag 9 september 2026 @ 22:42:
[...]
ok, thx, helder. In dat geval zal ik de Klantenservice weer eens bellen.
Heb met de Delta Klantenservice gebeld. Situatie uitgelegd over CGNAT en dat dat maar niet verdwijnt. Helpdeskmedewerker (vriendelijk en meedenkend, erg fijn), toch nog een keer gekeken of CGNAT echt (administratief) uit staat. Dat is het geval. Wat nu vroeg ik. Er blijkt een storing te zijn in het uitzetten van CGNAT wat al een poos duurde(??) en ja, dat heb ik gemerkt.... Uiteindelijk is er een ticket aangemaakt voor mij, voor de backoffice. Heb aangevegen dat als het niet lukt, ik helaas ga opzeggen (ben sinds 2 september aangesloten, heb nog tot 16 september bedenktijd..). Ik wil helemaal niet opzeggen maar als CGNAT een blijvertje is, ga ik dat wel doen.
EV3 Plus + ADAS LR BlueFrost, Zaptec Go 2 laadpaal aangestuurd door EVCC; Delta Fiber, 1Gb u/d, Ubiquity router, AP's en switches
Ik ben benieuwd hoe snel dit opgelost is. Het zou mij niet verbazen als dit maanden gaat duren.
Hmm, dan zet ik de Ziggo modem weer terug (had Ziggo nog niet opgezegdrobertwebbe schreef op donderdag 10 september 2026 @ 13:51:
Ik ben benieuwd hoe snel dit opgelost is. Het zou mij niet verbazen als dit maanden gaat duren.
) En dan kom ik af en toe in dit topic eens lezen of het al opgelost is. Baart mij trouwens wel zorgen als dat maanden duurt. Hoe in control over je Infra ben je dan ?
EV3 Plus + ADAS LR BlueFrost, Zaptec Go 2 laadpaal aangestuurd door EVCC; Delta Fiber, 1Gb u/d, Ubiquity router, AP's en switches
- eco
- Registratie: December 2014
- Laatst online: 16-09 22:48
inheems
Ook ik krijg CGNAT maar niet uit, bellen, chatten, ticket op Discord, modem herstarten, ander modem, het helpt allemaal niet.
www.steenbreek.nl

Toevallig gisteren ook bij iemand CGNAT laten uitschakelen naar een dynamisch IPv4 adres na omruilen van los ONT en modem.
Maar dit blijft ook nog hangen op CGNAT, zou 4 uur maximaal moeten duren beweren ze.. Gaat iets niet lekker daar..
Maar dit blijft ook nog hangen op CGNAT, zou 4 uur maximaal moeten duren beweren ze.. Gaat iets niet lekker daar..
- Roetzen
- Registratie: Augustus 2010
- Laatst online: 22:48

Maanden? Dat is wel heel erg lang? Vanwaar dat pessimisme?robertwebbe schreef op donderdag 10 september 2026 @ 13:51:
Ik ben benieuwd hoe snel dit opgelost is. Het zou mij niet verbazen als dit maanden gaat duren.
Als het een relatief eenvoudige issue was, dan zou het inmiddels wel opgelost zijn. Maar dat is het niet dus ik denk dat ze dan een ticket bij de vendor hebben ingediend. Ook daar weer wordt er dan gekeken of het snel opgelost kan worden en dat is (nog) niet gebeurd. Dus mogelijk is dit een bug naar aanleiding van een update. Dan wordt het weer wachten op de volgende update. Maar ja, het is een aanname. We gaan zien hoe snel het opgelost gaat worden. Ik hoop voor degenen die er nu last van hebben snel wat het is natuurlijk kwalitatief uitermate teleurstellend zo.
Het is een beetje laat (of vroeg, ligt er aan hoe je het bekijkt) maar tot mijn grote verbazing en nog grotere vreugde heb ik sinds vanavond een echt publiek IPv4 adres 
Ik heb vanavond de Delta router weer een keer aangesloten, laptop aangesloten en ik moest 2x kijken maar daar stond toch echt GEEN 100.x.x.x adres meer!
Ik ben super blij, de engineer in mij vraagt zich uiteraard wel af wat er is gebeurd.
Was het het belletje naar de Klantenservice die een ticket voor de BackOffice hebben aangemaakt (en heeft de BackOffice het voor mij gefixed)? Zo ja, dan hoop ik dat ze het voor iedereen gefixed hebben.
Of was het toch het aansluiten van de Delta router die het triggerde? Al had ik al eerder een paar keer de Delta router aangesloten, toen zonder dat ik een 'echt' ipv4 adres kreeg.
Als de BackOffice het gefixed heeft: mijn grote dank
Als het adres blijft, dan hoef ik niet terug naar Ziggo en heeft Delta er een voor nu tevreden klant bij (las in voorgaande berichten dat bij sommigen het dynamische adres 'spontaan' was verdwenen).
Dank aan ieder voor het meedenken en voor de gedane suggesties!!.
Als je hetzelfde issue hebt: Klantenservice bellen en een ticket voor BackOffice laten aanmaken. Denk zo maar dat zij het gefixed hebben.
Ik heb vanavond de Delta router weer een keer aangesloten, laptop aangesloten en ik moest 2x kijken maar daar stond toch echt GEEN 100.x.x.x adres meer!
Ik ben super blij, de engineer in mij vraagt zich uiteraard wel af wat er is gebeurd.
Was het het belletje naar de Klantenservice die een ticket voor de BackOffice hebben aangemaakt (en heeft de BackOffice het voor mij gefixed)? Zo ja, dan hoop ik dat ze het voor iedereen gefixed hebben.
Of was het toch het aansluiten van de Delta router die het triggerde? Al had ik al eerder een paar keer de Delta router aangesloten, toen zonder dat ik een 'echt' ipv4 adres kreeg.
Als de BackOffice het gefixed heeft: mijn grote dank
Als het adres blijft, dan hoef ik niet terug naar Ziggo en heeft Delta er een voor nu tevreden klant bij (las in voorgaande berichten dat bij sommigen het dynamische adres 'spontaan' was verdwenen).
Dank aan ieder voor het meedenken en voor de gedane suggesties!!.
Als je hetzelfde issue hebt: Klantenservice bellen en een ticket voor BackOffice laten aanmaken. Denk zo maar dat zij het gefixed hebben.
EV3 Plus + ADAS LR BlueFrost, Zaptec Go 2 laadpaal aangestuurd door EVCC; Delta Fiber, 1Gb u/d, Ubiquity router, AP's en switches
- TinuZ1973
- Registratie: Oktober 2023
- Laatst online: 11-09 14:53
UPDATE 11-9-2026:TinuZ1973 schreef op donderdag 13 augustus 2026 @ 21:12:
Mogelijk subscriber-isolatie lek zichtbaar op ONT-poort (442 unieke MAC's in ~15 min)
Situatie
Ik gebruik voor mijn Delta glasvezelaansluiting (XGS-PON) niet de Delta-modem/router, maar een losse XGS-PON SFP+ ONT-module (FS.com) die rechtstreeks in een SFP-poort van mijn eigen managed switch (UniFi) zit. Vandaar gaat de verbinding door naar pfSense.
Op de switchpoort waar de ONT op aangesloten is, worden binnen ~15 minuten al 442 unieke MAC-adressen geleerd — allemaal getagd op VLAN 100 ("WAN INET"), exact dezelfde VLAN die mijn eigen internetverkeer (DHCP/gateway) gebruikt. Voor een normaal geïsoleerde abonnee-aansluiting is dat veel te veel.
Vermoeden
XGS-PON is natuurlijk van nature point-to-multipoint op de fysieke laag — één OLT-poort bedient via een passieve splitter meerdere ONT's op dezelfde fiber-trunk, dat is inherent aan PON. Dat gedeelde medium hoort echter door isolatie op de OLT (bijv. 1:1 VLAN-mapping per abonnee, MAC-forced-forwarding, of de encryptie die GPON/XGS-PON standaard op het downstream-verkeer toepast) alsnog niet zichtbaar te zijn richting de eindgebruiker. Het punt is dus niet dat het medium gedeeld is — dat is inherent aan PON — maar dat de isolatie daarbovenop hier kennelijk niet (volledig) werkt: broadcast-/ARP-verkeer van (een deel van) andere abonnees op hetzelfde segment lijkt ook bij mij binnen te komen, en vermoedelijk andersom ook.
Waarom dit meer is dan cosmetischWat ik al geprobeerd heb
- Het vervuilt niet alleen mijn eigen netwerk-discovery (UniFi's topologie-overzicht is door de ruis inmiddels onbruikbaar), maar wijst op een structureel isolatieprobleem.
- Als dit klopt, wordt een deel van het broadcastdomein — en dus in potentie ARP/discovery-verkeer — gedeeld tussen abonnees die dat niet zouden moeten kunnen zien. Dat opent in theorie de deur naar ARP-spoofing/MITM tussen abonnees onderling, en is sowieso niet hoe een geïsoleerde FTTH-aansluiting hoort te werken.
Ik heb geprobeerd het lokaal te mitigeren met een MAC-address filter op die switchpoort (alleen de ONT en het via pfSense's ARP-tabel opgehaalde gateway-MAC toestaan), maar dat brak mijn eigen verbinding — Dit lijkt dus geen probleem dat ik veilig aan mijn eigen kant kan oplossen.
Voorbeeld (5 van de 442, rest beschikbaar op verzoek)code:Vraag
Ik heb dit al gemeld bij de reguliere supportlijn (schijnen hier Delta Engineers rond te hangen
op 26-8 eindelijk een link ontvangen om de volledige MAC Adres tabel aan te leveren.
Op 11-9 SMS en email ontvangen 'dat probleem opgelost is', Nog steeds 430 MAC adressen op VLAN 100. Ticket wederom verzocht te openen/dan wel toe te lichten.
- motormuis
- Registratie: Maart 2000
- Laatst online: 14-09 12:08
Ik ben al ruim drie weken bezig om mijn Fritzbox 5590 te registreren als eigen modem bij Delta. In het verleden dezelfde 5590 gebruikt bij Caiway.
Het webformulier werkt niet, het kan niet op een andere manier worden doorgegeven en de helpdesk belooft dat het binnen 2 dagen is opgelost.
Meer mensen dat probleem?
Het webformulier werkt niet, het kan niet op een andere manier worden doorgegeven en de helpdesk belooft dat het binnen 2 dagen is opgelost.
Meer mensen dat probleem?
9 x 270Wp Yinlgi, Power-One 3.0.
- Dennis Blomaard
- Registratie: Februari 2009
- Laatst online: 16-09 20:05
Ik heb ook een Cloud Gateway Fiber, maar ik heb via de chat contact gehad met een medewerker, uitgelegd dat ik een ONT wilde en zij hebben zelf verder alles op de achtergrond in orde gemaakt. Installatie verliep na ontvangst van het ONT ook vrij soepel!
Ik heb ook issues met CGNAT, want dat had ik 's avonds ook gevraagd om aan te laten passen naar een publiek adres. Als ik in m'n Unifi console kijk staat daar na een week nog steeds een IP adres in de 100.x.x. range, maar als ik via "whatsmyip" kijk, zie ik daar wel een ander IP adres vermeld staan....(momenteel in de 72.x.x range en vorige week was dit nog de 62.x.x. range zag ik). Geen idee of dit nou goed is of niet, maar oke... haha
Ik heb ook issues met CGNAT, want dat had ik 's avonds ook gevraagd om aan te laten passen naar een publiek adres. Als ik in m'n Unifi console kijk staat daar na een week nog steeds een IP adres in de 100.x.x. range, maar als ik via "whatsmyip" kijk, zie ik daar wel een ander IP adres vermeld staan....(momenteel in de 72.x.x range en vorige week was dit nog de 62.x.x. range zag ik). Geen idee of dit nou goed is of niet, maar oke... haha
[ Voor 10% gewijzigd door Dennis Blomaard op 11-09-2026 15:55 ]
- eco
- Registratie: December 2014
- Laatst online: 16-09 22:48
inheems
Geluksvogel. Hier nog kommer en kwel, ik ga nu beginnen aan contactpoging nummer 6. Het is echt een beproeving.jvdlely schreef op vrijdag 11 september 2026 @ 00:18:
Het is een beetje laat (of vroeg, ligt er aan hoe je het bekijkt) maar tot mijn grote verbazing en nog grotere vreugde heb ik sinds vanavond een echt publiek IPv4 adres
Ik heb vanavond de Delta router weer een keer aangesloten, laptop aangesloten en ik moest 2x kijken maar daar stond toch echt GEEN 100.x.x.x adres meer!
Ik ben super blij, de engineer in mij vraagt zich uiteraard wel af wat er is gebeurd.
Was het het belletje naar de Klantenservice die een ticket voor de BackOffice hebben aangemaakt (en heeft de BackOffice het voor mij gefixed)? Zo ja, dan hoop ik dat ze het voor iedereen gefixed hebben.
Of was het toch het aansluiten van de Delta router die het triggerde? Al had ik al eerder een paar keer de Delta router aangesloten, toen zonder dat ik een 'echt' ipv4 adres kreeg.
Als de BackOffice het gefixed heeft: mijn grote dank
Als het adres blijft, dan hoef ik niet terug naar Ziggo en heeft Delta er een voor nu tevreden klant bij (las in voorgaande berichten dat bij sommigen het dynamische adres 'spontaan' was verdwenen).
Dank aan ieder voor het meedenken en voor de gedane suggesties!!.
Als je hetzelfde issue hebt: Klantenservice bellen en een ticket voor BackOffice laten aanmaken. Denk zo maar dat zij het gefixed hebben.
www.steenbreek.nl
- Dennis Blomaard
- Registratie: Februari 2009
- Laatst online: 16-09 20:05
Ik hoor graag of het werkt!eco schreef op vrijdag 11 september 2026 @ 15:54:
[...]
Geluksvogel. Hier nog kommer en kwel, ik ga nu beginnen aan contactpoging nummer 6. Het is echt een beproeving.
Wat laat "whatsmyip.org" in jouw geval zien, ondanks dat de Unifi console 100.x.x toont?
Dacht dat het (ongeveer) zo werkt met CGNAT:Dennis Blomaard schreef op vrijdag 11 september 2026 @ 15:56:
[...]
Ik hoor graag of het werkt!
Wat laat "whatsmyip.org" in jouw geval zien, ondanks dat de Unifi console 100.x.x toont?
- je router krijgt een IP adres, bijna altijd in de range 100.64.0.0 tot 100.127.255.255)
- Delta tunnelt jouw verkeer (en het verkeer van andere abonnees) door 1 normaal uitziend publiek ip adres
- en de rest van het Internet ziet alleen dat gedeelde publieke adres (dus ook whatsmyip.org).
Zolang je op je router een 100.x.x.x adres ziet, heb je CGNAT
EV3 Plus + ADAS LR BlueFrost, Zaptec Go 2 laadpaal aangestuurd door EVCC; Delta Fiber, 1Gb u/d, Ubiquity router, AP's en switches
- Dennis Blomaard
- Registratie: Februari 2009
- Laatst online: 16-09 20:05
Als dat zo is kan ik voor de 3e keer met de klantenservice aan de slag, want ze hebben het 2x bevestigd dat het in orde zou zijn tot nu toe.jvdlely schreef op vrijdag 11 september 2026 @ 16:09:
[...]
Dacht dat het (ongeveer) zo werkt met CGNAT:
- je router krijgt een IP adres, bijna altijd in de range 100.64.0.0 tot 100.127.255.255)
- Delta tunnelt jouw verkeer (en het verkeer van andere abonnees) door 1 normaal uitziend publiek ip adres
- en de rest van het Internet ziet alleen dat gedeelde publieke adres (dus ook whatsmyip.org).
Zolang je op je router een 100.x.x.x adres ziet, heb je CGNAT
De eerste keer kreeg ik wel een specifieke melding in m'n Unifi console dat Delta gebruik maakt van CGNAT in mijn geval. Na het eerste contact met de klantenservice is die melding wel verdwenen...
Heb je nog steeds een 100.x.x.x adres staan in de Unify console? Staat er geen 'i' met een rondje bij dat adres? Dat had ik namelijk nadat ik die CGNAT melding links boven had weggeklikt. Als je op die 'i' met rondje klikt, krijg je de melding dat het een CGNAT adres is.Dennis Blomaard schreef op vrijdag 11 september 2026 @ 16:16:
[...]
Als dat zo is kan ik voor de 3e keer met de klantenservice aan de slag, want ze hebben het 2x bevestigd dat het in orde zou zijn tot nu toe.
De eerste keer kreeg ik wel een specifieke melding in m'n Unifi console dat Delta gebruik maakt van CGNAT in mijn geval. Na het eerste contact met de klantenservice is die melding wel verdwenen...
EV3 Plus + ADAS LR BlueFrost, Zaptec Go 2 laadpaal aangestuurd door EVCC; Delta Fiber, 1Gb u/d, Ubiquity router, AP's en switches
- ernstoud
- Registratie: Januari 2015
- Laatst online: 00:27
- Fritz Fritz!Box
- Nokia XS-2426G-B
- DELTA Fiber
- MikroTik
- Netwerkadapters
- Vlan
- XGS-PON
- Modem
- FS
- Zaram
- CG-NAT
- Vrije modemkeuze
- FS XGS-ONU-25-20NI
- Zaram ZXOS11NPI
- Fritz Fritz!Box 5590 Fiber
- Huawei HN8010Ts
- MikroTik S+RJ10 module
- Nokia XS-010X-Q
- Ubiquiti UniFi Dream Machine Professional
- Ubiquiti UACC-CM-RJ45-MG
- Ubiquiti UniFi Gateway Fiber
- Ubiquiti UniFi Cloud Gateway Fiber
- Nokia
- Netwerkaccessoires
- Fritz
- Modems en routers
- Ubiquiti UniFi
- Glasvezel
Ter info (maar we wisten het al); Delta bevestigt dat er problemen zijn met CGNAT omzetten naar dynamisch.
En nee, daarbij is geen oplostijd genoemd.
En nee, daarbij is geen oplostijd genoemd.
- Dennis Blomaard
- Registratie: Februari 2009
- Laatst online: 16-09 20:05
Klantenservice vanavond wederom:
Uiteraard verder niets veranderd na heropstarten van ONT en UCGF
|
|
[ Voor 7% gewijzigd door Dennis Blomaard op 11-09-2026 19:51 ]
- No13
- Registratie: Januari 2001
- Laatst online: 15:34
/me was here
Ik had in juli een lastig verhaal, al jaren een Delta abbo hier met een dynamisch public IP, in een SFP+ via @ernstoud destijds in de inkoopactie. We gingen 3 weken op vakantie naar Canada.
Na dag 1 van mijn vakantie kreeg ik een mailtje van mijn dynDNS script dat mijn public IP veranderd zou zijn. Bleek na verder zoeken dat ik thuis dus een 100.x.x.x adres gekregen had. Zomaar vanuit het "niets" in mijn beleving (later bleek dat die dag mijn 'korting ivm verlengen' is verlopen, mogelijk zit daar een relatie?)
Dus vanuit Canada in de chat geklommen met de servicedesk en die zouden CGNAT uitzetten.
Een dag later (laatste dag hotel met wifi) nog niks. Opnieuw de chat in geklommen en situatie uitgelegd. Ik moest eerst het Delta modem aansluiten voor ze iets mee wilde denken. Ik heb verzocht een ticket te maken voor de 2e lijn omdat ik gewoon weken niet thuis ben. Geen duidelijkheid gekregen of dat ook gedaan is.
Ondertussen iets met een wireguard VPN naar een VPS lopen kloten via een remote ingang die gelukkig nog werkte (outbound VPN). Wat klooien met Traefik om de websites etc weer online te krijgen...
Na 2 weken vakantie ineens weer een eigen adres??? Alles lijkt weer normaal te werken. Uiteraard geen terugkoppeling gekregen van Delta dus mijn kant van het verhaal blijft vooral berust op speculaties...
Voorlopig houd ik de VPS in place zodat ik een uitwijk mogelijkheid heb maar helemaal lekker voelt het nog niet
Na dag 1 van mijn vakantie kreeg ik een mailtje van mijn dynDNS script dat mijn public IP veranderd zou zijn. Bleek na verder zoeken dat ik thuis dus een 100.x.x.x adres gekregen had. Zomaar vanuit het "niets" in mijn beleving (later bleek dat die dag mijn 'korting ivm verlengen' is verlopen, mogelijk zit daar een relatie?)
Dus vanuit Canada in de chat geklommen met de servicedesk en die zouden CGNAT uitzetten.
Een dag later (laatste dag hotel met wifi) nog niks. Opnieuw de chat in geklommen en situatie uitgelegd. Ik moest eerst het Delta modem aansluiten voor ze iets mee wilde denken. Ik heb verzocht een ticket te maken voor de 2e lijn omdat ik gewoon weken niet thuis ben. Geen duidelijkheid gekregen of dat ook gedaan is.
Ondertussen iets met een wireguard VPN naar een VPS lopen kloten via een remote ingang die gelukkig nog werkte (outbound VPN). Wat klooien met Traefik om de websites etc weer online te krijgen...
Na 2 weken vakantie ineens weer een eigen adres??? Alles lijkt weer normaal te werken. Uiteraard geen terugkoppeling gekregen van Delta dus mijn kant van het verhaal blijft vooral berust op speculaties...
Voorlopig houd ik de VPS in place zodat ik een uitwijk mogelijkheid heb maar helemaal lekker voelt het nog niet
- Dennis Blomaard
- Registratie: Februari 2009
- Laatst online: 16-09 20:05
Nee die (i) staat er niet meer...jvdlely schreef op vrijdag 11 september 2026 @ 16:54:
[...]
Heb je nog steeds een 100.x.x.x adres staan in de Unify console? Staat er geen 'i' met een rondje bij dat adres? Dat had ik namelijk nadat ik die CGNAT melding links boven had weggeklikt. Als je op die 'i' met rondje klikt, krijg je de melding dat het een CGNAT adres is.
- ernstoud
- Registratie: Januari 2015
- Laatst online: 00:27
- Fritz Fritz!Box
- Nokia XS-2426G-B
- DELTA Fiber
- MikroTik
- Netwerkadapters
- Vlan
- XGS-PON
- Modem
- FS
- Zaram
- CG-NAT
- Vrije modemkeuze
- FS XGS-ONU-25-20NI
- Zaram ZXOS11NPI
- Fritz Fritz!Box 5590 Fiber
- Huawei HN8010Ts
- MikroTik S+RJ10 module
- Nokia XS-010X-Q
- Ubiquiti UniFi Dream Machine Professional
- Ubiquiti UACC-CM-RJ45-MG
- Ubiquiti UniFi Gateway Fiber
- Ubiquiti UniFi Cloud Gateway Fiber
- Nokia
- Netwerkaccessoires
- Fritz
- Modems en routers
- Ubiquiti UniFi
- Glasvezel
Er zijn hier ongetwijfeld ook speedtest (command line versie) gebruikers, zien jullie ook problemen met gebruik er van?
ernstoud in "Ookla SpeedTest storing?"
ernstoud in "Ookla SpeedTest storing?"
Ja, bedankt voor het melden ook hier geen monitoring via de cli version. Overige App of web tools die Ookla gebruiken doen het wel.ernstoud schreef op zondag 13 september 2026 @ 09:44:
Er zijn hier ongetwijfeld ook speedtest (command line versie) gebruikers, zien jullie ook problemen met gebruik er van?
ernstoud in "Ookla SpeedTest storing?"
Homey, HA, Sessy, Starlink, Sat_IoT, Ubiquti
- dominition
- Registratie: April 2009
- Laatst online: 16:03
Ter info voor de CGNAT problematiek.
Mij werd dit ook verteld en is sinds gisteren verholpen. Lijkt erop dat dit algemene probleem van de baan is.
Misschien idee voor de rest die tegen dit probleem loopt om te kijken of het bij hun is opgelost en anders via discord een ticket aanmaken.
Mijn ervaring is dat dingen via de klantenservice niet goed wordt opgepakt/doorgezet zodra het te technisch wordt, via discord nu tot 2x toe goed geholpen 🙂
Mij werd dit ook verteld en is sinds gisteren verholpen. Lijkt erop dat dit algemene probleem van de baan is.
Misschien idee voor de rest die tegen dit probleem loopt om te kijken of het bij hun is opgelost en anders via discord een ticket aanmaken.
Mijn ervaring is dat dingen via de klantenservice niet goed wordt opgepakt/doorgezet zodra het te technisch wordt, via discord nu tot 2x toe goed geholpen 🙂
Ik zou wel in alle gevallen eerst de route via de klantenservice volgen. Dat zorgt er voor dat de Discord optie ook echt beschikbaar blijft voor probleemgevallen.dominition schreef op donderdag 17 september 2026 @ 09:21:
Ter info voor de CGNAT problematiek.
Mij werd dit ook verteld en is sinds gisteren verholpen. Lijkt erop dat dit algemene probleem van de baan is.
Misschien idee voor de rest die tegen dit probleem loopt om te kijken of het bij hun is opgelost en anders via discord een ticket aanmaken.
Mijn ervaring is dat dingen via de klantenservice niet goed wordt opgepakt/doorgezet zodra het te technisch wordt, via discord nu tot 2x toe goed geholpen 🙂
Let op:
Dit topic gaat alleen om Delta, KPN mag besproken worden in: [KPN XGS-PON] Eigen router/ONT gebruiken.
Dit topic gaat alleen om Delta, KPN mag besproken worden in: [KPN XGS-PON] Eigen router/ONT gebruiken.