[MikroTik-apparatuur] Ervaringen & Discussie

Pagina: 1 ... 58 59 Laatste
Acties:

  • kaaas
  • Registratie: Oktober 2008
  • Laatst online: 03-10 20:51
@Mit-46 je zou nog een pihole container kunnen proberen als je weer moed en motivatie gevonden hebt.

https://kaidalov.com/posts/2025/10/containers-on-mikrotik/

[ Voor 38% gewijzigd door kaaas op 21-08-2026 19:45 ]


  • jeroen3
  • Registratie: Mei 2010
  • Laatst online: 12:45
@kaaas Volgens mij hoeft dat niet meer zo ingewikkeld, er zijn nu Apps en daar staat pihole ook tussen.

  • Mit-46
  • Registratie: November 2010
  • Laatst online: 01-10 18:15
Ik was het toevallig wel van plan, omdat de instructievideo van Mikrotik Pihole als voorbeeld gebruikt.
Toen ik dat aan het kijken was dacht ik wel dat ik nu toevallig een mooie manier had gevonden om ook Pihole te gaan gebruiken. Iets wat mij al langer boeit, maar ik nog nooit de moeite voor heb genomen om mij verder in te verdiepen.
YouTube: Docker containers on Mikrotik? Part 2: PiHole

Ik heb echter wel eens in het topic gekeken en als ik daar zo kijk dan denk ik dat Pihole wel iets is waar je ff voor moet gaan zitten. Iets voor in de toekomst.

  • Mit-46
  • Registratie: November 2010
  • Laatst online: 01-10 18:15
Ik heb de dnsproxy container toch aan de gang gekregen. Wel met een beetje een scheef gevoel, want het is geen officieel image welke ik heb gebruikt. Kreeg het idee om te "duckduckgo'en" naar een armv5 image en vond er 1.
Onofficieel, want Adguard beidt ze aan vanaf armv6 dus het is van een onbekend persoon wat niet helemaal prettig voelt. Ik zie echter niets bijzonders in de logs (ook niet in die van de container) dus geloof het wel.

Jammer genoeg werkt het niet goed met Quad9 (eigenlijk een enorme pain in the ass aan het worden dat Quad9, want er is altijd wat) en duurde weer ff voordat ik doorhad dat het aan Quad9 ligt en niet aan mij (of mijn installatie ).

Quad9 werkt wel, maar geeft in de logs van de container continu 2 foutmelding. Zowel via DoH als DoQ.
Desonanks werkt DNS wel gewoon via beide protocollen (te controleren in de verbindingen onder IP > Firewall > Connections), maar ik wil geen foutmeldingen. :)

Uiteindelijk gevonden dat meerdere mensen vergelijkbare problemen hebben met Quad9 i.c.m. die dnsproxy of Adguard.
Met Cloudfare of DNS4EU geen errors dus nu DNS4EU ingesteld. Ook Applied Privacy geprobeerd, maar dezelfde errors als Quad9.

Geklooi allemaal met die armv5 cpu.
Ik zie zojuist dat de hAP be3. Misschien in de donkere maanden eens kijken of die dan beter leverbaar is voor een iets gunstigere prijs als nu en dan eens upgraden naar een volwaardig Mikrotik apparaat. :)

Ondertussen wel ook onofficiele Pihole armv5 container images gevonden dus daar nog eens naar kijken.

[ Voor 22% gewijzigd door Mit-46 op 23-08-2026 17:04 ]


  • Impossibl3
  • Registratie: November 2012
  • Laatst online: 08:47
Ik zit te kijken naar deze switch van Mikrotik (uitvoering: MikroTik CRS310-8G+2S+IN) nu lees ik in, ondertussen gadateerde reviews, dat de heatsink los laat. Weten jullie of dit al gefixt is? Ik ben namelijk op zoek naar een switch voor Wifi 7 AP's en daarmee 2,5 Gbit of hoger aan doorvoersnelheid.

De uitvoering: MikroTik Cloud Router Switch 312-4C+8XG-RM (CRS312-4C+8XG-RM) vindt ik iets te kostbaar voor 2 a 3 AP's. Een alternatief is via een SFP model deze te gaan gebruiken uitvoering: MikroTik CRS304-4XG-IN

Ik hoor graag van jullie. Een ander alternatief mag ook (zelfs van een ander merk) ik ben al mijn unmanged switchen aan het vervangen voor manged switchen.

PV 5.590 Wp Enphase, 2.700 Wp Growatt - Easee laadpaal - Itho Amber 95 WP


  • Mit-46
  • Registratie: November 2010
  • Laatst online: 01-10 18:15
Morgen gaat mijn nieuwe internetabonnement in, maar het bleek vandaag al geactiveerd, want ik heb een nieuw IP adres. Ik blijf binnen het KPN netwerk dus heb niets hoeven wijzigen in RouterOS.
Heb morgen een verplichte belafspraak met de monteur om het internet te activeren. Wordt denk ik een kort gesprek 8)7

Anyway, ik dacht laat ik een speedtest doen. Zowel mijn download als uploadsnelheden zijn stabiel. Via ethernet zijn down en upload 900+ Mbps en dus normaal (1Gbps verbinding).

Via wifi is het ook stabiel en is mijn downloadsnelheid juist verrassend hoog, maar mijn upload komt niet hoger dan 350 Mbps. De verbinding is wel stabiel, want elke test heeft vergelijkbare resultaten.
Heb het via een Linux Mint laptop en W11 laptop getest en hoewel er tussen beide laptop verschil zit in de downloadsnelheid (nieuwere W11 laptop gek genoeg structureel langzamer) zit dat er niet bij de uploadsnelheid.
Bij beide gaat die max tot rond de 350 Mbps. Beide laptops hebben een wifi 6e netwerkkaart.

Heb wat Gegoogled, maar ben niets tegengekomen wat helpt. Heb gekeken naar queues voor de eth1 interface en ze allemaal geprobeerd, maar ze geven allemaal hetzelfde resultaat.
WPA3 PSK is bij zowel 2.4Ghz als 5Ghz ingeschakeld en verder heb ik niet echt een richting waarin ik kan zoeken.

De cpu gaat bij het downloaden via wifi naar max 94%, maar bij het uploaden blijft die rond de 60% volgens Winbox. Alsof het beperkt wordt door iets bij het uploaden aangezien er nog ruimte is.
Via ethernet blijft deze rond de 55% in beide gevallen.

**edit:
Met WPA3 uitgeschakeld haal ik 370 mbps. Iets meer, maar nog steeds ongeveer 300 Mbps te weinig. 8)7

Iemand suggesties?
Het betreft een hAP ax S.
Afbeeldingslocatie: https://tweakers.net/i/ueE3dyjnF8MHqBdwGPTtpfQ1sT8=/800x/filters:strip_exif()/f/image/wYUIKfb9tXjP1mqbdCeVWox8.png?f=fotoalbum_large

[ Voor 11% gewijzigd door Mit-46 op 31-08-2026 20:20 ]


  • kaaas
  • Registratie: Oktober 2008
  • Laatst online: 03-10 20:51
Wat zijn de resultaten met een kabel?

  • lier
  • Registratie: Januari 2004
  • Laatst online: 13:46

lier

MikroTik nerd

Met welke data rates is de cliënt verbonden, @Mit-46?
Kan je een keer testen met iperf (naar een cliënt die bedraad aangesloten is of online)?
Welke RouterOS versie en firmware versie gebruik je?
Kan je je wifi settings delen?
code:
1
/interface wifi export

[ Voor 3% gewijzigd door lier op 01-09-2026 11:30 ]

Eerst het probleem, dan de oplossing


  • Mit-46
  • Registratie: November 2010
  • Laatst online: 01-10 18:15
kaaas schreef op dinsdag 1 september 2026 @ 07:30:
Wat zijn de resultaten met een kabel?
900+ up and down dus goed.

  • Mit-46
  • Registratie: November 2010
  • Laatst online: 01-10 18:15
lier schreef op dinsdag 1 september 2026 @ 08:17:
Met welke data rates is de cliënt verbonden, @Mit-46?
Kan je een keer testen met iperf (naar een cliënt die bedraad aangesloten is of online)?
Welke RouterOS versie en firmware versie gebruik je?
Kan je je wifi settings delen?
code:
1
/interface wifi export
set [ find default-name=wifi1 ] channel.band=2ghz-ax .skip-dfs-channels=disabled .width=20/40mhz-Ce comment=Wifi2ghz configuration.country=Netherlands .installation=indoor .mode=ap .ssid=***** disabled=no mtu=1500 name=Wifi2ghz security.authentication-types=wpa2-psk .eap-methods=tls steering.neighbor-group=dynamic-*****-de52f445

set [ find default-name=wifi2 ] channel.band=5ghz-ax .skip-dfs-channels=disabled .width=20/40/80/160mhz comment=Wifi5ghz configuration.country=Netherlands .installation=indoor .mode=ap .ssid=***** disabled=no name=Wifi5ghz security.authentication-types=wpa2-psk .eap-methods=tls steering.neighbor-group=dynamic-*****-de52f445

/interface wifi cap
set discovery-interfaces=Wifi2ghz,Wifi5ghz
/interface wifi capsman
set interfaces=Wifi2ghz,Wifi5ghz

Wat data rates precies zijn is mij niet helemaal duidelijk.
Staat dat vermeld in bovenstaande export? Beschrijft channel-band of channel=width dat?

iperf moet je schijnbaar installeren. Ik zal vanavond eens kijken hoe dat werkt.

  • Commendatore
  • Registratie: Februari 2006
  • Niet online
Zie ik nu goed dat op 2,4 GHz de kanaalbreedte op maximaal 40 MHz staat en op 5 GHz op 160 MHz? Dat is vaak vragen om problemen.

  • lier
  • Registratie: Januari 2004
  • Laatst online: 13:46

lier

MikroTik nerd

In Winbox zie je met welke snelheid een cliënt verbonden is (in een beetje cliënt staat dat ook). Verder kan de signaalsterkte ook interessant zijn. Tot slot, welk kanaal wordt gebruikt en hoe druk is het in de buurt?

Waar komt deze setting vandaan?
code:
1
.eap-methods=tls
Tot slot, eens met @Commendatore voor wat betreft de bandwidth.

Eerst het probleem, dan de oplossing


  • Kraz
  • Registratie: November 2003
  • Laatst online: 02-10 08:49

Kraz

Saving the world

Commendatore schreef op dinsdag 1 september 2026 @ 16:41:
Zie ik nu goed dat op 2,4 GHz de kanaalbreedte op maximaal 40 MHz staat en op 5 GHz op 160 MHz? Dat is vaak vragen om problemen.
Als redelijke leek op dat gebied; Kun je uitleggen waarom dat vragen om problemen is?

  • Shinji
  • Registratie: Februari 2002
  • Laatst online: 14:42
Kraz schreef op donderdag 3 september 2026 @ 08:53:
[...]

Als redelijke leek op dat gebied; Kun je uitleggen waarom dat vragen om problemen is?
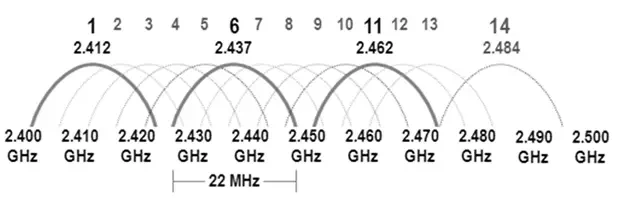
Op de 2,4GHz heb je geen overlap op de kanalen 1, 6 en 11, mits de kanaalbreedte 20MHz is.
Afbeeldingslocatie: https://tweakers.net/i/DE9GHKKfKas3w50zSIvbAWqmT1E=/fit-in/4920x3264/filters:max_bytes(3145728):no_upscale():strip_exif()/f/image/jU5rphgLUqAp0QQeSZxSS8co.webp?f=user_large

Als je de kanaalbreedte op 40MHz zet heb je altijd overlap. Omdat ze niet op hetzelfde kanaal zitten (bijvoorbeeld, je zit op 1, maar dan heb je ook overlap met 6) kunnen ze niet communiceren wat zorgt voor packet errors (tegelijk gaan zenden etc). Op hetzelfde kanaal kunnen ze het onderling afstemmen.

  • rolelael
  • Registratie: April 2007
  • Laatst online: 09:58
Hey, ik heb een board-name: wAP ac model: RBwAPG-5HacD2HnD

Kreeg een melding dat er een kritische firmware update nodig was..

Dus van naar V6.49.21 gegaan en dan naar V7.23.4. Er verder niet opgelet, maar ik was al mijn ifi interfaces kwijt . Wat gezocht en blijkbaar werkt V7 anders.... Nu ik had wel een backup file genomen....

Ik zou nu terug willen naar v6.x.x. maar dat wil hij niet doen. Zit dus een beetje vast. Netinstall zou kunnen, maar ik heb geen pc met ethernet port, enkel een macAir.

In V7 heb ik wil de wifi-qcom-ac installed en dan kreeg ik Wifi1 en Wifi2 .. maar een restore van de backup bracht niet al mijn oude wifi's terug en had ook wat virtuele..

Iemand een idee hoe ik dit best aanpak?

Edited : ik heb de wifi-qcom-ac uninstalled , dan de V6 geupload en V7 in packages gemarkeerd als downgrade en zit terug op V6 met een restore van de config file .Yeeeu

Maar hoe kan ik nu bv toch naar V7 gaan, en met behoud van heel mijn config? Ik merkte bv ook na upgrade dat mijn internet connectie gone was....

[ Voor 18% gewijzigd door rolelael op 03-09-2026 21:35 ]


  • Boudewijn
  • Registratie: Februari 2004
  • Niet online

Boudewijn

omdat het kan

Als je een
/system/resource/print 
doet, kun je zien wat de oudste versie is die jouw device ondersteunt (dit is vaak de versie waarmee hij uit de fabriek komt).

Met
/system/package/downgrade 
zou je volgens mij gewoon moeten kunnen downgraden. Nu heb ik het zelf nog nooit gedaan en heb ik ook geen ervaring met ROS6. Wat gebeurt er als je dit probeert?

[ Voor 4% gewijzigd door Boudewijn op 03-09-2026 21:34 ]


  • rolelael
  • Registratie: April 2007
  • Laatst online: 09:58
De downgrade is ok ( zie edit )

  • tagican
  • Registratie: December 2012
  • Laatst online: 14:22
Voor degenen die het gemist hebben, er is inderdaad een security update voor RouterOS: download: RouterOS 7.24.2 . Hoewel het ongebruikelijk is dat ze dit zo melden, is het wel des Mikrotiks om niet de details te melden. Desondanks: updaten is waarschijnlijk de beste actie.

  • WoLFjuh
  • Registratie: September 2002
  • Laatst online: 03-10 16:54
Zojuist heb ik het volgende (moest ff de frustratie van mij afschrijven) als een commentaar gezet op de software update tracker. Waarschijnlijk lezen hier meer Mikrotik fanatiekelingen dan die post, dus ook hier: ter discussie.

Ik ben een groot fan van MikroTik en RouterOS. Ik gebruik het voor mijn eigen infrastructuur en implementeer het bij klanten. Waar ik mij echter zorgen over maak, is de transparantie rond beveiligingsupdates. Gebruikers moeten kunnen inschatten wat de impact van een kwetsbaarheid of update is en tijdig tegenmaatregelen kunnen nemen.

Ja, we hebben te maken met een stortvloed aan kwetsbaarheden die met behulp van AI worden gevonden en waarvan de kwaliteit van de meldingen soms laag is. Een voorbeeld daarvan is een vermeende kwetsbaarheid die in feite neerkomt op de mogelijkheid om een brute-forceaanval op de authenticatie uit te voeren.

MikroTik RouterOS is een beetje alsof je een motor koopt die je zelf in je auto moet bouwen: als je hem verkeerd aansluit of buiten zijn specificaties gebruikt, kunnen er brokken van komen. Maar dit is anders.

In changelogs worden soms wel kwetsbaarheden vermeld, maar zonder verdere details. De pagina waarop MikroTik over kwetsbaarheden zou moeten communiceren, is sinds 2025 niet meer bijgewerkt. Gezien de hoeveelheid opensourcesoftware die in een product als RouterOS wordt gebruikt, is het vrijwel onmogelijk dat er niet meer kwetsbaarheden zijn gevonden en verholpen.

Dan lijkt het er toch op dat de Europese richtlijnen en verordeningen waaraan dit soort bedrijven moet voldoen, zoals de Cyber Resilience Act waarvan de meldplicht volgende week ingaat, mogelijk niet zo zorgvuldig zijn geïmplementeerd. Alleen een patch uitbrengen en verder zwijgen over de achterliggende kwetsbaarheid is niet meer van deze tijd.

Hoe verknocht ik ook ben aan de software en de oplossingen die ik ermee kan maken, dit product komt op het stapeltje van leveranciers waarbij ik mij moet afvragen of het nog wel verstandig is om ze te gebruiken (non-EU, big-tech met perverse verdienmodellen, etc). Niet dat de alternatieven helaas zo veel beter zijn: Ubiquiti heeft ook geen geweldig track-record voor veiligheidsincidenten, maar communiceren wel steeds beter.

[/rant]

  • lolgast
  • Registratie: November 2006
  • Laatst online: 13:23
Gebaseerd op de changelog doe ik de voorzichtige aanname dat er een vulnerability in de SSH implementatie zit/zat
ssh - refactor SSH internal processes and improved system stability;

Gezien die default uit staat en ze aangeven dat standaard configuraties zich geen zorgen hoeven te maken. Daar komt bij dat op het Mikrotik forum door een medewerker het volgende wordt geroepen
You don't have to assume, it is hinted at in the original post, but yes. Protect your management ports.

  • djmuggs
  • Registratie: Juni 2000
  • Niet online

djmuggs

I have great jeans

Tjah je kan een /rant houden over een producent die in europa produceert en mooie en voor de meeste best wel complexe oplossingen aanbied.

Met complexe oplossingen bedoel ik de hoeveelheid mogelijkheden die de Mikrotik software biedt.

Verder zou je je weinig druk hoeven te maken over security als je de standaard config adviezen van mikrotik zelf volgt, dan is dreiging van buitenaf zeer beperkt.

Dus als je zorgvuldig te werk gaat ben je niet zomaar kwetsbaar.


Verder snap ik ook wel dat bedrijven intussen terughoudend worden over welke kwetsbaarheden hun producten hebben ivm trage upgrade processen bij veel van hun klanten.

ICE ICE Baby


  • canonball
  • Registratie: Juli 2004
  • Laatst online: 14:28
In de changelog van 7.24.2 staat ook " To give time to update your systems, we are not currently publishing detailed information.". Er wordt dus expliciet gemeld, dat ze het nú nog niet doen.

Dat is bij security updates niet ongebruikelijk: eerst gelegenheid om te updaten, voor de details beschikbaar maken, evt onder embargo. Dat zorgt er voor dat evt exploits langer kunnen duren, geen garantie maar als je het exacte probleem post, is een exploit gemakelijker.

Voor bedrijven kan het lang duren voordat het overal uitgerold is, bv eerst in test en dan plannen voor productie.

  • bcome
  • Registratie: September 2013
  • Laatst online: 08:11
Volgens https://mikrotik.social/@mikrotik/117207247853297656
We can currently only say that if your device has no open administration ports to untrusted networks, you are not at risk at the moment, but we still suggest to upgrade eventually.

  • ZwarteIJsvogel
  • Registratie: Juni 2008
  • Laatst online: 14:41

ZwarteIJsvogel

Zuid-Limburg

Ik had vanochtend 7.23.4 (long-term) geïnstalleerd op mijn RB5009 en dat sloopte DHCPv6 over PPPoE. Ik zag DHCPv6 packets heen en weer gaan, maar de DHCPv6 client bleef steken in 'Searching...'. Ik ben nu dus weer terug bij 7.21.5 (tweede partitie).

MikroTik noemt het een ongeluk (https://forum.mikrotik.co...erm-is-released/272801/49). Een fix zal denk ik niet lang op zich laten wachten.

  • lolgast
  • Registratie: November 2006
  • Laatst online: 13:23
ZwarteIJsvogel schreef op vrijdag 4 september 2026 @ 10:03:
Ik had vanochtend 7.23.4 (long-term) geïnstalleerd op mijn RB5009 en dat sloopte DHCPv6 over PPPoE. Ik zag DHCPv6 packets heen en weer gaan, maar de DHCPv6 client bleef steken in 'Searching...'. Ik ben nu dus weer terug bij 7.21.5 (tweede partitie).

MikroTik noemt het een ongeluk (https://forum.mikrotik.co...erm-is-released/272801/49). Een fix zal denk ik niet lang op zich laten wachten.
Hmm ok. Ik heb hier op mijn RB4011 geen last van zo te zien, blok is gewoon toegewezen vanuit mijn ISP over PPPoE

Edit:
Beter lezen, ik gebruik niet LTSR maar gewone release, 7.24.2

[ Voor 6% gewijzigd door lolgast op 04-09-2026 10:18 ]


  • ZwarteIJsvogel
  • Registratie: Juni 2008
  • Laatst online: 14:41

ZwarteIJsvogel

Zuid-Limburg

lolgast schreef op vrijdag 4 september 2026 @ 10:06:
[...]

Hmm ok. Ik heb hier op mijn RB4011 geen last van zo te zien, blok is gewoon toegewezen vanuit mijn ISP over PPPoE

Edit:
Beter lezen, ik gebruik niet LTRS maar gewone release, 7.24.2
De bug schijnt inderdaad exclusief in 7.23.4 te zitten. Ik zou 7.24.2 als workaround kunnen gebruiken, maar ik heb geen adminpoorten van buiten open staan (daar schijnt het security issue te zitten).

Juist in een long-term release zou dit niet mogen gebeuren. QA is bij MikroTik helaas nog steeds een zorgenkindje.

  • The Executer
  • Registratie: Juli 2005
  • Laatst online: 07:41

The Executer

Lekker belangrijk!

Mit-46 schreef op maandag 31 augustus 2026 @ 19:56:
Morgen gaat mijn nieuwe internetabonnement in, maar het bleek vandaag al geactiveerd, want ik heb een nieuw IP adres. Ik blijf binnen het KPN netwerk dus heb niets hoeven wijzigen in RouterOS.
Heb morgen een verplichte belafspraak met de monteur om het internet te activeren. Wordt denk ik een kort gesprek 8)7

Anyway, ik dacht laat ik een speedtest doen. Zowel mijn download als uploadsnelheden zijn stabiel. Via ethernet zijn down en upload 900+ Mbps en dus normaal (1Gbps verbinding).

Via wifi is het ook stabiel en is mijn downloadsnelheid juist verrassend hoog, maar mijn upload komt niet hoger dan 350 Mbps. De verbinding is wel stabiel, want elke test heeft vergelijkbare resultaten.
Heb het via een Linux Mint laptop en W11 laptop getest en hoewel er tussen beide laptop verschil zit in de downloadsnelheid (nieuwere W11 laptop gek genoeg structureel langzamer) zit dat er niet bij de uploadsnelheid.
Bij beide gaat die max tot rond de 350 Mbps. Beide laptops hebben een wifi 6e netwerkkaart.

Heb wat Gegoogled, maar ben niets tegengekomen wat helpt. Heb gekeken naar queues voor de eth1 interface en ze allemaal geprobeerd, maar ze geven allemaal hetzelfde resultaat.
WPA3 PSK is bij zowel 2.4Ghz als 5Ghz ingeschakeld en verder heb ik niet echt een richting waarin ik kan zoeken.

De cpu gaat bij het downloaden via wifi naar max 94%, maar bij het uploaden blijft die rond de 60% volgens Winbox. Alsof het beperkt wordt door iets bij het uploaden aangezien er nog ruimte is.
Via ethernet blijft deze rond de 55% in beide gevallen.

**edit:
Met WPA3 uitgeschakeld haal ik 370 mbps. Iets meer, maar nog steeds ongeveer 300 Mbps te weinig. 8)7

Iemand suggesties?
Het betreft een hAP ax S.
[Afbeelding]
Heb je toevallig hyper-V geïnstalleerd staan? Afgelopen week op het werk ook weer issues op mijn laptop met upload (in mijn geval maar 3MB/s ongeacht bestemming, SMB, internet etc). Gelukkig wist ik wat de oplossing is, en dat is Large Send Offload uitschakelen op de betreffende NIC.

"We don't make mistakes; we just have happy accidents" - Bob Ross - Zoek je een referral-link voor DeWarmte? Stuur een DM!


  • Boudewijn
  • Registratie: Februari 2004
  • Niet online

Boudewijn

omdat het kan

djmuggs schreef op vrijdag 4 september 2026 @ 08:36:
Tjah je kan een /rant houden over een producent die in europa produceert en mooie en voor de meeste best wel complexe oplossingen aanbied.

Met complexe oplossingen bedoel ik de hoeveelheid mogelijkheden die de Mikrotik software biedt.

Verder zou je je weinig druk hoeven te maken over security als je de standaard config adviezen van mikrotik zelf volgt, dan is dreiging van buitenaf zeer beperkt.

Dus als je zorgvuldig te werk gaat ben je niet zomaar kwetsbaar.


Verder snap ik ook wel dat bedrijven intussen terughoudend worden over welke kwetsbaarheden hun producten hebben ivm trage upgrade processen bij veel van hun klanten.
Die processen worden wel versneld als je er minimaal een CVSS score bij zet, of een kans/schade matrix zoals het ncsc doet. Dat is nog steeds wat anders dan gewoon exploitcode dumpen.

Bij een product als Linux (zowel de kernel als distro's) gebeurt dit wel en allerlei bedrijven vinden dat toch prima om te gebruiken. Ik zou meer transparantie ook waarderen, juist omdat ik niet altijd per se de bleeding edge versie van RoS installeer (ivm bugjes).

  • lier
  • Registratie: Januari 2004
  • Laatst online: 13:46

lier

MikroTik nerd

ZwarteIJsvogel schreef op vrijdag 4 september 2026 @ 10:13:
Juist in een long-term release zou dit niet mogen gebeuren. QA is bij MikroTik helaas nog steeds een zorgenkindje.
Uiteindelijk is het een risico afweging om ook een LTS te patchen en daarvoor een hogere versie te pakken. Niets doen zou mij meer zorgen baren.

Mikrotik heeft nu ook tekst en uitleg gegeven:
https://forum.mikrotik.co...nt-security-update/272851

[ Voor 13% gewijzigd door lier op 04-09-2026 12:09 ]

Eerst het probleem, dan de oplossing


  • TF0
  • Registratie: December 2009
  • Laatst online: 13:13

TF0

Naar aanleiding van de kritieke update gisteren toch maar snel de SXTsq 5 ax access points geüpdatet naar 7.24.2 (van 7.23.x), ik wacht normaal ook eventjes i.v.m. bugs. Ik wil namelijk niet dat de tunnel omvalt.

Ik had al gezien dat in 7.24 nieuwe Qualcomm WiFi drivers zaten, en dat heeft wel wat gedaan :).
Hieronder een (Uptime Kuma) grafiek met op de y-as de signaalsterkte in dBm van één SXTsq 5 ax naar de andere, bij de rode lijn liep de update:

Afbeeldingslocatie: https://tweakers.net/i/kPm0xjbsqJJupldnCiwJUCSIB6w=/800x/filters:strip_exif()/f/image/o4v9iYVPyoHJQ6aSYFUwnJiU.png?f=fotoalbum_large

  • tagican
  • Registratie: December 2012
  • Laatst online: 14:22
Wat ik uit het forumtopic van Mikrotik haal, zijn suggesties van een gebruiker die aangeeft dat de kwetsbaarheid zit in het ongeautoriseerd kunnen toevoegen van een nieuwe gebruiker. Dit is niet bevestigd, maar als dit het geval is dan is het wel een serieus lek. Dat gezegd hebbende, blijkbaar is dat dan alleen mogelijk via een managementpoort, het is altijd best-practise om je managementpoorten niet open te hebben vanaf het internet.

Om te kijken of je router gehackt is, kun je dit na het updaten verifiëren met (bron):

/system device-mode print

Mocht bij "flagged" een yes staan, dan dien je je configuratie te verifiëren. Mocht er 'no' staan, dan ben je veilig :)

[ Voor 4% gewijzigd door tagican op 04-09-2026 13:12 ]


  • ZwarteIJsvogel
  • Registratie: Juni 2008
  • Laatst online: 14:41

ZwarteIJsvogel

Zuid-Limburg

lier schreef op vrijdag 4 september 2026 @ 12:07:
[...]

Uiteindelijk is het een risico afweging om ook een LTS te patchen en daarvoor een hogere versie te pakken. Niets doen zou mij meer zorgen baren.
Niets doen is uiteraard geen optie. Niet voor MikroTik en ook niet voor mij. Vraag is of je een image overhaast moet vrijgeven of dat je even de tijd neemt om te kijken of je wat hebt verkloot. Dat hoeft geen weken en zelfs geen dagen te duren. Door dit 'ongelukje' van MikroTik ben ik vanochtend een paar uur bezig geweest tot ik ontdekte het probleem niet werd veroorzaakt door mijn configuratie. En ik was blijkens reacties op het forum niet de enige.

Long-term is bij MikroTik overigens misleidend. Long-term releases zijn just kort levende branches. Het is niet zo dat 7.23.4 gelijk is aan 7.21.5 (de vorige long-term) plus de in de release notes van 7.23.4 genoemde wijzigingen. Die zijn namelijk t.o.v. 7.23.3, wat een stable release was. Alles wat in voorgaande 7.22.x en 7.23.x releases zat, zit dus ook in 7.23.4. Eigenlijk zou MikroTik een label als mature moeten gebruiken i.p.v. long-term.

  • ZwarteIJsvogel
  • Registratie: Juni 2008
  • Laatst online: 14:41

ZwarteIJsvogel

Zuid-Limburg

ZwarteIJsvogel schreef op vrijdag 4 september 2026 @ 10:03:
Een fix zal denk ik niet lang op zich laten wachten.
En die is er nu. Ik kan weer aan de slag :)

Edit: en DHCPv6 werkt weer.

[ Voor 9% gewijzigd door ZwarteIJsvogel op 04-09-2026 14:23 ]


  • Boudewijn
  • Registratie: Februari 2004
  • Niet online

Boudewijn

omdat het kan

Er is net een mail geweest dat 7.24.2 toch wel urgent is. Of een van de andere updates van de laatste dagen:
Fix is included in:

7.25 beta 3
7.24.2
7.23.4
6.49.21

[ Voor 26% gewijzigd door Boudewijn op 05-09-2026 01:29 ]


  • MrMarcie
  • Registratie: Oktober 2006
  • Laatst online: 03-10 22:15

MrMarcie

CFMoto 450MT

Ik heb zo'n MikroTik hAP ax3 omdat ik eigen router wilde voor mijn KPN/ODIDO internet en me wat meer wilde verdiepen in de materie maar kom niet echt verder. Heb wel een goede setup voor KPN & ODIDO dus switch elk jaar en heb verder geen klagen over snelheid en stabiliteit. Hopelijk in de winter weer eens meer tijd om me verder te verdiepen.

Alleen de Wifi lijkt nog wel veel slechter dan in het begin. Verbinding op mijn telefoon valt regelmatig weg als ik iets verder zit in andere kamer. Is daar nog iets aan te doen of doe ik iets verkeerd. Want het is echt matig.

Mijn trip | Van Nederland naar Japan op mijn CFMoto 450MT


  • kaaas
  • Registratie: Oktober 2008
  • Laatst online: 03-10 20:51
@MrMarcie lastig zeggen wat het probleem is. Maar je zou eens kunnen kijken op welke band je zit als de verbinding weg valt.

  • lier
  • Registratie: Januari 2004
  • Laatst online: 13:46

lier

MikroTik nerd

Welk RouterOS en firmware versie draai je, @MrMarcie ?

Om iets zinnigs te kunnen zeggen, zou je de output van /interface wifi export hier kunnen posten?

Eerst het probleem, dan de oplossing


  • MrMarcie
  • Registratie: Oktober 2006
  • Laatst online: 03-10 22:15

MrMarcie

CFMoto 450MT

lier schreef op zaterdag 5 september 2026 @ 15:12:
Welk RouterOS en firmware versie draai je, @MrMarcie ?

Om iets zinnigs te kunnen zeggen, zou je de output van /interface wifi export hier kunnen posten?
Ik zit altijd op de laatste versie.
/interface wifi export 
# 2026-09-05 18:41:07 by RouterOS 7.24.2
# software id = xxxxxxxx
#

# model = C53UiG+5HPaxD2HPaxD
# serial number = xxxxx

/interface wifi
set [ find default-name=wifi1 ] channel.band=5ghz-ax .skip-dfs-channels=10min-cac .width=20/40/80mhz configuration.country=Netherlands .mode=ap .ssid="xxxx" disabled=no \
    name="xxxx 5G" security.authentication-types=wpa2-psk,wpa3-psk
set [ find default-name=wifi2 ] channel.band=2ghz-ax .secondary-frequency=disabled,disabled .skip-dfs-channels=10min-cac .width=20/40mhz configuration.country=Netherlands .mode=\
    ap .ssid=cccc disabled=no name="cccc 2.4G" security.authentication-types=wpa2-psk,wpa3-psk
add channel.band=2ghz-ax .skip-dfs-channels=10min-cac .width=20/40mhz configuration.country=Netherlands .mode=ap .ssid=aaaa disabled=no mac-address=1A:FD:74:FF:2A:F5 \
    master-interface="cccc 2.4G" name="aaaa 2.4 IOTGast" security.authentication-types=wpa2-psk,wpa3-psk
add channel.band=5ghz-ax .skip-dfs-channels=10min-cac .width=20/40/80mhz configuration.country=Netherlands .mode=ap .ssid=aaaa disabled=no mac-address=1A:FD:74:FF:2A:F4 \
    master-interface="xxxx 5G" name="aaaa 5 IOTgast" security.authentication-types=wpa2-psk,wpa3-psk
[EDIT] Lekkere tweaker ben ik, :X Ik zie nu dat ik via 2.4G verbonden ben met mijn telefoon. Dat was al tijden zo schijnbaar. Nu connected met 5G en die 2.4G uit telefoon gegooid. Kijken hoe dat verder gaat. Ik zit NIET op mijn gasten netwerk anders kan ik niet bij bepaalde zaken namelijk. Kan zijn dat er iets was in verleden waarom ik voor 2.4G gekozen had maar dat staat me nu niet meer bij. Even kijken hoe het nu gaat. Maar tips over instellingen zijn zeer welkom.

[EDIT2]
Gezet op 5G maar dan valt de verbinding nog sneller weg. Als ik mijn telefoon, na herstart, naast de Mikrotek houd is dit het resultaat. Ik heb een 1G glasvezel verbinding.

Afbeeldingslocatie: https://tweakers.net/i/GKBMWE9jzYA-YCqTxUGZgqwBj4U=/fit-in/4000x4000/filters:no_upscale():strip_exif()/f/image/RZvFSSm7k7JHg0vHjWPxXqFI.png?f=user_large

Via Youfone heb ik sneller resultaat (DL) 203/98 |:(

[ Voor 21% gewijzigd door MrMarcie op 05-09-2026 19:12 ]

Mijn trip | Van Nederland naar Japan op mijn CFMoto 450MT


  • Boudewijn
  • Registratie: Februari 2004
  • Niet online

Boudewijn

omdat het kan

Heb je ook al een een survey gedaan om te kijken wat er aan andere banden is?

Ik zou daarna ook overwegen om het frequentiebereik per band terug te schroeven naar 20MHz, ik meen (!) dat je met 40MHz altijd interferentie heb met andere banden. Is lang geleden voor me dus neem het niet voor absolute waarheid aan.

  • kaaas
  • Registratie: Oktober 2008
  • Laatst online: 03-10 20:51
Je 2.4 ghz zal altijd beter bereik hebben dan je 5ghz om hier voor te compenseren kun je je 2.4 ghz op 17db zetten dan zitten ze ongeveer op de zelfde sterkte en de kans een stuk groter dat je telefoon 5ghz kiest. Tenzij er muren tussen zitten want dan blijft er weinig over van je 5ghz signaal.. Nadeel is natuurlijk wel dat als je op lastige plekken zit je dan misschien helemaal geen bereik meer hebt.

  • TF0
  • Registratie: December 2009
  • Laatst online: 13:13

TF0

@MrMarcie Ik zou ook de survey doen en dan de frequenties vast zetten. Op 2.4 GHz kanaal 1, 6 of 11 met 20 MHz bandbreedte is normaliter het beste. Voor 5 GHz zou je kunnen kijken of 40 MHz beter werkt. Bij elke halvering van de bandbreedte neemt de signaalsterkte toe met 3 dB. Dus van 80 MHz naar 20 MHz scheelt 6 dB (maar je levert in op maximale snelheid) en geeft dus iets extra bereik. Als het kan zou ik de DFS kanalen vermijden.

Ook zou ik WPA3 eens uitschakelen om te kijken of het daar misschien door komt, daar zit wellicht iets in dat niet lekker werkt met je apparaat.

Bij “registration” op de MikroTik zou je eens kunnen kijken hoe sterk het signaal is. Vervolgens kun je dit correleren aan een MCS level, die staat hier: https://mikrotik.com/product/hap_ax3#product_specification kijk onder “wireless specification”.

De theoretische maximale bandbreedte kun je vervolgens checken met de MCS tabel: https://mcsindex.com/. Jouw router kan maximaal 2 spatial streams aan.
Dus als jouw telefoon een signaalsterkte heeft van -72 dBm op 5 GHz met 80 MHz bandbreedte, dan zit je dus op MCS 7. Stel dat je apparaat 2 spatial streams aan kan, dan volgt uit de tabel een theoretische snelheid tussen 612,5 en 720,6 Mbps, afhankelijk van je guard interval. Als je daar de helft van kun halen zit je al redelijk goed, maximaal kom je een keer tot 70% of zo.

Tenslotte nog een vraag: laat de WiFi indicator zien dat het signaal slecht is, of klapt de WiFi eruit ondanks een sterk signaal?

  • MrMarcie
  • Registratie: Oktober 2006
  • Laatst online: 03-10 22:15

MrMarcie

CFMoto 450MT

TF0 schreef op zondag 6 september 2026 @ 09:17:


Tenslotte nog een vraag: laat de WiFi indicator zien dat het signaal slecht is, of klapt de WiFi eruit ondanks een sterk signaal?
Dank je voor je uitleg. Ik ga ermee aan de slag maar alleen je verhaal al geeft aan dat ik hier echt geen kaas van heb gegeten. Maar we gaan de uitdaging aan.

Maar naast de router heb ik ook niet verwachte snelheid, bij lange na niet, dus misschien dat dat iets aangeeft.

Mijn telefoon geeft aan dat signaal zwak is en is dan ook disconnected kamer(s) verder. Dus hij ziet de Wifi wel maar verbind niet.

[ Voor 11% gewijzigd door MrMarcie op 06-09-2026 11:41 ]

Mijn trip | Van Nederland naar Japan op mijn CFMoto 450MT


  • TF0
  • Registratie: December 2009
  • Laatst online: 13:13

TF0

MrMarcie schreef op zondag 6 september 2026 @ 11:40:
[...]

Dank je voor je uitleg. Ik ga ermee aan de slag maar alleen je verhaal al geeft aan dat ik hier echt geen kaas van heb gegeten. Maar we gaan de uitdaging aan.

Maar naast de router heb ik ook niet verwachte snelheid, bij lange na niet, dus misschien dat dat iets aangeeft.

Mijn telefoon geeft aan dat signaal zwak is en is dan ook disconnected kamer(s) verder. Dus hij ziet de Wifi wel maar verbind niet.
Ja, dat je er naast geen bereik hebt zou op het eerste oog drie dingen kunnen betekenen:

- heel veel interferentie van andere zenders —> survey (wifi/wifi scan in Webfig of met bijv. INSSIDER op je laptop)

- de MikroTik zendt héél zacht uit: of je hebt de versterking niet goed staan, of je hebt de verkeerde regio of je zit in een hele specifieke band te zenden die erg beperkt isof je hebt een hardwarematig probleem. Kijk eens wat je land is, wat je maximale uitzendkracht is en waar je gain op staat. Kijk eens bij wifi/radios en klik dan de radio aan, helemaal onderaan staat wat je maximaal mag uitzenden: Current Max Reg Power. Daar verwacht je iets van 30 dBm of zoiets. Je kunt ook even kijken wat je Min. Antenna Gain is, die staat wat hoger. Dat zou 5,5 moeten zijn voor jouw router. Ook via wifi/wifi en klik dan op de wifi in de lijst, daar staat onder het kopje status tx power. Daar zou iets van 20+ moeten staan verwacht ik. De tx power plus antenna gain mogen samen maximal Current Max Antenna Gain zijn. Qua potentiële hardware problemen: zitten de antennes er wel goed op? Zien de connectoren er nog goed uit? Niets verbogen? Geen corrosie? Antennes staan ‘goed’? Normaliter zet je de antennes recht omhoog, eventueel met een kleine hoek naar buiten.

- je telefoon/laptop antenne of antenneversterker is (deels) kapot of gaat niet goed om met WPA3. Vandaar de suggestie om (tijdelijk) naar WPA2 te gaan. Andere netwerken zijn sterker dan de MikroTik?

  • MrMarcie
  • Registratie: Oktober 2006
  • Laatst online: 03-10 22:15

MrMarcie

CFMoto 450MT

TF0 schreef op zondag 6 september 2026 @ 14:06:
[...]

Ja, dat je er naast geen bereik hebt zou op het eerste oog drie dingen kunnen betekenen:

- heel veel interferentie van andere zenders —> survey (wifi/wifi scan in Webfig of met bijv. INSSIDER op je laptop)

- de MikroTik zendt héél zacht uit: of je hebt de versterking niet goed staan, of je hebt de verkeerde regio of je zit in een hele specifieke band te zenden die erg beperkt isof je hebt een hardwarematig probleem. Kijk eens wat je land is, wat je maximale uitzendkracht is en waar je gain op staat. Kijk eens bij wifi/radios en klik dan de radio aan, helemaal onderaan staat wat je maximaal mag uitzenden: Current Max Reg Power. Daar verwacht je iets van 30 dBm of zoiets. Je kunt ook even kijken wat je Min. Antenna Gain is, die staat wat hoger. Dat zou 5,5 moeten zijn voor jouw router. Ook via wifi/wifi en klik dan op de wifi in de lijst, daar staat onder het kopje status tx power. Daar zou iets van 20+ moeten staan verwacht ik. De tx power plus antenna gain mogen samen maximal Current Max Antenna Gain zijn. Qua potentiële hardware problemen: zitten de antennes er wel goed op? Zien de connectoren er nog goed uit? Niets verbogen? Geen corrosie? Antennes staan ‘goed’? Normaliter zet je de antennes recht omhoog, eventueel met een kleine hoek naar buiten.

- je telefoon/laptop antenne of antenneversterker is (deels) kapot of gaat niet goed om met WPA3. Vandaar de suggestie om (tijdelijk) naar WPA2 te gaan. Andere netwerken zijn sterker dan de MikroTik?
Dank je. Ga ik aankomende week mee aan de slag. 2.4 staat nu op 20Mhz. Nu verbind mijn telefoon constant maar switched niet naar 5G. Ook niet als ik naast de router sta.

Mijn trip | Van Nederland naar Japan op mijn CFMoto 450MT


  • TF0
  • Registratie: December 2009
  • Laatst online: 13:13

TF0

MrMarcie schreef op zondag 6 september 2026 @ 14:20:
[...]

Dank je. Ga ik aankomende week mee aan de slag. 2.4 staat nu op 20Mhz. Nu verbind mijn telefoon constant maar switched niet naar 5G. Ook niet als ik naast de router sta.
Bedoel je met 5G het mobiele netwerk van Youfone? Of de 5 GHz WiFi? Als de telefoon niet verbindt met Youfone maar wel continue met WiFi is toch juist goed?

5 GHz signalen zijn over het algemeen zwakker, vooral als ze door muren moeten (kortere golflengte). Als je dus richting je huis loopt zal je telefoon dus altijd eerder je 2,4 GHz WiFi vinden en daarmee verbinden. Dan is de vraag wanneer hij over zal schakelen naar 5 GHz (hint: niet vaak, want 2,4 GHz zal zo goed als altijd sterker zijn dan het 5 GHz signaal). Ik heb zelf daarom meerdere (UniFi) access points en verbindt mijn telefoon alleen met 5 GHz. Als ik de telefoon zowel met 2,4 GHz als 5 GHz WiFi automatisch laat verbinden weet ik nooit wat ik heb. Ikzelf vind dat mega irritant en heb er dus extra APs tegen aan gegooid. Sowieso zit je met 1 ‘WiFi punt’ met de beperking dat je router misschien wel heel hard kan zenden, maar je apparaten waarschijnlijk niet. Dus dan zie je je WiFi netwerk wel, maar komt het signaal van je telefoon simpel weg niet over.

Succes!

  • kaaas
  • Registratie: Oktober 2008
  • Laatst online: 03-10 20:51
Als je je 2.4ghz niet omlaag schroeft in vermogen zal je telefoon altijd voor 2.4ghz kiezen boven 5ghz.

  • WargamingPlayer
  • Registratie: Mei 2025
  • Laatst online: 13:08
Impossibl3 schreef op woensdag 26 augustus 2026 @ 22:16:
Ik zit te kijken naar deze switch van Mikrotik (uitvoering: MikroTik CRS310-8G+2S+IN) nu lees ik in, ondertussen gadateerde reviews, dat de heatsink los laat. Weten jullie of dit al gefixt is? Ik ben namelijk op zoek naar een switch voor Wifi 7 AP's en daarmee 2,5 Gbit of hoger aan doorvoersnelheid.
Is een fijne Switch. Heb hem zelf ook. Draait hier nu 5 jaar en heb de fan vervangen door een Noctua. Die is stiller en koelt beter.

Wanneer je de SFP+ gaat gebruiken in combinatie met RJ45 10Gbps zorg ervoor dat de Switch in een goed ventilerende ruimte staat en er voldoende airflow is. Zeker wanneer je er 2 in hebt zitten dan wordt het allemaal wel heel heet.

Ik draai er zelf DHCP en DNS op (met static entries) en meerdere VLAN’s.

De processor is te zwak om laag 3 routering te doen.

☀️ 8 x 430wp op zuid | ☀️ Huawei SUN2000-3KTL-L1 | 🔋 2 x Marstek Venus-E (V2 en V3) | 📱 Home Assistant | 🚗 Kia EV6-LR 2024 |🔌 Delta 8/8


  • mbovenka
  • Registratie: Januari 2014
  • Laatst online: 14:56
De CPU wel, maar de switch chip kan L3 offload, mits je genoeg hebt aan lokale interVLAN routing; NAT offload kan hij niet.

  • MrMarcie
  • Registratie: Oktober 2006
  • Laatst online: 03-10 22:15

MrMarcie

CFMoto 450MT

TF0 schreef op zondag 6 september 2026 @ 15:17:
[...]

Bedoel je met 5G het mobiele netwerk van Youfone? Of de 5 GHz WiFi? Als de telefoon niet verbindt met Youfone maar wel continue met WiFi is toch juist goed?

5 GHz signalen zijn over het algemeen zwakker, vooral als ze door muren moeten (kortere golflengte). Als je dus richting je huis loopt zal je telefoon dus altijd eerder je 2,4 GHz WiFi vinden en daarmee verbinden. Dan is de vraag wanneer hij over zal schakelen naar 5 GHz (hint: niet vaak, want 2,4 GHz zal zo goed als altijd sterker zijn dan het 5 GHz signaal). Ik heb zelf daarom meerdere (UniFi) access points en verbindt mijn telefoon alleen met 5 GHz. Als ik de telefoon zowel met 2,4 GHz als 5 GHz WiFi automatisch laat verbinden weet ik nooit wat ik heb. Ikzelf vind dat mega irritant en heb er dus extra APs tegen aan gegooid. Sowieso zit je met 1 ‘WiFi punt’ met de beperking dat je router misschien wel heel hard kan zenden, maar je apparaten waarschijnlijk niet. Dus dan zie je je WiFi netwerk wel, maar komt het signaal van je telefoon simpel weg niet over.

Succes!
Nu ik weer thuis ben lijkt het wel iets beter te gaan. Ik heb geen maximale snelheid nodig en doe meeste bedraad. Maar wel fijn als mijn mobiel Wifi gebruikt zodat ik data van Youfone niet verbruik. Schakelt nu tussen de 2.4Ghz en 5Ghz. Dus nu lijkt het beter te gaan maar misschien omdat het later op de avond is en de 'buren' minder internetten? Ik weet het niet maar kijk het even aan. Ga later nog wel eens aan de slag met eerdere post van je. Ook omdat ik er iets meer van wil weten en gewoon wil dat het werkt zoals ik wil. Die MikroTik ga ik verder niet vervangen want verder super apparaat en zeer stabiel.

Mijn trip | Van Nederland naar Japan op mijn CFMoto 450MT


  • blb4
  • Registratie: April 2008
  • Laatst online: 00:29
Hoi allen hier. Ik heb nieuw in dit topic maar dacht mij maar eens te melden. Ik heb m'n thuisnetwerk net een upgrade gegeven en heb nu een hAP be³ Media als centrale router met CAPsMAN, een hAP ax S als accespoint/remote switch en een wAP ax als accespoint. Mijn netwerk is opgedeeld in 3 VLANs (MAIN, IOT, GUEST) met Odido Internet (ONT aangesloten op ether1 van de hAP be³ Media. Ik gebruik Wireguard VPN voor remote toegang. Op dit moment (en passend bij Odido internet) is mijn netwerk IPv4 only. Mijn kennis van (thuis)netwerken is redelijk maar zonder chatGPT had dit netwerk niet bestaan. Die hAP be³ Media had ik trouwens besteld bij shop.officelan.pt maar hij is daar nu niet meer op voorraad....

Panasonic J 7kW WP, boiler & HeishaMon, 6022 Wp PV, Enphase+MT GW, SOLAX SK-SU3000E 13kWh BESS, ITHO Qualityflow WTW, Elvi Smart Charging+ laadpunt, IONIQ5 84kWh PE MY26, gasloos '23


  • WargamingPlayer
  • Registratie: Mei 2025
  • Laatst online: 13:08
mbovenka schreef op zondag 6 september 2026 @ 20:51:
De CPU wel, maar de switch chip kan L3 offload, mits je genoeg hebt aan lokale interVLAN routing; NAT offload kan hij niet.
Offloading werkt, maar niet met firewall aan :D

☀️ 8 x 430wp op zuid | ☀️ Huawei SUN2000-3KTL-L1 | 🔋 2 x Marstek Venus-E (V2 en V3) | 📱 Home Assistant | 🚗 Kia EV6-LR 2024 |🔌 Delta 8/8


  • Impossibl3
  • Registratie: November 2012
  • Laatst online: 08:47
WargamingPlayer schreef op zondag 6 september 2026 @ 20:31:
[...]

Is een fijne Switch. Heb hem zelf ook. Draait hier nu 5 jaar en heb de fan vervangen door een Noctua. Die is stiller en koelt beter.

Wanneer je de SFP+ gaat gebruiken in combinatie met RJ45 10Gbps zorg ervoor dat de Switch in een goed ventilerende ruimte staat en er voldoende airflow is. Zeker wanneer je er 2 in hebt zitten dan wordt het allemaal wel heel heet.

Ik draai er zelf DHCP en DNS op (met static entries) en meerdere VLAN’s.

De processor is te zwak om laag 3 routering te doen.
Heb de switch gekocht. Snap wel de update met de Noctua fan als die niet in een dichte kast staat. De SFP+ module is verbonden met een DAC kabel naar mijn nieuwe router (Lenovo M720Q met een Intel X710 kaart en OPNsense). Zodra alles goed ingeregeld is gaat het netwerk over naar dit systeem.

PV 5.590 Wp Enphase, 2.700 Wp Growatt - Easee laadpaal - Itho Amber 95 WP


  • Theone098
  • Registratie: Februari 2015
  • Laatst online: 12:40
WargamingPlayer schreef op zondag 6 september 2026 @ 20:31:
[...]

Is een fijne Switch. Heb hem zelf ook. Draait hier nu 5 jaar en heb de fan vervangen door een Noctua. Die is stiller en koelt beter.

Wanneer je de SFP+ gaat gebruiken in combinatie met RJ45 10Gbps zorg ervoor dat de Switch in een goed ventilerende ruimte staat en er voldoende airflow is. Zeker wanneer je er 2 in hebt zitten dan wordt het allemaal wel heel heet.
Ik heb ook de Noctua mod gedaan. Ik heb een glas en RJ45 SFP+ modules in de CRS310 en heb op de RJ45 SFP+ nog een Noctua gelegd en met een splitter kabel aangesloten. Dat helpt zeker om de temps van de RJ45 SFP+ te temperen.

  • Impossibl3
  • Registratie: November 2012
  • Laatst online: 08:47
Theone098 schreef op maandag 7 september 2026 @ 10:23:
[...]

Ik heb ook de Noctua mod gedaan. Ik heb een glas en RJ45 SFP+ modules in de CRS310 en heb op de RJ45 SFP+ nog een Noctua gelegd en met een splitter kabel aangesloten. Dat helpt zeker om de temps van de RJ45 SFP+ te temperen.
De 2de Noctua heb je aangesloten op de zelfde pin van de fan die er nu in zit?

Ik vind de locatie van die connector wel echt suf gekozen kon die niet even 3 cm naar links of rechts ipv er recht voor....

PV 5.590 Wp Enphase, 2.700 Wp Growatt - Easee laadpaal - Itho Amber 95 WP


  • Theone098
  • Registratie: Februari 2015
  • Laatst online: 12:40
Impossibl3 schreef op maandag 7 september 2026 @ 12:44:
[...]

De 2de Noctua heb je aangesloten op de zelfde pin van de fan die er nu in zit?

Ik vind de locatie van die connector wel echt suf gekozen kon die niet even 3 cm naar links of rechts ipv er recht voor....
Ja, die plek is erg suf. Daar zit nu een splitter kabel in en die stuurt de 2 fans aan.

  • Neophyte808
  • Registratie: Februari 2008
  • Laatst online: 30-09 13:45

Neophyte808

sudoworstelaar

Ik probeer een Mikrotik hAP ac2 in te stellen als access point achter een bestaande router, maar de handleiding begint met "sluit de ethernetkabel van de isp aan op de eth1 en alle andere bedrade apparaten op poort 2 t/m 5", ter vervanging van de bestaande router dus. Het valt me op dat er geen SSID uitgezonden wordt en dat ik ook niet kan verbinden via 192.168.88.1 met een PC geconfigureerd in 192.168.88.x via een ethernetkabel. Moet ik echt eerst met de ISP verbinden zoals in de handleiding staat voordat ik een PC met die hAP ac2 kan verbinden? Want na uitgebreid testen van alle 4 de reset modi kan ik er nog niet naartoe verbinden met de browser of via ssh.

  • blb4
  • Registratie: April 2008
  • Laatst online: 00:29
Neophyte808 schreef op woensdag 16 september 2026 @ 19:04:
Ik probeer een Mikrotik hAP ac2 in te stellen als access point achter een bestaande router, maar de handleiding begint met "sluit de ethernetkabel van de isp aan op de eth1 en alle andere bedrade apparaten op poort 2 t/m 5", ter vervanging van de bestaande router dus. Het valt me op dat er geen SSID uitgezonden wordt en dat ik ook niet kan verbinden via 192.168.88.1 met een PC geconfigureerd in 192.168.88.x via een ethernetkabel. Moet ik echt eerst met de ISP verbinden zoals in de handleiding staat voordat ik een PC met die hAP ac2 kan verbinden? Want na uitgebreid testen van alle 4 de reset modi kan ik er nog niet naartoe verbinden met de browser of via ssh.
Voor zover ik weet, kun je elke mikrotik router benaderen via het MAC-adres. Dus pc - ethernet kabel - willekeurige poort op router. Met WinBox op pc zie je de router dan verschijnen.

Panasonic J 7kW WP, boiler & HeishaMon, 6022 Wp PV, Enphase+MT GW, SOLAX SK-SU3000E 13kWh BESS, ITHO Qualityflow WTW, Elvi Smart Charging+ laadpunt, IONIQ5 84kWh PE MY26, gasloos '23


  • kaaas
  • Registratie: Oktober 2008
  • Laatst online: 03-10 20:51
Als er een firewall is ingesteld staat deze default op poort 1. Ik zou een kabel in een van de andere poorten steken en kijken of je er dan wel bij kunt

  • Boudewijn
  • Registratie: Februari 2004
  • Niet online

Boudewijn

omdat het kan

blb4 schreef op woensdag 16 september 2026 @ 19:18:
[...]

Voor zover ik weet, kun je elke mikrotik router benaderen via het MAC-adres. Dus pc - ethernet kabel - willekeurige poort op router. Met WinBox op pc zie je de router dan verschijnen.
Moet MACserver wel aan staan, en je het niet op je firewall blokkeren.

  • kaaas
  • Registratie: Oktober 2008
  • Laatst online: 03-10 20:51
op de wan poort ( meestal dus poort 1) staat neighbour discovery (terecht) default uit. Dan gaat verbinden via een mac adres niet werken. Gebruik in geval van twijfel nooit poort 1.

  • Boudewijn
  • Registratie: Februari 2004
  • Niet online

Boudewijn

omdat het kan

Tenzij je een complete configuratie-reset doet, dan is ook die instelling weg.
Ik reset eigenlijk alle hardware die ik binnenkrijg eerst naar een schone config (op dat moment hangt dat apparaat niet direct aan het internet).

  • lolgast
  • Registratie: November 2006
  • Laatst online: 13:23
Boudewijn schreef op woensdag 16 september 2026 @ 20:29:
Tenzij je een complete configuratie-reset doet, dan is ook die instelling weg.
Ik reset eigenlijk alle hardware die ik binnenkrijg eerst naar een schone config (op dat moment hangt dat apparaat niet direct aan het internet).
Tip voor iedereen die een Mikrotik verkoopt, doe dat ook even en log dan in na de reset ;)
lolgast in "[MikroTik-apparatuur] Ervaringen & Discussie"

  • Boudewijn
  • Registratie: Februari 2004
  • Niet online

Boudewijn

omdat het kan

lolgast schreef op donderdag 17 september 2026 @ 10:36:
[...]

Tip voor iedereen die een Mikrotik verkoopt, doe dat ook even en log dan in na de reset ;)
lolgast in "[MikroTik-apparatuur] Ervaringen & Discussie"
Dat was wel ROS6, in 7 is er veel verbeterd. Nu kocht ik laatst hier op t.net ook een oude mt router van iemand , daar stonden ook nog backups op. Inclusief ip's , namen en fw-regels. Ik heb die configs verwijderd, soit.

  • DR!5EQ
  • Registratie: November 2009
  • Niet online
In augustus de hAP be3 Media besteld. Kommago zegt over de levertijd dat ze mogelijk eind september geleverd kunnen worden maar weet dit niet zeker. Een officiele distributeur noemt levertijden vanaf begin november. Allemaal erg onduidelijk. Welk alternatief is er? Wifi 7 zou lekker zijn maar is niet noodzakelijk. Wel wifi 6(E), 4x 2.5 Gbit LAN en ondersteuning voor o.a. VLAN en een ingebouwde firewall (misschien wel DPI).

Doel is begane grond en 1e verdieping te voorzien van wifi. 2.5 gbit voornamelijk ivm PC en server op de eerste verdieping.

[ Voor 12% gewijzigd door DR!5EQ op 18-09-2026 10:03 ]


  • blb4
  • Registratie: April 2008
  • Laatst online: 00:29
DR!5EQ schreef op vrijdag 18 september 2026 @ 10:01:
In augustus de hAP be3 Media besteld. Kommago zegt over de levertijd dat ze mogelijk eind september geleverd kunnen worden maar weet dit niet zeker. Een officiele distributeur noemt levertijden vanaf begin november. Allemaal erg onduidelijk. Welk alternatief is er? Wifi 7 zou lekker zijn maar is niet noodzakelijk. Wel wifi 6(E), 4x 2.5 Gbit LAN en ondersteuning voor o.a. VLAN en een ingebouwde firewall (misschien wel DPI).

Doel is begane grond en 1e verdieping te voorzien van wifi. 2.5 gbit voornamelijk ivm PC en server op de eerste verdieping.
Ik heb weken zitten loeren op de beschikbaarheid van de hAP be3 Media, inmiddels draait hij hier naar tevredenheid maar hij was en is inderdaad nog steeds zeer beperkt leverbaar. Het is niet echt duidelijk wat daar de oorzaak van is. Ik heb dus een tijdje lopen zoeken naar waar die beschikbaar was en 'm uiteindelijk bij een Portugese webshop gekocht.

Panasonic J 7kW WP, boiler & HeishaMon, 6022 Wp PV, Enphase+MT GW, SOLAX SK-SU3000E 13kWh BESS, ITHO Qualityflow WTW, Elvi Smart Charging+ laadpunt, IONIQ5 84kWh PE MY26, gasloos '23


  • DR!5EQ
  • Registratie: November 2009
  • Niet online
blb4 schreef op vrijdag 18 september 2026 @ 10:17:
[...]

Ik heb weken zitten loeren op de beschikbaarheid van de hAP be3 Media, inmiddels draait hij hier naar tevredenheid maar hij was en is inderdaad nog steeds zeer beperkt leverbaar. Het is niet echt duidelijk wat daar de oorzaak van is. Ik heb dus een tijdje lopen zoeken naar waar die beschikbaar was en 'm uiteindelijk bij een Portugese webshop gekocht.
Beter! Hoe lang heb je op de verzending moeten wachten? Zou je deze webshop (prive) met mij willen delen?

  • Kabouterplop01
  • Registratie: Maart 2002
  • Laatst online: 10:33

Kabouterplop01

chown -R me base:all

Hier is wat interessant nieuws over Mikrotik: https://www.security.nl/p...ek+toegankelijke+services

Heb je al gepatched, als je ssh hebt openstaan en heb je ook al gechecked of je niet bent omgetoverd tot een residential proxy?

  • kaaas
  • Registratie: Oktober 2008
  • Laatst online: 03-10 20:51
Een stuk nuttiger om te lezen wat deze cve betreft

https://mikrotik.com/supportsec/september-2026-vulnerability/

https://cert.pl/en/posts/2026/09/vulnerabilities-in-mikrotik-routeros-actively-exploited/

De kans dat een aanvaller je public ssh key heeft is echt behoorlijk klein. Ik gok dat echt nul mensen hier op het forum er last van hebben. Uiteraard wel goed om te updaten, maar ik lig er zeker niet wakker van.

  • Freeaqingme
  • Registratie: April 2006
  • Laatst online: 14:22
kaaas schreef op vrijdag 18 september 2026 @ 21:05:

De kans dat een aanvaller je public ssh key heeft is echt behoorlijk klein. Ik gok dat echt nul mensen hier op het forum er last van hebben. Uiteraard wel goed om te updaten, maar ik lig er zeker niet wakker van.
Weet je dat zeker? Publiceert en Github die bijvoorbeeld niet?

Edit: ja dus. https://github.com/Freeaqingme.keys

[ Voor 11% gewijzigd door Freeaqingme op 18-09-2026 22:20 ]

No trees were harmed in creating this message. However, a large number of electrons were terribly inconvenienced.


  • jeroen3
  • Registratie: Mei 2010
  • Laatst online: 12:45
@Freeaqingme ik mag hopen dat je voor github een ander cert gebruikt dan voor je mikrotik als je ssh open hebt op internet.

  • kaaas
  • Registratie: Oktober 2008
  • Laatst online: 03-10 20:51
@Freeaqingme goed punt, maar niet eentje waar ik last van heb.

  • Mit-46
  • Registratie: November 2010
  • Laatst online: 01-10 18:15
Begrijp ik het goed dat ze ook de btest service via poort 2000 misbruiken?

Deze stond bij mij open/ingeschakeld. :o

Ssh dan weer niet, want dat gebruik ik niet en had ik daarom al dichtgezet.

  • kaaas
  • Registratie: Oktober 2008
  • Laatst online: 03-10 20:51
Ja dat staat er

  • Boudewijn
  • Registratie: Februari 2004
  • Niet online

Boudewijn

omdat het kan

En we mogen weer patchen:

https://x.com/TheHackersNews/status/2102791946146353256

Als dit een nieuwe is, wat het wel lijkt.

  • Goof2000
  • Registratie: Februari 2003
  • Laatst online: 03-10 22:21
Ik weet niet wat daar op x staat (je moet account hebben en inloggen), maar ik zie geen updates staan als ik op updates controleer.

Edit, ik heb 7.24.4 draaien

[ Voor 4% gewijzigd door Goof2000 op 24-09-2026 16:03 ]


  • mbovenka
  • Registratie: Januari 2014
  • Laatst online: 14:56
Die 'login met user "-2"' is niet nieuw.

  • kaaas
  • Registratie: Oktober 2008
  • Laatst online: 03-10 20:51
zo te zien bedoelen ze dus een chain van de eerdere mikrotrick cve's. Deze is wel nasty.

Als je op de meest recente versie zit ben je dus al gepatched.

https://thehackernews.com/2026/09/mikrotrick-chain-let-attackers-take.html

  • Impossibl3
  • Registratie: November 2012
  • Laatst online: 08:47
Ik hoor graag jullie advies want ik heb afgelopen dagen zitten stoeien met AI bots (LeChat, Claude, ChatGPT), maar kom er niet helemaal uit of ik interpreteer hun antwoorden verkeerd. Is onderstaande opzet valide? Zijn er zaken waarvan jullie zeggen: dat zou ik echt anders aanpakken? Ik hoor het graag.

Apparatuur
* OPNsense firewall/router
* MikroTik CRS310-8G+2S+IN
* MikroTik CRS326-24G-2S+IN (later)
* Access points Unifi U7 Pro, 3x (later)
* Ubuntu-laptop voor beheer

Belangrijke beperking
* OPNsense heeft geen vrije RJ45-poort: WAN zit op de enige RJ45, LAN loopt via een Intel X710-DA2 (SFP+)
* CRS310 en CRS326 hebben geen aparte console-/managementpoort. Voor het beheer wil ik het liefste geen van de poorten "op offeren" voor een management poort.
* Ubuntu-laptop kan momenteel alleen via de CRS310 het netwerk en OPNsense bereiken (AP's nog niet aangesloten)
* De Unifi U7's komen op de CRS310 en krijgen VLAN's 10, 20, 21, 22, 30 doorgegeven

Huidige situatie
* OPNsense is geconfigureerd met de X710-DA2
* ixl0 (SFP+) ↔ CRS310 sfp-sfpplus1
* CRS310 heeft in OPNsense een statisch adres 192.168.1.108
* OPNsense zelf heeft ook een adres in diezelfde 192.168.1.x-range
* Beheer van de router gebeurt nu via deze verbinding met de CRS310
* Tweede SFP+-poort op de X710 ligt nog braak

VLAN's in OPNSense
als volgt geconfigureerd op de fysieke LAN-interface ixl0: .

ixl0
├── VLAN10 Private_LAN
├── VLAN20 IoT_Critical
├── VLAN21 IoT_Entertainment
├── VLAN22 IoT_Other
├── VLAN30 Guest
├── VLAN40 Shared_Services
└── VLAN50 Security

Waarbij via een Firewall regel is ingesteld dat VLAN10 met 192.168.1.X mag praten. De andere VLAN's mogen dit niet.

Einddoel
* 2 à 3 Wi-Fi 7 AP's op de CRS310, met SSID's per VLAN
* Later een CRS326 erbij voor een managed Gbit-netwerk, eerst wil ik de basis op orde
* CRS310 sfp-sfpplus2 ↔ CRS326, via DAC-kabel, getagde 802.1Q-trunk
Alternatief: CRS326 via ixl1 van de X710. Dit vereist wel een nieuwe DAC-kabel, want Intel X710 is kieskeurig op kabels, MikroTik accepteert vrijwel alles (heb toevallig een Ubiquiti DAC liggen).

Verbindingen CRS310 (vanuit CRS310 gezien)
* sfp-sfpplus1 → OPNsense, tagged 10,20,21,22,30,40,50
* sfp-sfpplus2 → CRS326, tagged 10,20,21,22,30,40,50

Voorstel van de AI-bots:
De management-CPU krijgt een IP-interface in VLAN10; de overige VLAN's worden puur doorgeschakeld, zonder dat de switch daar zelf een adres in heeft.
Daarmee zitten de switches zelf niet "in" VLAN10 maar blijven ze VLAN-aware apparaten die alle VLAN's getagd over hun trunks dragen.

Resulterende indeling in VLAN10 (192.168.10.0/24):
laptop / telefoon
CRS310 → 192.168.10.2
CRS326 → 192.168.10.3 (later)
AP1 → 192.168.10.4 (later)
AP2 → 192.168.10.5 (later)
AP3 → 192.168.10.6 (later)

OPNsense
|
| ixl0
|
+-- VLAN10 192.168.10.0/24
| |
| +-- laptop/telefoon
| +-- CRS310 192.168.10.2
| +-- AP1 192.168.10.4 (later)
| +-- AP2 192.168.10.5 (later)
| +-- AP3 192.168.10.6 (later)
| +-- CRS326 192.168.10.3 (later)
|
+-- VLAN20
+-- VLAN21
+-- VLAN22
+-- VLAN30
+-- VLAN40
+-- VLAN50

Trunk-schema:
OPNsense
LAN1 192.168.1.0/24
VLAN10 192.168.10.0/24
│
sfp-sfpplus1
tagged 10,20,21,22,30,40,50
│
CRS310
management: 192.168.1.108 (huidig)
VLAN10 → CPU (nieuw)
│
sfp-sfpplus2
tagged 10,20,21,22,30,40,50
│
CRS326 (later)
management: VLAN10 → CPU
192.168.10.3

Via firewallregels in OPNsense zou ik dan kunnen instellen dat alleen mijn laptop en telefoon toegang hebben tot de managementinterfaces, en bijvoorbeeld niet de laptops van de kinderen (zelfs niet als ze de wachtwoorden zouden weten), omdat ze het VLAN gewoon niet kunnen bereiken.

Vraag: is dit een gangbare, solide manier om management-segmentatie zo op te zetten met OPNsense en MikroTik-switches, of mis ik iets?

PV 5.590 Wp Enphase, 2.700 Wp Growatt - Easee laadpaal - Itho Amber 95 WP


  • 3DDude
  • Registratie: November 2005
  • Nu online

3DDude

I void warranty's

Laten we vooropstellen dat ik geen fan ben van Mikrotik.

Waar je rekening mee moet houden is het fysieke verhaal. in verband met de performance.
https://cdn.mikrotik.com/...RS326-24G-2SRM_220921.png
en
https://cdn.mikrotik.com/...310-1G-5S-4SIN_220936.png

Ervanuitgaande dat ik de juiste versie heb gepakt zitten er switch chips in die mikrotik.
als ik de onderste pak zie je een lijntje tussen die switch chip en de cpu. (daar staat 1.3Gbit tussen Switch chip en CPU)
Dus dat betekend dat als je die vlan op de CPU gaat draaien je tegen die limieten loopt.
Je kan dan wel 10Gbit poortjes hebben; vlan op de CPU is nog 1.3gbit.

je moet dus even kijken per switchpoort en groepje poorten.
Dus daar is een groepje van 5 x 1G poorten = een vlan bridge, met die 5 poorten en dan kan je tussen die poorten de volle performance halen.
en er is een groepje van 4 x 10G poorten = dus nog een vlan bridge met die 4 poorten waar je de vlans aanmaakt.

Afbeeldingslocatie: https://tweakers.net/i/l1sLACH5znBtJCJEz05bnx8HzNU=/800x/filters:strip_exif()/f/image/UMRCEgv49dgfMkUCJ3DRxzWX.png?f=fotoalbum_large
Zie mijn schetsje ;).

Dus ik zou het op basis van je switch -architectuur de bridges aanmaken en zo min mogelijk over de CPU laten gaan.
zie ook: YouTube: MikroTik VLAN Setup with Bridge VLAN Filtering Complete Guide 🚀

[ Voor 27% gewijzigd door 3DDude op 25-09-2026 01:46 ]

Be nice, You Assholes :)


  • UTPBlokje
  • Registratie: Februari 2020
  • Laatst online: 03-10 21:20
3DDude schreef op vrijdag 25 september 2026 @ 01:42:
Laten we vooropstellen dat ik geen fan ben van Mikrotik.

Waar je rekening mee moet houden is het fysieke verhaal. in verband met de performance.
https://cdn.mikrotik.com/...RS326-24G-2SRM_220921.png
en
https://cdn.mikrotik.com/...310-1G-5S-4SIN_220936.png

Ervanuitgaande dat ik de juiste versie heb gepakt zitten er switch chips in die mikrotik.
als ik de onderste pak zie je een lijntje tussen die switch chip en de cpu. (daar staat 1.3Gbit tussen Switch chip en CPU)
Dus dat betekend dat als je die vlan op de CPU gaat draaien je tegen die limieten loopt.
Je kan dan wel 10Gbit poortjes hebben; vlan op de CPU is nog 1.3gbit.

je moet dus even kijken per switchpoort en groepje poorten.
Dus daar is een groepje van 5 x 1G poorten = een vlan bridge, met die 5 poorten en dan kan je tussen die poorten de volle performance halen.
en er is een groepje van 4 x 10G poorten = dus nog een vlan bridge met die 4 poorten waar je de vlans aanmaakt.

[Afbeelding]
Zie mijn schetsje ;).

Dus ik zou het op basis van je switch -architectuur de bridges aanmaken en zo min mogelijk over de CPU laten gaan.
zie ook: YouTube: MikroTik VLAN Setup with Bridge VLAN Filtering Complete Guide 🚀
Dit verhaal klopt niet helemaal, want hardware offloading wordt vergeten. De CRS326 heeft een Marvell-switchchip die VLAN-filtering volledig in hardware afhandelt. Wanneer met VLAN's wordt gewerkt via bridge VLAN-filtering, verwerkt de switchchip het verkeer en halen alle poorten wirespeed, zoals ook in het block diagram te zien is. De genoemde ~1,3 Gbit/s CPU-capaciteit is alleen van toepassing op verkeer dat niet hardwarematig wordt afgehandeld, zoals routing, firewall of NAT via de CPU. Het is wel van belang om 1 bridge te gebruiken en de switch als een Layer 2 switch te laten fungeren.

  • 3DDude
  • Registratie: November 2005
  • Nu online

3DDude

I void warranty's

Hw offloading word helemaal niet vergeten.
ik geef alleen aan dat HW offloading per switch chip gebeurt en dat verschilt inderdaad per switch type en hoeveel je er hebt.

Voor de bovenstaande switch zou het kunnen dat je doet:
1. Maak bridge aan
2. gooi alle poorten in de bridge
3. zet vlan filtering aan op de bridge. (als je dit niet doet gaat het vlan verhaal op de CPU zover ik weet)

Dus mixen van 10Gbit en 1Gbit kan in dit geval geen kwaad; want het is een chip.
en de chip == hardware offloading.
Of zou jij het per poort doen? of poort groep op basis van snelheid of maakt dat niet uit.

Kan zijn dat ik goedkoper spul heb gehad waarbij niet alles in hardware offloading liep maar veel over CPU, met meerdere switch chips je moet het dus per switch bekijken inderdaad.

[ Voor 81% gewijzigd door 3DDude op 25-09-2026 03:02 ]

Be nice, You Assholes :)


  • Impossibl3
  • Registratie: November 2012
  • Laatst online: 08:47
@3DDude en @UTPBlokje dank voor de antwoorden.

Als alleen het management deel binnen VLAN10 over het 1.3 Gbps lijntje gaat is dat prima. Snel zat voor beheer taken. Als het betekent dat heel VLAN10 terug geschroefd wordt naar 1.3Gbps dan is een losse VLAN (99 ofzo) voor specifiek beheer de weg om te gaan zou ik denken. Ik zou dan op de AP poorten naast VLAN10, 20, 21, 22 en 30 ook 99 zetten. Op de bekabelde VLAN10 poort komt dan ook VLAN99 te staan.

Klopt deze redenering van het traject van verkeer?Al het verkeer wordt upstream naar OPNSense verstuurd om daarna terug naar de switch te gaan als er uitwisseling tussen de VLAN's nodig is als ik het goed begrijp. Of kan dit ook geregeld worden binnen de switch? Dit zodat het IoT verkeer (bijvoorbeeld de robot stofzuiger in vlan22) niet naar OPNSense hoeft om met HA te communiceren in vlan20 of 40. (Ben er nog niet uit waar ik HA positioneer omdat deze ook Frigate draait.)

Hardware offloading staat standaard uit zag ik maar dat is aan te zetten.

Straks in het OV eens het filmpje van MikrotikMasters kijken.

PV 5.590 Wp Enphase, 2.700 Wp Growatt - Easee laadpaal - Itho Amber 95 WP


  • FrankHe
  • Registratie: November 2008
  • Laatst online: 02-10 14:13
@Impossibl3
In deze setup worden alle Layer 3 zaken door OPNSense afgehandeld en de MikroTik switch doet dan uitsluitend managed Layer 2 en verder niets op Layer 3. De 1,3 Gbps limiet is dan geen beperking omdat dit volledige voor de management interface is. Het is zaak om alle poorten van de switch in dezelfde bridge te zetten zodat hardware offload goed werkt.

Bij de CRS326-24G-2S+RM kun je zelfs kiezen voor SwitchOS in plaats van RouterOS wat het beheer weer wat eenvoudiger zou moeten maken.

  • geenwindows
  • Registratie: November 2015
  • Niet online
Impossibl3 schreef op vrijdag 25 september 2026 @ 00:07:
[...]
Resulterende indeling in VLAN10 (192.168.10.0/24):
laptop / telefoon
CRS310 → 192.168.10.2
CRS326 → 192.168.10.3 (later)
AP1 → 192.168.10.4 (later)
AP2 → 192.168.10.5 (later)
AP3 → 192.168.10.6 (later)
[...]
waarom gebruikt je de default Lan van OPNsense niet als management (en trunk)? plaats je daar de switches en AP's in, er is een onofficiële Unifi network plugin beschikbaar in OPNsense.

je kunt overigens met unifi ook meerdere vlans onder een SSID plaatsen.
hier heb ik oa IOT, NVR en misc. vlan onder de guest ssid geplaats omdat deze WPA2 en op de 2.4GHz band zit waar de prive WPA3 en 5GHz is

Beide switches hebben overigens wel degelijk een console port, maar je bedoelt denk ik daarmee de webgui management?
beide switches hebben duo-boot en met SwitchOS werkt na mijn weten, hardware-ofloading gewoon.

[ Voor 13% gewijzigd door geenwindows op 25-09-2026 13:54 ]

Fan van: Unraid, ProxMox, Pi-hole, PlexMediaServer, OPNsense. Meer een gluurder dan een reaguurder.


  • Impossibl3
  • Registratie: November 2012
  • Laatst online: 08:47
geenwindows schreef op vrijdag 25 september 2026 @ 13:50:
[...]

waarom gebruikt je de default Lan van OPNsense niet als management (en trunk)? plaats je daar de switches en AP's in, er is een onofficiële Unifi network plugin beschikbaar in OPNsense.
Het liefste zou ik de switches en AP's voor management doeleinde op het 192.168.1.0/24 netwerk hebben hangen. Alleen weet ik dan niet hoe ik dat in de switch opzet zonder een "poort op te offeren". Met die Unifi plugin krijg ik dat voor elkaar?
je kunt overigens met unifi ook meerdere vlans onder een SSID plaatsen.
hier heb ik oa IOT, NVR en misc. vlan onder de guest ssid geplaats omdat deze WPA2 en op de 2.4GHz band zit waar de prive WPA3 en 5GHz is
Ah dit is top. Dan heb ik een SSID IoT en eentje voor Gasten. De sub VLAN's van IoT worden dan in de IoT SSID geregeld.
Beide switches hebben overigens wel degelijk een console port, maar je bedoelt denk ik daarmee de webgui management?
beide switches hebben duo-boot en met SwitchOS werkt na mijn weten, hardware-ofloading gewoon.
Ik wil inderdaad beheer van de switch houden via de WebFig of WinBox. In de handleiding zie ik niet dat er een management poort op zit. Alleen een USB om herstel software uit te voeren.
CRS310-8G+2S+IN - User manuals - MikroTik Documentation

PV 5.590 Wp Enphase, 2.700 Wp Growatt - Easee laadpaal - Itho Amber 95 WP


  • geenwindows
  • Registratie: November 2015
  • Niet online
Impossibl3 schreef op vrijdag 25 september 2026 @ 14:40:
[...]
Het liefste zou ik de switches en AP's voor management doeleinde op het 192.168.1.0/24 netwerk hebben hangen. Alleen weet ik dan niet hoe ik dat in de switch opzet zonder een "poort op te offeren". Met die Unifi plugin krijg ik dat voor elkaar?
[...]
Ah dit is top. Dan heb ik een SSID IoT en eentje voor Gasten. De sub VLAN's van IoT worden dan in de IoT SSID geregeld.
[...]
Ik wil inderdaad beheer van de switch houden via de WebFig of WinBox. In de handleiding zie ik niet dat er een management poort op zit. Alleen een USB om herstel software uit te voeren.
CRS310-8G+2S+IN - User manuals - MikroTik Documentation
ik had de CRS310-1G-5S-4S+IN voor me, die heeft wel een serial console port.
Unifi plugin krijg ik dat voor elkaar?
met een 3rd party repo: https://github.com/mimugmail/opn-repo
note, geen ervaring mee, wel lees ik dat bij grote OPNsense versie updates er soms wel eens wat fout kan gaan...
"poort op te offeren"
je bent hoogst uit één poort kwijt, de rest an de management gaat toch over de trunk port tussen de switches/AP's en OPNsense...

Fan van: Unraid, ProxMox, Pi-hole, PlexMediaServer, OPNsense. Meer een gluurder dan een reaguurder.


  • pimlie
  • Registratie: November 2000
  • Nu online
@3DDude Omdat je zegt dat je geen fan van Mikrotik bent, vergeet niet dat de meeste netwerk apparatuur op deze manier werkt (cpu met interconnects naar switch chips). De meeste fabrikanten gebruiken immers soortgelijke switch chips van dezelfde chip leveranciers als Mikrotik gebruikt.
En wat ik zelf juist prettig vind is that je geen moeite hoeft te doen bij Mikrotik om een block diagram te vinden, die publiceren ze gewoon standaard. Net b.v. even bij Unify gekeken en daar kan ik geen block diagram vinden voor de eerste de beste switch waar ik op kik. Hetzelfde bij Mikrotik en je hoeft allen even naar beneden te scrollen en ziet meteen het block diagram gelinkt.

Waar ik je wel in kan volgen als je zegt dat je geen fan van Mikrotik bent is het configureren van VLAN's. Dat heb ik ook nog nooit begrepen waarom dat zo verwarrend moet zijn, twee manieren om vlans te configuren (op switch chip en cpu) en geen duidelijke uniforme interface zoals je dat gewend bent bij andere fabrikanten Een van mijn grotere kritiekpunten inderdaad.

  • Boudewijn
  • Registratie: Februari 2004
  • Niet online

Boudewijn

omdat het kan

pimlie schreef op vrijdag 25 september 2026 @ 15:07:
@3DDude Omdat je zegt dat je geen fan van Mikrotik bent, vergeet niet dat de meeste netwerk apparatuur op deze manier werkt (cpu met interconnects naar switch chips). De meeste fabrikanten gebruiken immers soortgelijke switch chips van dezelfde chip leveranciers als Mikrotik gebruikt.
En wat ik zelf juist prettig vind is that je geen moeite hoeft te doen bij Mikrotik om een block diagram te vinden, die publiceren ze gewoon standaard. Net b.v. even bij Unify gekeken en daar kan ik geen block diagram vinden voor de eerste de beste switch waar ik op kik. Hetzelfde bij Mikrotik en je hoeft allen even naar beneden te scrollen en ziet meteen het block diagram gelinkt.

Waar ik je wel in kan volgen als je zegt dat je geen fan van Mikrotik bent is het configureren van VLAN's. Dat heb ik ook nog nooit begrepen waarom dat zo verwarrend moet zijn, twee manieren om vlans te configuren (op switch chip en cpu) en geen duidelijke uniforme interface zoals je dat gewend bent bij andere fabrikanten Een van mijn grotere kritiekpunten inderdaad.
Dat is wel echt een van de meest rare keuzes die ik bij MT heb gezien ja. Ik snap ook echt niet waarom ze dit zo gedaan hebben.


(in de oude series switches ging het nog weer anders |:( )

  • Impossibl3
  • Registratie: November 2012
  • Laatst online: 08:47
geenwindows schreef op vrijdag 25 september 2026 @ 15:06:
je bent hoogst uit één poort kwijt, de rest an de management gaat toch over de trunk port tussen de switches/AP's en OPNsense...
Ik kom er net achter dat de CRS326-24G-2S+IN wel een console port heeft dat maakt het management iets makkelijk als ik ook vanuit die poort de andere apparatuur kan managen. Ik vind het vooral zonde als ik een 2.5 Gbit poort moet verliezen voor het management. Die Gbit poort loopt wel los.

PV 5.590 Wp Enphase, 2.700 Wp Growatt - Easee laadpaal - Itho Amber 95 WP


  • 3DDude
  • Registratie: November 2005
  • Nu online

3DDude

I void warranty's

ik verwijder mezelf weer uit het topic :P moet niet zo klagen ;)

Mocht iemand al een alternatief voor The Dude hebben hoor ik het wel graag

[ Voor 144% gewijzigd door 3DDude op 25-09-2026 16:54 ]

Be nice, You Assholes :)


  • kaaas
  • Registratie: Oktober 2008
  • Laatst online: 03-10 20:51
@3DDude Kun je dat toelichten als ik naar de documentatie kijk lijkt er toch echt radius ondersteuning te zijn. https://manual.mikrotik.com/docs/authentication-authorization-accounting/radius

  • peterstr
  • Registratie: Oktober 2011
  • Laatst online: 03-10 20:55
3DDude schreef op vrijdag 25 september 2026 @ 15:34:
[...]


Ik mag toch geen fan zijn van mikrotik. Wij zeggen goedkoop is duurkoop. Het kost veel tijd merk ik op in verhouding met andere vendoren.
Het is niet voor enterprise in ieder geval.
Als iemand weet waarom in 6.x wel radius zat en 7.x geen radius zit.
ja op een vet onveilige manier (Radsec) dan krijg je het werkend.. het is alsof het is verdwenen.
Of mikrotik wel of niet geschikt is voor Enterprise omgevingen laat ik me niet overuit. Maar wat jij over Radius en met name Radsec beweerd zet ik toch echt mijn vraagtekens bij.
Radius is nog steeds aanwezig in mikrotikROS 7.x.x en zelfs opdezelfde plek als voorheen.

En wat radsec betreft:

RadSec is RADIUS verpakt in TLS. Gewone RADIUS over UDP versleutelt bijna niets. Alleen het wachtwoord wordt beschermd, en dat met het zwakke MD5-algoritme. RadSec lost dat beveiligingsgebrek van het RADIUS-protocol op. Het verkleint het risico op aanvallen op MD5 doordat de RADIUS-pakketten door een versleutelde TLS-tunnel gaan. Wie RadSec onveilig noemt, heeft het precies omgedraaid.

  • pimlie
  • Registratie: November 2000
  • Nu online
@3DDude Dat hoeft niet hoor, je mag best klagen want er valt echt wel wat terecht te klagen over Mikrotik.

Twijfels over of Mikrotik echt enterprise ready is zijn naar mijn idee niet zonder meer onterecht en zeker het bespreken waard ;)

  • geenwindows
  • Registratie: November 2015
  • Niet online
Impossibl3 schreef op vrijdag 25 september 2026 @ 15:27:
[...]


Ik kom er net achter dat de CRS326-24G-2S+IN wel een console port heeft dat maakt het management iets makkelijk als ik ook vanuit die poort de andere apparatuur kan managen. Ik vind het vooral zonde als ik een 2.5 Gbit poort moet verliezen voor het management. Die Gbit poort loopt wel los.
dat kan dus niet, het is enkel een seriele cosole voor het apparaat zelf, je kan er niet via naar je management lan gaan...

Fan van: Unraid, ProxMox, Pi-hole, PlexMediaServer, OPNsense. Meer een gluurder dan een reaguurder.


  • jeroen3
  • Registratie: Mei 2010
  • Laatst online: 12:45
pimlie schreef op vrijdag 25 september 2026 @ 15:07:
@3DDude Omdat je zegt dat je geen fan van Mikrotik bent, vergeet niet dat de meeste netwerk apparatuur op deze manier werkt (cpu met interconnects naar switch chips). De meeste fabrikanten gebruiken immers soortgelijke switch chips van dezelfde chip leveranciers als Mikrotik gebruikt.
En wat ik zelf juist prettig vind is that je geen moeite hoeft te doen bij Mikrotik om een block diagram te vinden, die publiceren ze gewoon standaard. Net b.v. even bij Unify gekeken en daar kan ik geen block diagram vinden voor de eerste de beste switch waar ik op kik. Hetzelfde bij Mikrotik en je hoeft allen even naar beneden te scrollen en ziet meteen het block diagram gelinkt.
Pas ook niet echt bij de Apple-ish aanpak van unifi. Maar letterlijk de Ubiquiti Flex 2.5G PoE geeft een waarschuwing dat hij twee switch chips bevat als je flow control aan zet.

  • babbelbox
  • Registratie: Maart 2003
  • Laatst online: 13:34
Maar waarom poorten opofferen voor management. Ik heb gewoon op elk device vlan25 ervoor, over de trunk met de rest van het verkeer.

  • sambaloedjek
  • Registratie: Juni 2015
  • Laatst online: 26-09 11:37
Ik gebruik hier een CRS309 als router.

Zaram XGSPON SFP+ 10Gbps als WAN met 2Gbps Odido abbo. Alles (VLAN-ed) op 1 bridge zoals het hoort. Met L3HW op alle poorten behalve WAN.

Voor de LAN poort heb ik een SFP+ DAC naar een switch met RX Flow control enabled; zodoende krijg ik de max 2G/2G throughput. Zonder flow control is de upload aanzienlijk lager. De switch heeft, naast 10G DAC naar de router, puur 2.5G connecties naar access points / switches. Geen 1Gbps connecties.

Gaat op zich super. Zeer snel internet en 0% CPU gebruik ook bij max speedtesten. Enkele ACLs gedefinieerd om bijv de kleine packets (DNS) gelijk op de CPU uit te voeren ipv switch chip.

Echter; continu pause frames en ook dropped packets op de LAN poort van de CRS. QOS hardware offload staat aan. De CRS-309 heeft zelf een keurige frame buffer van 2MB.

Weet iemand een methode hoe ik deze pauses en drops kan vermijden?

  • DR!5EQ
  • Registratie: November 2009
  • Niet online
De Mikrotik hAP Be3 Media is (misschien beperkt) leverbaar bij routershop/kommago. Gisteren kreeg ik na 2 maanden wachten de verzendbevestiging.

  • pimlie
  • Registratie: November 2000
  • Nu online
@DR!5EQ Bedankt, maar voor de prijs die zij vragen wacht ik nog wel even.

  • lolgast
  • Registratie: November 2006
  • Laatst online: 13:23
Zijn er hier mensen met ervaring met de Knot LTE4? Ik twijfel om die te gaan gebruiken als 4G backup voor thuis. Heb een RB4011 dus geen USB voor een 4G modem
Pagina: 1 ... 58 59 Laatste