


Eerst het probleem, dan de oplossing
- lolgast
- Registratie: November 2006
- Laatst online: 12:56

De switchchip in de CCR2004 (98PX1012) ondersteund uberhaupt geen hardware offloading, dus dan maakt 1 of 2 bridges ook weinig verschilBoudewijn schreef op woensdag 12 augustus 2026 @ 23:11:
[...]
Yup, nu trekt deze router het makkelijk, het is een CCR2004 die een 1gbit lijntje voor 2 thuis-users moet routeren. Ik heb zitten spelen met hoe makkelijk het was om meerdere upstreams te hebben (1 op eth1, 1 op een sfp) , vandaag de bridge. Ik zal het er eens uitgooien, dank voor de tip.
- gastje01
- Registratie: Oktober 2005
- Laatst online: 19-09 20:53

Heeft iemand hier een goede tip of er iets kant en klaar te koop is om een Mikrotik SXTSQ (ax) met een zuignap aan een raam (of in dit geval een caravan) te bevestigen?
Ik weet dat er voor Ubiquiti kant en klare beugels bestaan voor raam montage, maar het aanbod voor dit AP is schaars, of ik zoek verkeerd.
Het doel is om de antenne eenvoudig te kunnen richten en verplaatsen voor het beste signaal per locatie.
Ik weet dat er voor Ubiquiti kant en klare beugels bestaan voor raam montage, maar het aanbod voor dit AP is schaars, of ik zoek verkeerd.
Het doel is om de antenne eenvoudig te kunnen richten en verplaatsen voor het beste signaal per locatie.
- lolgast
- Registratie: November 2006
- Laatst online: 12:56
‘Even snel’ vind ik zoiets, om zelf of te laten printen. Wel PETG of misschien liever zelfs ABS gebruiken, kan met de huidige zomers toch warm wordengastje01 schreef op donderdag 13 augustus 2026 @ 21:59:
Heeft iemand hier een goede tip of er iets kant en klaar te koop is om een Mikrotik SXTSQ (ax) met een zuignap aan een raam (of in dit geval een caravan) te bevestigen?
Ik weet dat er voor Ubiquiti kant en klare beugels bestaan voor raam montage, maar het aanbod voor dit AP is schaars, of ik zoek verkeerd.
Het doel is om de antenne eenvoudig te kunnen richten en verplaatsen voor het beste signaal per locatie.
Moet je alleen iets van een paal bij je caravan makenhttps://makerworld.com/models/677749
- gastje01
- Registratie: Oktober 2005
- Laatst online: 19-09 20:53
Yes in combinatie met zoiets: https://www.amazon.nl/Gar...ntagebeugel/dp/B0H4L6PV16lolgast schreef op donderdag 13 augustus 2026 @ 22:10:
[...]
‘Even snel’ vind ik zoiets, om zelf of te laten printen. Wel PETG of misschien liever zelfs ABS gebruiken, kan met de huidige zomers toch warm worden
https://makerworld.com/models/677749
Had de hoop dat er iets kant-en-klaar was, maar een beetje hobby is ook wat waard

[ Voor 36% gewijzigd door gastje01 op 14-08-2026 11:36 ]
- ernstoud
- Registratie: Januari 2015
- Laatst online: 20-09 21:38


Tip: zo’n link kan veel korter: https://www.amazon.nl/Gar...ntagebeugel/dp/B0H4L6PV16gastje01 schreef op donderdag 13 augustus 2026 @ 22:37:
[...]
Yes in combinatie met zoiets: https://www.amazon.nl/Garsent-Vlaggenmasthouder-Vrachtwagen-Multipositie-Montagebeugel/dp/B0H4L6PV16/ref=asc_df_B0H4L6PV16?mcid=70083f42962034b8b1b05124430121f6&tag=nlshogostdde-21&linkCode=df0&hvadid=817872903495&hvpos=&hvnetw=g&hvrand=4971679364109419719&hvpone=&hvptwo=&hvqmt=&hvdev=c&hvdvcmdl=&hvlocint=&hvlocphy=9102707&hvtargid=pla-2495714316156&psc=1&hvocijid=4971679364109419719-B0H4L6PV16-&hvexpln=0&gad_source=1
Had de hoop dat er iets kant-en-klaar was, maar een beetje hobby is ook wat waard
De rest is allemaal referentie naar jouw browser, zoek gedrag etc.
- Mit-46
- Registratie: November 2010
- Laatst online: 20-09 19:02
RouterOS 7.24 update zag ik vandaag.
Weet niet hoe ik direct kan linken naar de changelog, maar deze vind je hier:
https://mikrotik.com/download/changelogs?channelFilter=stable
Weet niet hoe ik direct kan linken naar de changelog, maar deze vind je hier:
https://mikrotik.com/download/changelogs?channelFilter=stable
- Goof2000
- Registratie: Februari 2003
- Laatst online: 12:49
Misschien gewoon hier naar linken: download: RouterOS 7.24Mit-46 schreef op dinsdag 18 augustus 2026 @ 21:53:
RouterOS 7.24 update zag ik vandaag.
Weet niet hoe ik direct kan linken naar de changelog, maar deze vind je hier:
https://mikrotik.com/download/changelogs?channelFilter=stable
Daar staat de changelog 😁
- Mit-46
- Registratie: November 2010
- Laatst online: 20-09 19:02
Die had ik gemist.Goof2000 schreef op dinsdag 18 augustus 2026 @ 22:19:
[...]
Misschien gewoon hier naar linken: download: RouterOS 7.24
Daar staat de changelog 😁

- Mit-46
- Registratie: November 2010
- Laatst online: 20-09 19:02
Ik heb gister DoH ingesteld en kwam erachter dat Quad9 helaas nog niet werkt via DoH.
Voor nu heb ik Cloudfare maar ingesteld, maar heb liever een meer op privacy gerichte provider en liefst Europees alleen weer niet per se voorzien vanuit de EU. Ik heb niet zoveel eisen.
Iemand nog een suggestie voor een meer op privacy georiënteerde provider?
Voor nu heb ik Cloudfare maar ingesteld, maar heb liever een meer op privacy gerichte provider en liefst Europees alleen weer niet per se voorzien vanuit de EU. Ik heb niet zoveel eisen.
Iemand nog een suggestie voor een meer op privacy georiënteerde provider?
- lier
- Registratie: Januari 2004
- Laatst online: 12:13
Helaas niet, er is wel een oplossing met een dns proxy in een container:
https://forum.mikrotik.co...ve-to-routeros-doh/272448
Waarom wil je DoH gebruiken?
https://forum.mikrotik.co...ve-to-routeros-doh/272448
Waarom wil je DoH gebruiken?
[ Voor 46% gewijzigd door lier op 20-08-2026 10:28 ]
Eerst het probleem, dan de oplossing
Ik gebruik https://joindns4.eu/
Die werkt prima voor DoH op mikrotik.
Maar ik moet zeggen dat die dns proxy van adguard er ook interessant uit ziet en zeker meer opties bied. https://github.com/AdguardTeam/dnsproxy
Die werkt prima voor DoH op mikrotik.
Maar ik moet zeggen dat die dns proxy van adguard er ook interessant uit ziet en zeker meer opties bied. https://github.com/AdguardTeam/dnsproxy
[ Voor 49% gewijzigd door kaaas op 20-08-2026 11:43 ]
- EverLast2002
- Registratie: Maart 2013
- Laatst online: 13:05

https://quad9.net/news/blog/doh-with-quad9-dns-servers/Mit-46 schreef op donderdag 20 augustus 2026 @ 09:31:
Ik heb gister DoH ingesteld en kwam erachter dat Quad9 helaas nog niet werkt via DoH.
Voor nu heb ik Cloudfare maar ingesteld, maar heb liever een meer op privacy gerichte provider en liefst Europees alleen weer niet per se voorzien vanuit de EU. Ik heb niet zoveel eisen.
Iemand nog een suggestie voor een meer op privacy georiënteerde provider?
misschien snap ik je opmerking niet en wat je precies probeert te configureren....Quad9 en DoH, zie URL.
- mbovenka
- Registratie: Januari 2014
- Laatst online: 19-09 20:53
Misschien heeft hij, net als ik, geen ARM-gebaseerde router? HTTP/2 voor DoH werkt niet op MIPS & TILE, en zowel QUAD9 als DNS4EU gebruiken dat. Ik gebruik dus ook Cloudflare (ik heb een CCR1036).
- lier
- Registratie: Januari 2004
- Laatst online: 12:13
Geen last van time outs?kaaas schreef op donderdag 20 augustus 2026 @ 11:31:
Die werkt prima voor DoH op mikrotik.
Eerst het probleem, dan de oplossing
- Mit-46
- Registratie: November 2010
- Laatst online: 20-09 19:02
Ik heb een Fairphone 6 en die hebben een bug mbt IPv6 sinds ze Android 16 hebben uitgerold en inmiddels zit die bug ook in de /e/OS versie die ik gebruik.lier schreef op donderdag 20 augustus 2026 @ 10:24:
Helaas niet, er is wel een oplossing met een dns proxy in een container:
https://forum.mikrotik.co...ve-to-routeros-doh/272448
Waarom wil je DoH gebruiken?
https://forum.fairphone.com/t/dns-over-tls-ipv6-issues-apps-dont-load-data-over-wifi/130519/534
In plaats van work-arounds als IPv6 uitschakelen in de router of gewoon heel wifi uitschakelen op de telefoon wil ik het oplossen door DoH te configureren.
Dat lijkt te helpen, maar ik heb het pas gisteravond ingesteld dus moet het wat langer aankijken.
Ik gebruikte tot gister alleen Quad9 en liep dus tegen het probleem aan dat dit niet lijkt te werken met DoH ondanks dat Mikrotik http/2 heeft geïmplementeerd.
Dank voor de link!

Wat daar wordt aangegeven over de implementatie van http/2 die nog niet goed blijkt te zijn had ik wel gevonden en daarom had ik maar Cloudfare ingesteld. Dit ga ik eens bekijken/proberen.
[ Voor 3% gewijzigd door Mit-46 op 20-08-2026 19:09 ]
- Mit-46
- Registratie: November 2010
- Laatst online: 20-09 19:02
Ik had die gezien, maar ik vond die EU bemoeienis niet zo fijn. Mocht ik er niet uitkomen met proxy van adguard dan denk ik dat ik deze toch zal proberen.kaaas schreef op donderdag 20 augustus 2026 @ 11:31:
Ik gebruik https://joindns4.eu/
Die werkt prima voor DoH op mikrotik.
Maar ik moet zeggen dat die dns proxy van adguard er ook interessant uit ziet en zeker meer opties bied. https://github.com/AdguardTeam/dnsproxy
@lier niet dat ik ze merk en ik zie ook niets in de logs. Waar ik met quad9 continue ellende had.
- Mit-46
- Registratie: November 2010
- Laatst online: 20-09 19:02
Ik heb dat ook gevonden en geprobeerd, maar vervolgens verschijnen er allerlei foutmeldingen in het logboek. Na wat zoekwerk lijkt het dus dat de http/2 implementatie van Mikrotik (nog) niet goed is.EverLast2002 schreef op donderdag 20 augustus 2026 @ 16:23:
[...]
https://quad9.net/news/blog/doh-with-quad9-dns-servers/
misschien snap ik je opmerking niet en wat je precies probeert te configureren....Quad9 en DoH, zie URL.
Dank voor de info/het meedenken iedereen.
Kan toch weer wat proberen.
[ Voor 7% gewijzigd door Mit-46 op 20-08-2026 19:05 ]
@Mit-46 het is vooral een EU project om digitale soevereiniteit en privacy steunen niet om EU burgers in de gaten te houden. Wikipedia: DNS4EU
[ Voor 19% gewijzigd door kaaas op 20-08-2026 22:16 ]
- Mit-46
- Registratie: November 2010
- Laatst online: 20-09 19:02
Dat snap ik, maar ik heb liever een niet politiek gekleurde variant. Voor het idee.kaaas schreef op donderdag 20 augustus 2026 @ 22:13:
@Mit-46 het is vooral een EU project om digitale soevereiniteit en privacy steunen niet om EU burgers in de gaten te houden. Wikipedia: DNS4EU
Ik kan het helaas ook niet gebruiken, want ik ben er net achter dat mijn router een arm processor heeft en geen arm64.

Als ik het goed lees is http/2 alleen voor arm64 en x86 processoren. Ik heb een hAP ax S.
Cloudfare ondersteunt nog http voor doh is wat ik lees in hun documentatie. Ik gok dat die daarom wel werkt.
https://developers.cloudflare.com/1.1.1.1/encryption/dns-over-https/
Ik denk dat de container de enige optie is, maar heb dat net even bekeken en ik moet eerst de wereld van containers gaan leren. Heb enkel op een blauwe maandag docker bekeken dus dat wordt bijscholen de komende tijd
[ Voor 5% gewijzigd door Mit-46 op 20-08-2026 22:48 ]

Wat is er dan 'politiek gekleurd' aan? De EU bevat representatie voor alle politieke stromingen die er zijn (op wat extremen na wellicht) dus een DNS dienst is dan verder neutraal (niet links/rechts georiënteerd).Mit-46 schreef op donderdag 20 augustus 2026 @ 22:43:
[...]
Dat snap ik, maar ik heb liever een niet politiek gekleurde variant. Voor het idee.
Ik kan het helaas niet gebruiken, want ik ben er net achter dat mijn router een ARM processor heeft en geen ARM64.
Als ik het goed lees is http/2 alleen voor arm64 en x86 processoren. Ik heb een hAP ax S.
Cloudfare ondersteunt nog http voor doh is wat ik lees in hun documentatie. Ik gok dat die daarom wel werkt.
https://developers.cloudflare.com/1.1.1.1/encryption/dns-over-https/
Ik denk dat de container de enige optie is, maar heb dat net even bekeken en ik moet eerst de wereld van containers gaan leren. Heb enkel op een blauwe maandag docker bekeken dus dat wordt bijscholen de komende tijd
- Boudewijn
- Registratie: Februari 2004
- Niet online
omdat het kan

Kun je me uitleggen wat hier politiek aan is? Het enige politieke is dat ze vanuit strategisch oogpunt een alternatief voor VS-dienstverlening willen (en bigtech zit overigens ook duidelijk in de zaak bij de politiek in de VS...).Mit-46 schreef op donderdag 20 augustus 2026 @ 22:43:
[...]
Dat snap ik, maar ik heb liever een niet politiek gekleurde variant. Voor het idee.
Ik kan het helaas ook niet gebruiken, want ik ben er net achter dat mijn router een ARM processor heeft en geen ARM64.
Als ik het goed lees is http/2 alleen voor arm64 en x86 processoren. Ik heb een hAP ax S.
Cloudfare ondersteunt nog http voor doh is wat ik lees in hun documentatie. Ik gok dat die daarom wel werkt.
https://developers.cloudflare.com/1.1.1.1/encryption/dns-over-https/
Ik denk dat de container de enige optie is, maar heb dat net even bekeken en ik moet eerst de wereld van containers gaan leren. Heb enkel op een blauwe maandag docker bekeken dus dat wordt bijscholen de komende tijd
Als ik wikipedia mag geloven:
Wikipedia: DNS4EUThe DNS4EU consortium comprises cybersecurity companies, CERTs, and academic institutions from ten European Union countries. Whalebone, a Czech cybersecurity company specializing in DNS security for telecommunications and enterprises, leads the consortium. Other core members include CZ.NIC and CVUT from the Czech Republic, Time.lex from Belgium providing data protection legal expertise, deSEC from Germany contributing open-source DNS solutions, and cybersecurity organizations from Hungary (HUN-REN), Italy (ABILAB), Poland (NASK), and Romania (DNSC). Associated partners include F-Secure from Finland and CESNET from the Czech Republic, who provide consultation and threat intelligence sharing.[1]
Ik ben heel skeptisch over politieke invloed maar die zie ik hier ceht niet. Niet alles van de EU is eng
.
- Mit-46
- Registratie: November 2010
- Laatst online: 20-09 19:02
Maar daarmee geef je het toch al enigszins aan?Boudewijn schreef op donderdag 20 augustus 2026 @ 22:49:
[...]
Kun je me uitleggen wat hier politiek aan is? Het enige politieke is dat ze vanuit strategisch oogpunt een alternatief voor VS-dienstverlening willen (en bigtech zit overigens ook duidelijk in de zaak bij de politiek in de VS...).
Als ik wikipedia mag geloven:
[...]
Wikipedia: DNS4EU
Ik ben heel skeptisch over politieke invloed maar die zie ik hier ceht niet. Niet alles van de EU is eng
Beetje offtopic, maar heel de EU is/ bedrijft toch (onder andere) politiek?
We kiezen het Europees parlement die de EC aanstelt.
Mijn voorkeur gaat uit naar wat meer onafhankelijke non profit partijen zoals Quad9. Zonder politieke belangen, maar wel Europees om toch niet/minder afhankelijk te zijn van de VS.
Uiteindelijk dus hetzelfde resultaat alleen via een andere route.
[ Voor 4% gewijzigd door Mit-46 op 20-08-2026 23:00 ]
- Boudewijn
- Registratie: Februari 2004
- Niet online
omdat het kan
Het is gewoon een uitvoerende club (niet alles wat door de overheid betaald wordt is politiek, zie bijvoorbeeld Rijkswaterstaat of de plantsoenendienst), gerund door een consortium. Dat consortium list ik in de post hierboven, zit weinig politieks tussen. Quad9 lijkt me overigens ook prima op het eerste oog.Mit-46 schreef op donderdag 20 augustus 2026 @ 22:59:
[...]
Maar daarmee geef je het toch al enigszins aan?
Beetje offtopic, maar heel de EU is/ bedrijft toch (onder andere) politiek?
We kiezen het Europees parlement die de EC aanstelt.
Mijn voorkeur gaat uit naar wat meer onafhankelijke non profit partijen zoals Quad9. Zonder politieke belangen, maar wel Europees om toch niet/minder afhankelijk te zijn van de VS,.
Het is hier denk ik offtopic.
@Mit-46 ja met een arm cpu is de container je enige optie. Ik ben wel benieuwd naar je ervaring er mee.
- Mit-46
- Registratie: November 2010
- Laatst online: 20-09 19:02
Ik heb het vandaag niet aan de gang gezeten na bijna de hele middag het geprobeerd te hebben.kaaas schreef op vrijdag 21 augustus 2026 @ 08:16:
@Mit-46 ja met een arm cpu is de container je enige optie. Ik ben wel benieuwd naar je ervaring er mee.
Ben ook niet echt gemotiveerd om meer energie in zo'n work-around te stoppen. Was leuk geweest als het meteen had gewerkt.
Ik denk wel dat de documentatie m.b.t. containers best goed is (en ook de Youtube instructies van Mikrotik), maar het ontbreekt mij aan ervaring en kennis dus of ik nu wel of niet op het juiste pad zit is mij niet echt duidelijk.
Wellicht dat het met een ander apparaat wel allemaal vanzelfsprekend is. Als ik het zo lees op het internet heeft mijn router een arm v5 processor en daar is weer geen image voor op de docker website.
Op de github pagina van Adguard zie ik er wel 1, maar die heb ik geüpload naar de router en dan geeft die een foutmelding bij het installeren dus ik doe of iets verkeerd of die is ook niet voor mijn cpu.
Ik accepteer voor nu maar dat ik Cloudfare moet gebruiken, want DoH lost wel het probleem met mijn telefoon op.
Wanneer ze fatsoenlijke support voor http/2 hebben geïmplementeerd voor mijn cpu zal ik wel weer een poging wagen om het om te zetten naar Quad9.
@Mit-46 je zou nog een pihole container kunnen proberen als je weer moed en motivatie gevonden hebt.
https://kaidalov.com/posts/2025/10/containers-on-mikrotik/
https://kaidalov.com/posts/2025/10/containers-on-mikrotik/
[ Voor 38% gewijzigd door kaaas op 21-08-2026 19:45 ]
@kaaas Volgens mij hoeft dat niet meer zo ingewikkeld, er zijn nu Apps en daar staat pihole ook tussen.
- Mit-46
- Registratie: November 2010
- Laatst online: 20-09 19:02
Ik was het toevallig wel van plan, omdat de instructievideo van Mikrotik Pihole als voorbeeld gebruikt.
Toen ik dat aan het kijken was dacht ik wel dat ik nu toevallig een mooie manier had gevonden om ook Pihole te gaan gebruiken. Iets wat mij al langer boeit, maar ik nog nooit de moeite voor heb genomen om mij verder in te verdiepen.
YouTube: Docker containers on Mikrotik? Part 2: PiHole
Ik heb echter wel eens in het topic gekeken en als ik daar zo kijk dan denk ik dat Pihole wel iets is waar je ff voor moet gaan zitten. Iets voor in de toekomst.
Toen ik dat aan het kijken was dacht ik wel dat ik nu toevallig een mooie manier had gevonden om ook Pihole te gaan gebruiken. Iets wat mij al langer boeit, maar ik nog nooit de moeite voor heb genomen om mij verder in te verdiepen.
YouTube: Docker containers on Mikrotik? Part 2: PiHole
Ik heb echter wel eens in het topic gekeken en als ik daar zo kijk dan denk ik dat Pihole wel iets is waar je ff voor moet gaan zitten. Iets voor in de toekomst.
- Mit-46
- Registratie: November 2010
- Laatst online: 20-09 19:02
Ik heb de dnsproxy container toch aan de gang gekregen. Wel met een beetje een scheef gevoel, want het is geen officieel image welke ik heb gebruikt. Kreeg het idee om te "duckduckgo'en" naar een armv5 image en vond er 1.
Onofficieel, want Adguard beidt ze aan vanaf armv6 dus het is van een onbekend persoon wat niet helemaal prettig voelt. Ik zie echter niets bijzonders in de logs (ook niet in die van de container) dus geloof het wel.
Jammer genoeg werkt het niet goed met Quad9 (eigenlijk een enorme pain in the ass aan het worden dat Quad9, want er is altijd wat) en duurde weer ff voordat ik doorhad dat het aan Quad9 ligt en niet aan mij (of mijn installatie ).
Quad9 werkt wel, maar geeft in de logs van de container continu 2 foutmelding. Zowel via DoH als DoQ.
Desonanks werkt DNS wel gewoon via beide protocollen (te controleren in de verbindingen onder IP > Firewall > Connections), maar ik wil geen foutmeldingen.
Uiteindelijk gevonden dat meerdere mensen vergelijkbare problemen hebben met Quad9 i.c.m. die dnsproxy of Adguard.
Met Cloudfare of DNS4EU geen errors dus nu DNS4EU ingesteld. Ook Applied Privacy geprobeerd, maar dezelfde errors als Quad9.
Geklooi allemaal met die armv5 cpu.
Ik zie zojuist dat de hAP be3. Misschien in de donkere maanden eens kijken of die dan beter leverbaar is voor een iets gunstigere prijs als nu en dan eens upgraden naar een volwaardig Mikrotik apparaat.
Ondertussen wel ook onofficiele Pihole armv5 container images gevonden dus daar nog eens naar kijken.
Onofficieel, want Adguard beidt ze aan vanaf armv6 dus het is van een onbekend persoon wat niet helemaal prettig voelt. Ik zie echter niets bijzonders in de logs (ook niet in die van de container) dus geloof het wel.
Jammer genoeg werkt het niet goed met Quad9 (eigenlijk een enorme pain in the ass aan het worden dat Quad9, want er is altijd wat) en duurde weer ff voordat ik doorhad dat het aan Quad9 ligt en niet aan mij (of mijn installatie ).
Quad9 werkt wel, maar geeft in de logs van de container continu 2 foutmelding. Zowel via DoH als DoQ.
Desonanks werkt DNS wel gewoon via beide protocollen (te controleren in de verbindingen onder IP > Firewall > Connections), maar ik wil geen foutmeldingen.
Uiteindelijk gevonden dat meerdere mensen vergelijkbare problemen hebben met Quad9 i.c.m. die dnsproxy of Adguard.
Met Cloudfare of DNS4EU geen errors dus nu DNS4EU ingesteld. Ook Applied Privacy geprobeerd, maar dezelfde errors als Quad9.
Geklooi allemaal met die armv5 cpu.
Ik zie zojuist dat de hAP be3. Misschien in de donkere maanden eens kijken of die dan beter leverbaar is voor een iets gunstigere prijs als nu en dan eens upgraden naar een volwaardig Mikrotik apparaat.
Ondertussen wel ook onofficiele Pihole armv5 container images gevonden dus daar nog eens naar kijken.
[ Voor 22% gewijzigd door Mit-46 op 23-08-2026 17:04 ]
- Impossibl3
- Registratie: November 2012
- Laatst online: 12:49
Ik zit te kijken naar deze switch van Mikrotik (uitvoering: MikroTik CRS310-8G+2S+IN) nu lees ik in, ondertussen gadateerde reviews, dat de heatsink los laat. Weten jullie of dit al gefixt is? Ik ben namelijk op zoek naar een switch voor Wifi 7 AP's en daarmee 2,5 Gbit of hoger aan doorvoersnelheid.
De uitvoering: MikroTik Cloud Router Switch 312-4C+8XG-RM (CRS312-4C+8XG-RM) vindt ik iets te kostbaar voor 2 a 3 AP's. Een alternatief is via een SFP model deze te gaan gebruiken uitvoering: MikroTik CRS304-4XG-IN
Ik hoor graag van jullie. Een ander alternatief mag ook (zelfs van een ander merk) ik ben al mijn unmanged switchen aan het vervangen voor manged switchen.
De uitvoering: MikroTik Cloud Router Switch 312-4C+8XG-RM (CRS312-4C+8XG-RM) vindt ik iets te kostbaar voor 2 a 3 AP's. Een alternatief is via een SFP model deze te gaan gebruiken uitvoering: MikroTik CRS304-4XG-IN
Ik hoor graag van jullie. Een ander alternatief mag ook (zelfs van een ander merk) ik ben al mijn unmanged switchen aan het vervangen voor manged switchen.
PV 5.590 Wp Enphase, 2.700 Wp Growatt - Easee laadpaal - Itho Amber 95 WP
- Mit-46
- Registratie: November 2010
- Laatst online: 20-09 19:02
Morgen gaat mijn nieuwe internetabonnement in, maar het bleek vandaag al geactiveerd, want ik heb een nieuw IP adres. Ik blijf binnen het KPN netwerk dus heb niets hoeven wijzigen in RouterOS.
Heb morgen een verplichte belafspraak met de monteur om het internet te activeren. Wordt denk ik een kort gesprek
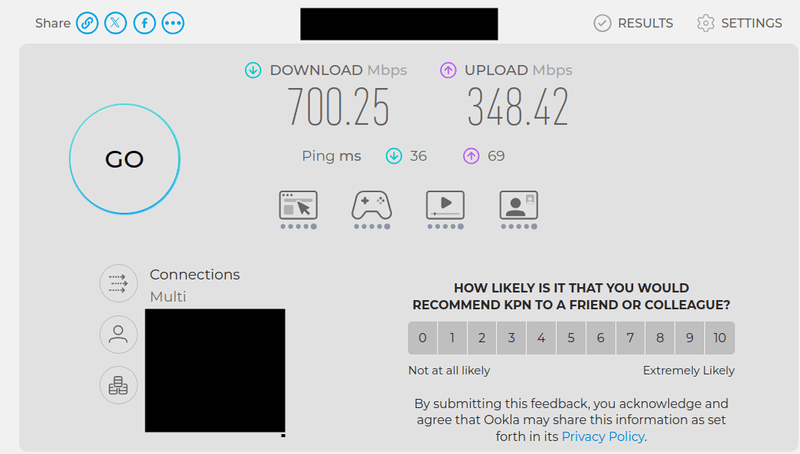
Anyway, ik dacht laat ik een speedtest doen. Zowel mijn download als uploadsnelheden zijn stabiel. Via ethernet zijn down en upload 900+ Mbps en dus normaal (1Gbps verbinding).
Via wifi is het ook stabiel en is mijn downloadsnelheid juist verrassend hoog, maar mijn upload komt niet hoger dan 350 Mbps. De verbinding is wel stabiel, want elke test heeft vergelijkbare resultaten.
Heb het via een Linux Mint laptop en W11 laptop getest en hoewel er tussen beide laptop verschil zit in de downloadsnelheid (nieuwere W11 laptop gek genoeg structureel langzamer) zit dat er niet bij de uploadsnelheid.
Bij beide gaat die max tot rond de 350 Mbps. Beide laptops hebben een wifi 6e netwerkkaart.
Heb wat Gegoogled, maar ben niets tegengekomen wat helpt. Heb gekeken naar queues voor de eth1 interface en ze allemaal geprobeerd, maar ze geven allemaal hetzelfde resultaat.
WPA3 PSK is bij zowel 2.4Ghz als 5Ghz ingeschakeld en verder heb ik niet echt een richting waarin ik kan zoeken.
De cpu gaat bij het downloaden via wifi naar max 94%, maar bij het uploaden blijft die rond de 60% volgens Winbox. Alsof het beperkt wordt door iets bij het uploaden aangezien er nog ruimte is.
Via ethernet blijft deze rond de 55% in beide gevallen.
**edit:
Met WPA3 uitgeschakeld haal ik 370 mbps. Iets meer, maar nog steeds ongeveer 300 Mbps te weinig.
Iemand suggesties?
Het betreft een hAP ax S.
Heb morgen een verplichte belafspraak met de monteur om het internet te activeren. Wordt denk ik een kort gesprek
Anyway, ik dacht laat ik een speedtest doen. Zowel mijn download als uploadsnelheden zijn stabiel. Via ethernet zijn down en upload 900+ Mbps en dus normaal (1Gbps verbinding).
Via wifi is het ook stabiel en is mijn downloadsnelheid juist verrassend hoog, maar mijn upload komt niet hoger dan 350 Mbps. De verbinding is wel stabiel, want elke test heeft vergelijkbare resultaten.
Heb het via een Linux Mint laptop en W11 laptop getest en hoewel er tussen beide laptop verschil zit in de downloadsnelheid (nieuwere W11 laptop gek genoeg structureel langzamer) zit dat er niet bij de uploadsnelheid.
Bij beide gaat die max tot rond de 350 Mbps. Beide laptops hebben een wifi 6e netwerkkaart.
Heb wat Gegoogled, maar ben niets tegengekomen wat helpt. Heb gekeken naar queues voor de eth1 interface en ze allemaal geprobeerd, maar ze geven allemaal hetzelfde resultaat.
WPA3 PSK is bij zowel 2.4Ghz als 5Ghz ingeschakeld en verder heb ik niet echt een richting waarin ik kan zoeken.
De cpu gaat bij het downloaden via wifi naar max 94%, maar bij het uploaden blijft die rond de 60% volgens Winbox. Alsof het beperkt wordt door iets bij het uploaden aangezien er nog ruimte is.
Via ethernet blijft deze rond de 55% in beide gevallen.
**edit:
Met WPA3 uitgeschakeld haal ik 370 mbps. Iets meer, maar nog steeds ongeveer 300 Mbps te weinig.
Iemand suggesties?
Het betreft een hAP ax S.

[ Voor 11% gewijzigd door Mit-46 op 31-08-2026 20:20 ]
- lier
- Registratie: Januari 2004
- Laatst online: 12:13
Met welke data rates is de cliënt verbonden, @Mit-46?
Kan je een keer testen met iperf (naar een cliënt die bedraad aangesloten is of online)?
Welke RouterOS versie en firmware versie gebruik je?
Kan je je wifi settings delen?
Kan je een keer testen met iperf (naar een cliënt die bedraad aangesloten is of online)?
Welke RouterOS versie en firmware versie gebruik je?
Kan je je wifi settings delen?
code:
1
| /interface wifi export |
[ Voor 3% gewijzigd door lier op 01-09-2026 11:30 ]
Eerst het probleem, dan de oplossing
- Mit-46
- Registratie: November 2010
- Laatst online: 20-09 19:02
900+ up and down dus goed.kaaas schreef op dinsdag 1 september 2026 @ 07:30:
Wat zijn de resultaten met een kabel?
- Mit-46
- Registratie: November 2010
- Laatst online: 20-09 19:02
set [ find default-name=wifi1 ] channel.band=2ghz-ax .skip-dfs-channels=disabled .width=20/40mhz-Ce comment=Wifi2ghz configuration.country=Netherlands .installation=indoor .mode=ap .ssid=***** disabled=no mtu=1500 name=Wifi2ghz security.authentication-types=wpa2-psk .eap-methods=tls steering.neighbor-group=dynamic-*****-de52f445lier schreef op dinsdag 1 september 2026 @ 08:17:
Met welke data rates is de cliënt verbonden, @Mit-46?
Kan je een keer testen met iperf (naar een cliënt die bedraad aangesloten is of online)?
Welke RouterOS versie en firmware versie gebruik je?
Kan je je wifi settings delen?code:
set [ find default-name=wifi2 ] channel.band=5ghz-ax .skip-dfs-channels=disabled .width=20/40/80/160mhz comment=Wifi5ghz configuration.country=Netherlands .installation=indoor .mode=ap .ssid=***** disabled=no name=Wifi5ghz security.authentication-types=wpa2-psk .eap-methods=tls steering.neighbor-group=dynamic-*****-de52f445
/interface wifi cap
set discovery-interfaces=Wifi2ghz,Wifi5ghz
/interface wifi capsman
set interfaces=Wifi2ghz,Wifi5ghz
Wat data rates precies zijn is mij niet helemaal duidelijk.
Staat dat vermeld in bovenstaande export? Beschrijft channel-band of channel=width dat?
iperf moet je schijnbaar installeren. Ik zal vanavond eens kijken hoe dat werkt.
- Commendatore
- Registratie: Februari 2006
- Niet online
Zie ik nu goed dat op 2,4 GHz de kanaalbreedte op maximaal 40 MHz staat en op 5 GHz op 160 MHz? Dat is vaak vragen om problemen.
- lier
- Registratie: Januari 2004
- Laatst online: 12:13
In Winbox zie je met welke snelheid een cliënt verbonden is (in een beetje cliënt staat dat ook). Verder kan de signaalsterkte ook interessant zijn. Tot slot, welk kanaal wordt gebruikt en hoe druk is het in de buurt?
Waar komt deze setting vandaan?
Waar komt deze setting vandaan?
code:
Tot slot, eens met @Commendatore voor wat betreft de bandwidth.
1
| .eap-methods=tls |
Eerst het probleem, dan de oplossing
- Kraz
- Registratie: November 2003
- Laatst online: 19-09 19:48
Saving the world

Als redelijke leek op dat gebied; Kun je uitleggen waarom dat vragen om problemen is?Commendatore schreef op dinsdag 1 september 2026 @ 16:41:
Zie ik nu goed dat op 2,4 GHz de kanaalbreedte op maximaal 40 MHz staat en op 5 GHz op 160 MHz? Dat is vaak vragen om problemen.
Op de 2,4GHz heb je geen overlap op de kanalen 1, 6 en 11, mits de kanaalbreedte 20MHz is.Kraz schreef op donderdag 3 september 2026 @ 08:53:
[...]
Als redelijke leek op dat gebied; Kun je uitleggen waarom dat vragen om problemen is?
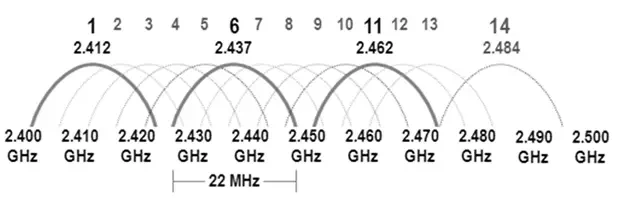
Als je de kanaalbreedte op 40MHz zet heb je altijd overlap. Omdat ze niet op hetzelfde kanaal zitten (bijvoorbeeld, je zit op 1, maar dan heb je ook overlap met 6) kunnen ze niet communiceren wat zorgt voor packet errors (tegelijk gaan zenden etc). Op hetzelfde kanaal kunnen ze het onderling afstemmen.
Hey, ik heb een board-name: wAP ac model: RBwAPG-5HacD2HnD
Kreeg een melding dat er een kritische firmware update nodig was..
Dus van naar V6.49.21 gegaan en dan naar V7.23.4. Er verder niet opgelet, maar ik was al mijn ifi interfaces kwijt . Wat gezocht en blijkbaar werkt V7 anders.... Nu ik had wel een backup file genomen....
Ik zou nu terug willen naar v6.x.x. maar dat wil hij niet doen. Zit dus een beetje vast. Netinstall zou kunnen, maar ik heb geen pc met ethernet port, enkel een macAir.
In V7 heb ik wil de wifi-qcom-ac installed en dan kreeg ik Wifi1 en Wifi2 .. maar een restore van de backup bracht niet al mijn oude wifi's terug en had ook wat virtuele..
Iemand een idee hoe ik dit best aanpak?
Edited : ik heb de wifi-qcom-ac uninstalled , dan de V6 geupload en V7 in packages gemarkeerd als downgrade en zit terug op V6 met een restore van de config file .Yeeeu
Maar hoe kan ik nu bv toch naar V7 gaan, en met behoud van heel mijn config? Ik merkte bv ook na upgrade dat mijn internet connectie gone was....
Kreeg een melding dat er een kritische firmware update nodig was..
Dus van naar V6.49.21 gegaan en dan naar V7.23.4. Er verder niet opgelet, maar ik was al mijn ifi interfaces kwijt . Wat gezocht en blijkbaar werkt V7 anders.... Nu ik had wel een backup file genomen....
Ik zou nu terug willen naar v6.x.x. maar dat wil hij niet doen. Zit dus een beetje vast. Netinstall zou kunnen, maar ik heb geen pc met ethernet port, enkel een macAir.
In V7 heb ik wil de wifi-qcom-ac installed en dan kreeg ik Wifi1 en Wifi2 .. maar een restore van de backup bracht niet al mijn oude wifi's terug en had ook wat virtuele..
Iemand een idee hoe ik dit best aanpak?
Edited : ik heb de wifi-qcom-ac uninstalled , dan de V6 geupload en V7 in packages gemarkeerd als downgrade en zit terug op V6 met een restore van de config file .Yeeeu
Maar hoe kan ik nu bv toch naar V7 gaan, en met behoud van heel mijn config? Ik merkte bv ook na upgrade dat mijn internet connectie gone was....
[ Voor 18% gewijzigd door rolelael op 03-09-2026 21:35 ]
- Boudewijn
- Registratie: Februari 2004
- Niet online
omdat het kan
Als je eendoet, kun je zien wat de oudste versie is die jouw device ondersteunt (dit is vaak de versie waarmee hij uit de fabriek komt).
Metzou je volgens mij gewoon moeten kunnen downgraden. Nu heb ik het zelf nog nooit gedaan en heb ik ook geen ervaring met ROS6. Wat gebeurt er als je dit probeert?
/system/resource/print
Met
/system/package/downgrade
[ Voor 4% gewijzigd door Boudewijn op 03-09-2026 21:34 ]
- tagican
- Registratie: December 2012
- Laatst online: 20-09 23:27

Voor degenen die het gemist hebben, er is inderdaad een security update voor RouterOS: download: RouterOS 7.24.2 . Hoewel het ongebruikelijk is dat ze dit zo melden, is het wel des Mikrotiks om niet de details te melden. Desondanks: updaten is waarschijnlijk de beste actie.
- WoLFjuh
- Registratie: September 2002
- Laatst online: 19-09 16:31
Zojuist heb ik het volgende (moest ff de frustratie van mij afschrijven) als een commentaar gezet op de software update tracker. Waarschijnlijk lezen hier meer Mikrotik fanatiekelingen dan die post, dus ook hier: ter discussie.
Ik ben een groot fan van MikroTik en RouterOS. Ik gebruik het voor mijn eigen infrastructuur en implementeer het bij klanten. Waar ik mij echter zorgen over maak, is de transparantie rond beveiligingsupdates. Gebruikers moeten kunnen inschatten wat de impact van een kwetsbaarheid of update is en tijdig tegenmaatregelen kunnen nemen.
Ja, we hebben te maken met een stortvloed aan kwetsbaarheden die met behulp van AI worden gevonden en waarvan de kwaliteit van de meldingen soms laag is. Een voorbeeld daarvan is een vermeende kwetsbaarheid die in feite neerkomt op de mogelijkheid om een brute-forceaanval op de authenticatie uit te voeren.
MikroTik RouterOS is een beetje alsof je een motor koopt die je zelf in je auto moet bouwen: als je hem verkeerd aansluit of buiten zijn specificaties gebruikt, kunnen er brokken van komen. Maar dit is anders.
In changelogs worden soms wel kwetsbaarheden vermeld, maar zonder verdere details. De pagina waarop MikroTik over kwetsbaarheden zou moeten communiceren, is sinds 2025 niet meer bijgewerkt. Gezien de hoeveelheid opensourcesoftware die in een product als RouterOS wordt gebruikt, is het vrijwel onmogelijk dat er niet meer kwetsbaarheden zijn gevonden en verholpen.
Dan lijkt het er toch op dat de Europese richtlijnen en verordeningen waaraan dit soort bedrijven moet voldoen, zoals de Cyber Resilience Act waarvan de meldplicht volgende week ingaat, mogelijk niet zo zorgvuldig zijn geïmplementeerd. Alleen een patch uitbrengen en verder zwijgen over de achterliggende kwetsbaarheid is niet meer van deze tijd.
Hoe verknocht ik ook ben aan de software en de oplossingen die ik ermee kan maken, dit product komt op het stapeltje van leveranciers waarbij ik mij moet afvragen of het nog wel verstandig is om ze te gebruiken (non-EU, big-tech met perverse verdienmodellen, etc). Niet dat de alternatieven helaas zo veel beter zijn: Ubiquiti heeft ook geen geweldig track-record voor veiligheidsincidenten, maar communiceren wel steeds beter.
[/rant]
Ik ben een groot fan van MikroTik en RouterOS. Ik gebruik het voor mijn eigen infrastructuur en implementeer het bij klanten. Waar ik mij echter zorgen over maak, is de transparantie rond beveiligingsupdates. Gebruikers moeten kunnen inschatten wat de impact van een kwetsbaarheid of update is en tijdig tegenmaatregelen kunnen nemen.
Ja, we hebben te maken met een stortvloed aan kwetsbaarheden die met behulp van AI worden gevonden en waarvan de kwaliteit van de meldingen soms laag is. Een voorbeeld daarvan is een vermeende kwetsbaarheid die in feite neerkomt op de mogelijkheid om een brute-forceaanval op de authenticatie uit te voeren.
MikroTik RouterOS is een beetje alsof je een motor koopt die je zelf in je auto moet bouwen: als je hem verkeerd aansluit of buiten zijn specificaties gebruikt, kunnen er brokken van komen. Maar dit is anders.
In changelogs worden soms wel kwetsbaarheden vermeld, maar zonder verdere details. De pagina waarop MikroTik over kwetsbaarheden zou moeten communiceren, is sinds 2025 niet meer bijgewerkt. Gezien de hoeveelheid opensourcesoftware die in een product als RouterOS wordt gebruikt, is het vrijwel onmogelijk dat er niet meer kwetsbaarheden zijn gevonden en verholpen.
Dan lijkt het er toch op dat de Europese richtlijnen en verordeningen waaraan dit soort bedrijven moet voldoen, zoals de Cyber Resilience Act waarvan de meldplicht volgende week ingaat, mogelijk niet zo zorgvuldig zijn geïmplementeerd. Alleen een patch uitbrengen en verder zwijgen over de achterliggende kwetsbaarheid is niet meer van deze tijd.
Hoe verknocht ik ook ben aan de software en de oplossingen die ik ermee kan maken, dit product komt op het stapeltje van leveranciers waarbij ik mij moet afvragen of het nog wel verstandig is om ze te gebruiken (non-EU, big-tech met perverse verdienmodellen, etc). Niet dat de alternatieven helaas zo veel beter zijn: Ubiquiti heeft ook geen geweldig track-record voor veiligheidsincidenten, maar communiceren wel steeds beter.
[/rant]
- lolgast
- Registratie: November 2006
- Laatst online: 12:56
Gebaseerd op de changelog doe ik de voorzichtige aanname dat er een vulnerability in de SSH implementatie zit/zat
ssh - refactor SSH internal processes and improved system stability;
Gezien die default uit staat en ze aangeven dat standaard configuraties zich geen zorgen hoeven te maken. Daar komt bij dat op het Mikrotik forum door een medewerker het volgende wordt geroepen
ssh - refactor SSH internal processes and improved system stability;
Gezien die default uit staat en ze aangeven dat standaard configuraties zich geen zorgen hoeven te maken. Daar komt bij dat op het Mikrotik forum door een medewerker het volgende wordt geroepen
You don't have to assume, it is hinted at in the original post, but yes. Protect your management ports.
- djmuggs
- Registratie: Juni 2000
- Niet online
I have great jeans

Tjah je kan een /rant houden over een producent die in europa produceert en mooie en voor de meeste best wel complexe oplossingen aanbied.
Met complexe oplossingen bedoel ik de hoeveelheid mogelijkheden die de Mikrotik software biedt.
Verder zou je je weinig druk hoeven te maken over security als je de standaard config adviezen van mikrotik zelf volgt, dan is dreiging van buitenaf zeer beperkt.
Dus als je zorgvuldig te werk gaat ben je niet zomaar kwetsbaar.
Verder snap ik ook wel dat bedrijven intussen terughoudend worden over welke kwetsbaarheden hun producten hebben ivm trage upgrade processen bij veel van hun klanten.
Met complexe oplossingen bedoel ik de hoeveelheid mogelijkheden die de Mikrotik software biedt.
Verder zou je je weinig druk hoeven te maken over security als je de standaard config adviezen van mikrotik zelf volgt, dan is dreiging van buitenaf zeer beperkt.
Dus als je zorgvuldig te werk gaat ben je niet zomaar kwetsbaar.
Verder snap ik ook wel dat bedrijven intussen terughoudend worden over welke kwetsbaarheden hun producten hebben ivm trage upgrade processen bij veel van hun klanten.
ICE ICE Baby
- canonball
- Registratie: Juli 2004
- Laatst online: 12:44
In de changelog van 7.24.2 staat ook " To give time to update your systems, we are not currently publishing detailed information.". Er wordt dus expliciet gemeld, dat ze het nú nog niet doen.
Dat is bij security updates niet ongebruikelijk: eerst gelegenheid om te updaten, voor de details beschikbaar maken, evt onder embargo. Dat zorgt er voor dat evt exploits langer kunnen duren, geen garantie maar als je het exacte probleem post, is een exploit gemakelijker.
Voor bedrijven kan het lang duren voordat het overal uitgerold is, bv eerst in test en dan plannen voor productie.
Dat is bij security updates niet ongebruikelijk: eerst gelegenheid om te updaten, voor de details beschikbaar maken, evt onder embargo. Dat zorgt er voor dat evt exploits langer kunnen duren, geen garantie maar als je het exacte probleem post, is een exploit gemakelijker.
Voor bedrijven kan het lang duren voordat het overal uitgerold is, bv eerst in test en dan plannen voor productie.

Volgens https://mikrotik.social/@mikrotik/117207247853297656
We can currently only say that if your device has no open administration ports to untrusted networks, you are not at risk at the moment, but we still suggest to upgrade eventually.
- ZwarteIJsvogel
- Registratie: Juni 2008
- Laatst online: 11:40
Zuid-Limburg

Ik had vanochtend 7.23.4 (long-term) geïnstalleerd op mijn RB5009 en dat sloopte DHCPv6 over PPPoE. Ik zag DHCPv6 packets heen en weer gaan, maar de DHCPv6 client bleef steken in 'Searching...'. Ik ben nu dus weer terug bij 7.21.5 (tweede partitie).
MikroTik noemt het een ongeluk (https://forum.mikrotik.co...erm-is-released/272801/49). Een fix zal denk ik niet lang op zich laten wachten.
MikroTik noemt het een ongeluk (https://forum.mikrotik.co...erm-is-released/272801/49). Een fix zal denk ik niet lang op zich laten wachten.
- lolgast
- Registratie: November 2006
- Laatst online: 12:56
Hmm ok. Ik heb hier op mijn RB4011 geen last van zo te zien, blok is gewoon toegewezen vanuit mijn ISP over PPPoEZwarteIJsvogel schreef op vrijdag 4 september 2026 @ 10:03:
Ik had vanochtend 7.23.4 (long-term) geïnstalleerd op mijn RB5009 en dat sloopte DHCPv6 over PPPoE. Ik zag DHCPv6 packets heen en weer gaan, maar de DHCPv6 client bleef steken in 'Searching...'. Ik ben nu dus weer terug bij 7.21.5 (tweede partitie).
MikroTik noemt het een ongeluk (https://forum.mikrotik.co...erm-is-released/272801/49). Een fix zal denk ik niet lang op zich laten wachten.
Edit:
Beter lezen, ik gebruik niet LTSR maar gewone release, 7.24.2
[ Voor 6% gewijzigd door lolgast op 04-09-2026 10:18 ]
- ZwarteIJsvogel
- Registratie: Juni 2008
- Laatst online: 11:40
Zuid-Limburg
De bug schijnt inderdaad exclusief in 7.23.4 te zitten. Ik zou 7.24.2 als workaround kunnen gebruiken, maar ik heb geen adminpoorten van buiten open staan (daar schijnt het security issue te zitten).lolgast schreef op vrijdag 4 september 2026 @ 10:06:
[...]
Hmm ok. Ik heb hier op mijn RB4011 geen last van zo te zien, blok is gewoon toegewezen vanuit mijn ISP over PPPoE
Edit:
Beter lezen, ik gebruik niet LTRS maar gewone release, 7.24.2
Juist in een long-term release zou dit niet mogen gebeuren. QA is bij MikroTik helaas nog steeds een zorgenkindje.
- The Executer
- Registratie: Juli 2005
- Laatst online: 12:45
Lekker belangrijk!

Heb je toevallig hyper-V geïnstalleerd staan? Afgelopen week op het werk ook weer issues op mijn laptop met upload (in mijn geval maar 3MB/s ongeacht bestemming, SMB, internet etc). Gelukkig wist ik wat de oplossing is, en dat is Large Send Offload uitschakelen op de betreffende NIC.Mit-46 schreef op maandag 31 augustus 2026 @ 19:56:
Morgen gaat mijn nieuwe internetabonnement in, maar het bleek vandaag al geactiveerd, want ik heb een nieuw IP adres. Ik blijf binnen het KPN netwerk dus heb niets hoeven wijzigen in RouterOS.
Heb morgen een verplichte belafspraak met de monteur om het internet te activeren. Wordt denk ik een kort gesprek
Anyway, ik dacht laat ik een speedtest doen. Zowel mijn download als uploadsnelheden zijn stabiel. Via ethernet zijn down en upload 900+ Mbps en dus normaal (1Gbps verbinding).
Via wifi is het ook stabiel en is mijn downloadsnelheid juist verrassend hoog, maar mijn upload komt niet hoger dan 350 Mbps. De verbinding is wel stabiel, want elke test heeft vergelijkbare resultaten.
Heb het via een Linux Mint laptop en W11 laptop getest en hoewel er tussen beide laptop verschil zit in de downloadsnelheid (nieuwere W11 laptop gek genoeg structureel langzamer) zit dat er niet bij de uploadsnelheid.
Bij beide gaat die max tot rond de 350 Mbps. Beide laptops hebben een wifi 6e netwerkkaart.
Heb wat Gegoogled, maar ben niets tegengekomen wat helpt. Heb gekeken naar queues voor de eth1 interface en ze allemaal geprobeerd, maar ze geven allemaal hetzelfde resultaat.
WPA3 PSK is bij zowel 2.4Ghz als 5Ghz ingeschakeld en verder heb ik niet echt een richting waarin ik kan zoeken.
De cpu gaat bij het downloaden via wifi naar max 94%, maar bij het uploaden blijft die rond de 60% volgens Winbox. Alsof het beperkt wordt door iets bij het uploaden aangezien er nog ruimte is.
Via ethernet blijft deze rond de 55% in beide gevallen.
**edit:
Met WPA3 uitgeschakeld haal ik 370 mbps. Iets meer, maar nog steeds ongeveer 300 Mbps te weinig.
Iemand suggesties?
Het betreft een hAP ax S.
[Afbeelding]
"We don't make mistakes; we just have happy accidents" - Bob Ross
- Boudewijn
- Registratie: Februari 2004
- Niet online
omdat het kan
Die processen worden wel versneld als je er minimaal een CVSS score bij zet, of een kans/schade matrix zoals het ncsc doet. Dat is nog steeds wat anders dan gewoon exploitcode dumpen.djmuggs schreef op vrijdag 4 september 2026 @ 08:36:
Tjah je kan een /rant houden over een producent die in europa produceert en mooie en voor de meeste best wel complexe oplossingen aanbied.
Met complexe oplossingen bedoel ik de hoeveelheid mogelijkheden die de Mikrotik software biedt.
Verder zou je je weinig druk hoeven te maken over security als je de standaard config adviezen van mikrotik zelf volgt, dan is dreiging van buitenaf zeer beperkt.
Dus als je zorgvuldig te werk gaat ben je niet zomaar kwetsbaar.
Verder snap ik ook wel dat bedrijven intussen terughoudend worden over welke kwetsbaarheden hun producten hebben ivm trage upgrade processen bij veel van hun klanten.
Bij een product als Linux (zowel de kernel als distro's) gebeurt dit wel en allerlei bedrijven vinden dat toch prima om te gebruiken. Ik zou meer transparantie ook waarderen, juist omdat ik niet altijd per se de bleeding edge versie van RoS installeer (ivm bugjes).
- lier
- Registratie: Januari 2004
- Laatst online: 12:13
Uiteindelijk is het een risico afweging om ook een LTS te patchen en daarvoor een hogere versie te pakken. Niets doen zou mij meer zorgen baren.ZwarteIJsvogel schreef op vrijdag 4 september 2026 @ 10:13:
Juist in een long-term release zou dit niet mogen gebeuren. QA is bij MikroTik helaas nog steeds een zorgenkindje.
Mikrotik heeft nu ook tekst en uitleg gegeven:
https://forum.mikrotik.co...nt-security-update/272851
[ Voor 13% gewijzigd door lier op 04-09-2026 12:09 ]
Eerst het probleem, dan de oplossing
Naar aanleiding van de kritieke update gisteren toch maar snel de SXTsq 5 ax access points geüpdatet naar 7.24.2 (van 7.23.x), ik wacht normaal ook eventjes i.v.m. bugs. Ik wil namelijk niet dat de tunnel omvalt.
Ik had al gezien dat in 7.24 nieuwe Qualcomm WiFi drivers zaten, en dat heeft wel wat gedaan.
Hieronder een (Uptime Kuma) grafiek met op de y-as de signaalsterkte in dBm van één SXTsq 5 ax naar de andere, bij de rode lijn liep de update:

Ik had al gezien dat in 7.24 nieuwe Qualcomm WiFi drivers zaten, en dat heeft wel wat gedaan
.Hieronder een (Uptime Kuma) grafiek met op de y-as de signaalsterkte in dBm van één SXTsq 5 ax naar de andere, bij de rode lijn liep de update:

- tagican
- Registratie: December 2012
- Laatst online: 20-09 23:27
Wat ik uit het forumtopic van Mikrotik haal, zijn suggesties van een gebruiker die aangeeft dat de kwetsbaarheid zit in het ongeautoriseerd kunnen toevoegen van een nieuwe gebruiker. Dit is niet bevestigd, maar als dit het geval is dan is het wel een serieus lek. Dat gezegd hebbende, blijkbaar is dat dan alleen mogelijk via een managementpoort, het is altijd best-practise om je managementpoorten niet open te hebben vanaf het internet.
Om te kijken of je router gehackt is, kun je dit na het updaten verifiëren met (bron):
/system device-mode print
Mocht bij "flagged" een yes staan, dan dien je je configuratie te verifiëren. Mocht er 'no' staan, dan ben je veilig
Om te kijken of je router gehackt is, kun je dit na het updaten verifiëren met (bron):
/system device-mode print
Mocht bij "flagged" een yes staan, dan dien je je configuratie te verifiëren. Mocht er 'no' staan, dan ben je veilig
[ Voor 4% gewijzigd door tagican op 04-09-2026 13:12 ]
- ZwarteIJsvogel
- Registratie: Juni 2008
- Laatst online: 11:40
Zuid-Limburg
Niets doen is uiteraard geen optie. Niet voor MikroTik en ook niet voor mij. Vraag is of je een image overhaast moet vrijgeven of dat je even de tijd neemt om te kijken of je wat hebt verkloot. Dat hoeft geen weken en zelfs geen dagen te duren. Door dit 'ongelukje' van MikroTik ben ik vanochtend een paar uur bezig geweest tot ik ontdekte het probleem niet werd veroorzaakt door mijn configuratie. En ik was blijkens reacties op het forum niet de enige.lier schreef op vrijdag 4 september 2026 @ 12:07:
[...]
Uiteindelijk is het een risico afweging om ook een LTS te patchen en daarvoor een hogere versie te pakken. Niets doen zou mij meer zorgen baren.
Long-term is bij MikroTik overigens misleidend. Long-term releases zijn just kort levende branches. Het is niet zo dat 7.23.4 gelijk is aan 7.21.5 (de vorige long-term) plus de in de release notes van 7.23.4 genoemde wijzigingen. Die zijn namelijk t.o.v. 7.23.3, wat een stable release was. Alles wat in voorgaande 7.22.x en 7.23.x releases zat, zit dus ook in 7.23.4. Eigenlijk zou MikroTik een label als mature moeten gebruiken i.p.v. long-term.
- ZwarteIJsvogel
- Registratie: Juni 2008
- Laatst online: 11:40
Zuid-Limburg
En die is er nu. Ik kan weer aan de slagZwarteIJsvogel schreef op vrijdag 4 september 2026 @ 10:03:
Een fix zal denk ik niet lang op zich laten wachten.
Edit: en DHCPv6 werkt weer.
[ Voor 9% gewijzigd door ZwarteIJsvogel op 04-09-2026 14:23 ]
- Boudewijn
- Registratie: Februari 2004
- Niet online
omdat het kan
Er is net een mail geweest dat 7.24.2 toch wel urgent is. Of een van de andere updates van de laatste dagen:
Fix is included in:
7.25 beta 3
7.24.2
7.23.4
6.49.21
[ Voor 26% gewijzigd door Boudewijn op 05-09-2026 01:29 ]
- MrMarcie
- Registratie: Oktober 2006
- Laatst online: 20-09 02:03
CFMoto 450MT

Ik heb zo'n MikroTik hAP ax3 omdat ik eigen router wilde voor mijn KPN/ODIDO internet en me wat meer wilde verdiepen in de materie maar kom niet echt verder. Heb wel een goede setup voor KPN & ODIDO dus switch elk jaar en heb verder geen klagen over snelheid en stabiliteit. Hopelijk in de winter weer eens meer tijd om me verder te verdiepen.
Alleen de Wifi lijkt nog wel veel slechter dan in het begin. Verbinding op mijn telefoon valt regelmatig weg als ik iets verder zit in andere kamer. Is daar nog iets aan te doen of doe ik iets verkeerd. Want het is echt matig.
Alleen de Wifi lijkt nog wel veel slechter dan in het begin. Verbinding op mijn telefoon valt regelmatig weg als ik iets verder zit in andere kamer. Is daar nog iets aan te doen of doe ik iets verkeerd. Want het is echt matig.
Mijn trip | Van Nederland naar Japan op mijn CFMoto 450MT
@MrMarcie lastig zeggen wat het probleem is. Maar je zou eens kunnen kijken op welke band je zit als de verbinding weg valt.
- lier
- Registratie: Januari 2004
- Laatst online: 12:13
Welk RouterOS en firmware versie draai je, @MrMarcie ?
Om iets zinnigs te kunnen zeggen, zou je de output van /interface wifi export hier kunnen posten?
Om iets zinnigs te kunnen zeggen, zou je de output van /interface wifi export hier kunnen posten?
Eerst het probleem, dan de oplossing
- MrMarcie
- Registratie: Oktober 2006
- Laatst online: 20-09 02:03
CFMoto 450MT
Ik zit altijd op de laatste versie.lier schreef op zaterdag 5 september 2026 @ 15:12:
Welk RouterOS en firmware versie draai je, @MrMarcie ?
Om iets zinnigs te kunnen zeggen, zou je de output van /interface wifi export hier kunnen posten?
/interface wifi export
# 2026-09-05 18:41:07 by RouterOS 7.24.2
# software id = xxxxxxxx
#

# model = C53UiG+5HPaxD2HPaxD
# serial number = xxxxx

/interface wifi
set [ find default-name=wifi1 ] channel.band=5ghz-ax .skip-dfs-channels=10min-cac .width=20/40/80mhz configuration.country=Netherlands .mode=ap .ssid="xxxx" disabled=no \
    name="xxxx 5G" security.authentication-types=wpa2-psk,wpa3-psk
set [ find default-name=wifi2 ] channel.band=2ghz-ax .secondary-frequency=disabled,disabled .skip-dfs-channels=10min-cac .width=20/40mhz configuration.country=Netherlands .mode=\
    ap .ssid=cccc disabled=no name="cccc 2.4G" security.authentication-types=wpa2-psk,wpa3-psk
add channel.band=2ghz-ax .skip-dfs-channels=10min-cac .width=20/40mhz configuration.country=Netherlands .mode=ap .ssid=aaaa disabled=no mac-address=1A:FD:74:FF:2A:F5 \
    master-interface="cccc 2.4G" name="aaaa 2.4 IOTGast" security.authentication-types=wpa2-psk,wpa3-psk
add channel.band=5ghz-ax .skip-dfs-channels=10min-cac .width=20/40/80mhz configuration.country=Netherlands .mode=ap .ssid=aaaa disabled=no mac-address=1A:FD:74:FF:2A:F4 \
master-interface="xxxx 5G" name="aaaa 5 IOTgast" security.authentication-types=wpa2-psk,wpa3-psk Ik zie nu dat ik via 2.4G verbonden ben met mijn telefoon. Dat was al tijden zo schijnbaar. Nu connected met 5G en die 2.4G uit telefoon gegooid. Kijken hoe dat verder gaat. Ik zit NIET op mijn gasten netwerk anders kan ik niet bij bepaalde zaken namelijk. Kan zijn dat er iets was in verleden waarom ik voor 2.4G gekozen had maar dat staat me nu niet meer bij. Even kijken hoe het nu gaat. Maar tips over instellingen zijn zeer welkom.
[EDIT2]
Gezet op 5G maar dan valt de verbinding nog sneller weg. Als ik mijn telefoon, na herstart, naast de Mikrotek houd is dit het resultaat. Ik heb een 1G glasvezel verbinding.

Via Youfone heb ik sneller resultaat (DL) 203/98

[ Voor 21% gewijzigd door MrMarcie op 05-09-2026 19:12 ]
Mijn trip | Van Nederland naar Japan op mijn CFMoto 450MT
- Boudewijn
- Registratie: Februari 2004
- Niet online
omdat het kan
Heb je ook al een een survey gedaan om te kijken wat er aan andere banden is?
Ik zou daarna ook overwegen om het frequentiebereik per band terug te schroeven naar 20MHz, ik meen (!) dat je met 40MHz altijd interferentie heb met andere banden. Is lang geleden voor me dus neem het niet voor absolute waarheid aan.
Ik zou daarna ook overwegen om het frequentiebereik per band terug te schroeven naar 20MHz, ik meen (!) dat je met 40MHz altijd interferentie heb met andere banden. Is lang geleden voor me dus neem het niet voor absolute waarheid aan.
Je 2.4 ghz zal altijd beter bereik hebben dan je 5ghz om hier voor te compenseren kun je je 2.4 ghz op 17db zetten dan zitten ze ongeveer op de zelfde sterkte en de kans een stuk groter dat je telefoon 5ghz kiest. Tenzij er muren tussen zitten want dan blijft er weinig over van je 5ghz signaal.. Nadeel is natuurlijk wel dat als je op lastige plekken zit je dan misschien helemaal geen bereik meer hebt.
@MrMarcie Ik zou ook de survey doen en dan de frequenties vast zetten. Op 2.4 GHz kanaal 1, 6 of 11 met 20 MHz bandbreedte is normaliter het beste. Voor 5 GHz zou je kunnen kijken of 40 MHz beter werkt. Bij elke halvering van de bandbreedte neemt de signaalsterkte toe met 3 dB. Dus van 80 MHz naar 20 MHz scheelt 6 dB (maar je levert in op maximale snelheid) en geeft dus iets extra bereik. Als het kan zou ik de DFS kanalen vermijden.
Ook zou ik WPA3 eens uitschakelen om te kijken of het daar misschien door komt, daar zit wellicht iets in dat niet lekker werkt met je apparaat.
Bij “registration” op de MikroTik zou je eens kunnen kijken hoe sterk het signaal is. Vervolgens kun je dit correleren aan een MCS level, die staat hier: https://mikrotik.com/product/hap_ax3#product_specification kijk onder “wireless specification”.
De theoretische maximale bandbreedte kun je vervolgens checken met de MCS tabel: https://mcsindex.com/. Jouw router kan maximaal 2 spatial streams aan.
Dus als jouw telefoon een signaalsterkte heeft van -72 dBm op 5 GHz met 80 MHz bandbreedte, dan zit je dus op MCS 7. Stel dat je apparaat 2 spatial streams aan kan, dan volgt uit de tabel een theoretische snelheid tussen 612,5 en 720,6 Mbps, afhankelijk van je guard interval. Als je daar de helft van kun halen zit je al redelijk goed, maximaal kom je een keer tot 70% of zo.
Tenslotte nog een vraag: laat de WiFi indicator zien dat het signaal slecht is, of klapt de WiFi eruit ondanks een sterk signaal?
Ook zou ik WPA3 eens uitschakelen om te kijken of het daar misschien door komt, daar zit wellicht iets in dat niet lekker werkt met je apparaat.
Bij “registration” op de MikroTik zou je eens kunnen kijken hoe sterk het signaal is. Vervolgens kun je dit correleren aan een MCS level, die staat hier: https://mikrotik.com/product/hap_ax3#product_specification kijk onder “wireless specification”.
De theoretische maximale bandbreedte kun je vervolgens checken met de MCS tabel: https://mcsindex.com/. Jouw router kan maximaal 2 spatial streams aan.
Dus als jouw telefoon een signaalsterkte heeft van -72 dBm op 5 GHz met 80 MHz bandbreedte, dan zit je dus op MCS 7. Stel dat je apparaat 2 spatial streams aan kan, dan volgt uit de tabel een theoretische snelheid tussen 612,5 en 720,6 Mbps, afhankelijk van je guard interval. Als je daar de helft van kun halen zit je al redelijk goed, maximaal kom je een keer tot 70% of zo.
Tenslotte nog een vraag: laat de WiFi indicator zien dat het signaal slecht is, of klapt de WiFi eruit ondanks een sterk signaal?
- MrMarcie
- Registratie: Oktober 2006
- Laatst online: 20-09 02:03
CFMoto 450MT
Dank je voor je uitleg. Ik ga ermee aan de slag maar alleen je verhaal al geeft aan dat ik hier echt geen kaas van heb gegeten. Maar we gaan de uitdaging aan.TF0 schreef op zondag 6 september 2026 @ 09:17:
Tenslotte nog een vraag: laat de WiFi indicator zien dat het signaal slecht is, of klapt de WiFi eruit ondanks een sterk signaal?
Maar naast de router heb ik ook niet verwachte snelheid, bij lange na niet, dus misschien dat dat iets aangeeft.
Mijn telefoon geeft aan dat signaal zwak is en is dan ook disconnected kamer(s) verder. Dus hij ziet de Wifi wel maar verbind niet.
[ Voor 11% gewijzigd door MrMarcie op 06-09-2026 11:41 ]
Mijn trip | Van Nederland naar Japan op mijn CFMoto 450MT
Ja, dat je er naast geen bereik hebt zou op het eerste oog drie dingen kunnen betekenen:MrMarcie schreef op zondag 6 september 2026 @ 11:40:
[...]
Dank je voor je uitleg. Ik ga ermee aan de slag maar alleen je verhaal al geeft aan dat ik hier echt geen kaas van heb gegeten. Maar we gaan de uitdaging aan.
Maar naast de router heb ik ook niet verwachte snelheid, bij lange na niet, dus misschien dat dat iets aangeeft.
Mijn telefoon geeft aan dat signaal zwak is en is dan ook disconnected kamer(s) verder. Dus hij ziet de Wifi wel maar verbind niet.
- heel veel interferentie van andere zenders —> survey (wifi/wifi scan in Webfig of met bijv. INSSIDER op je laptop)
- de MikroTik zendt héél zacht uit: of je hebt de versterking niet goed staan, of je hebt de verkeerde regio of je zit in een hele specifieke band te zenden die erg beperkt isof je hebt een hardwarematig probleem. Kijk eens wat je land is, wat je maximale uitzendkracht is en waar je gain op staat. Kijk eens bij wifi/radios en klik dan de radio aan, helemaal onderaan staat wat je maximaal mag uitzenden: Current Max Reg Power. Daar verwacht je iets van 30 dBm of zoiets. Je kunt ook even kijken wat je Min. Antenna Gain is, die staat wat hoger. Dat zou 5,5 moeten zijn voor jouw router. Ook via wifi/wifi en klik dan op de wifi in de lijst, daar staat onder het kopje status tx power. Daar zou iets van 20+ moeten staan verwacht ik. De tx power plus antenna gain mogen samen maximal Current Max Antenna Gain zijn. Qua potentiële hardware problemen: zitten de antennes er wel goed op? Zien de connectoren er nog goed uit? Niets verbogen? Geen corrosie? Antennes staan ‘goed’? Normaliter zet je de antennes recht omhoog, eventueel met een kleine hoek naar buiten.
- je telefoon/laptop antenne of antenneversterker is (deels) kapot of gaat niet goed om met WPA3. Vandaar de suggestie om (tijdelijk) naar WPA2 te gaan. Andere netwerken zijn sterker dan de MikroTik?
- MrMarcie
- Registratie: Oktober 2006
- Laatst online: 20-09 02:03
CFMoto 450MT
Dank je. Ga ik aankomende week mee aan de slag. 2.4 staat nu op 20Mhz. Nu verbind mijn telefoon constant maar switched niet naar 5G. Ook niet als ik naast de router sta.TF0 schreef op zondag 6 september 2026 @ 14:06:
[...]
Ja, dat je er naast geen bereik hebt zou op het eerste oog drie dingen kunnen betekenen:
- heel veel interferentie van andere zenders —> survey (wifi/wifi scan in Webfig of met bijv. INSSIDER op je laptop)
- de MikroTik zendt héél zacht uit: of je hebt de versterking niet goed staan, of je hebt de verkeerde regio of je zit in een hele specifieke band te zenden die erg beperkt isof je hebt een hardwarematig probleem. Kijk eens wat je land is, wat je maximale uitzendkracht is en waar je gain op staat. Kijk eens bij wifi/radios en klik dan de radio aan, helemaal onderaan staat wat je maximaal mag uitzenden: Current Max Reg Power. Daar verwacht je iets van 30 dBm of zoiets. Je kunt ook even kijken wat je Min. Antenna Gain is, die staat wat hoger. Dat zou 5,5 moeten zijn voor jouw router. Ook via wifi/wifi en klik dan op de wifi in de lijst, daar staat onder het kopje status tx power. Daar zou iets van 20+ moeten staan verwacht ik. De tx power plus antenna gain mogen samen maximal Current Max Antenna Gain zijn. Qua potentiële hardware problemen: zitten de antennes er wel goed op? Zien de connectoren er nog goed uit? Niets verbogen? Geen corrosie? Antennes staan ‘goed’? Normaliter zet je de antennes recht omhoog, eventueel met een kleine hoek naar buiten.
- je telefoon/laptop antenne of antenneversterker is (deels) kapot of gaat niet goed om met WPA3. Vandaar de suggestie om (tijdelijk) naar WPA2 te gaan. Andere netwerken zijn sterker dan de MikroTik?
Mijn trip | Van Nederland naar Japan op mijn CFMoto 450MT
Bedoel je met 5G het mobiele netwerk van Youfone? Of de 5 GHz WiFi? Als de telefoon niet verbindt met Youfone maar wel continue met WiFi is toch juist goed?MrMarcie schreef op zondag 6 september 2026 @ 14:20:
[...]
Dank je. Ga ik aankomende week mee aan de slag. 2.4 staat nu op 20Mhz. Nu verbind mijn telefoon constant maar switched niet naar 5G. Ook niet als ik naast de router sta.
5 GHz signalen zijn over het algemeen zwakker, vooral als ze door muren moeten (kortere golflengte). Als je dus richting je huis loopt zal je telefoon dus altijd eerder je 2,4 GHz WiFi vinden en daarmee verbinden. Dan is de vraag wanneer hij over zal schakelen naar 5 GHz (hint: niet vaak, want 2,4 GHz zal zo goed als altijd sterker zijn dan het 5 GHz signaal). Ik heb zelf daarom meerdere (UniFi) access points en verbindt mijn telefoon alleen met 5 GHz. Als ik de telefoon zowel met 2,4 GHz als 5 GHz WiFi automatisch laat verbinden weet ik nooit wat ik heb. Ikzelf vind dat mega irritant en heb er dus extra APs tegen aan gegooid. Sowieso zit je met 1 ‘WiFi punt’ met de beperking dat je router misschien wel heel hard kan zenden, maar je apparaten waarschijnlijk niet. Dus dan zie je je WiFi netwerk wel, maar komt het signaal van je telefoon simpel weg niet over.
Succes!
Als je je 2.4ghz niet omlaag schroeft in vermogen zal je telefoon altijd voor 2.4ghz kiezen boven 5ghz.
- WargamingPlayer
- Registratie: Mei 2025
- Nu online
Is een fijne Switch. Heb hem zelf ook. Draait hier nu 5 jaar en heb de fan vervangen door een Noctua. Die is stiller en koelt beter.Impossibl3 schreef op woensdag 26 augustus 2026 @ 22:16:
Ik zit te kijken naar deze switch van Mikrotik (uitvoering: MikroTik CRS310-8G+2S+IN) nu lees ik in, ondertussen gadateerde reviews, dat de heatsink los laat. Weten jullie of dit al gefixt is? Ik ben namelijk op zoek naar een switch voor Wifi 7 AP's en daarmee 2,5 Gbit of hoger aan doorvoersnelheid.
Wanneer je de SFP+ gaat gebruiken in combinatie met RJ45 10Gbps zorg ervoor dat de Switch in een goed ventilerende ruimte staat en er voldoende airflow is. Zeker wanneer je er 2 in hebt zitten dan wordt het allemaal wel heel heet.
Ik draai er zelf DHCP en DNS op (met static entries) en meerdere VLAN’s.
De processor is te zwak om laag 3 routering te doen.
☀️ 8 x 430wp op zuid | ☀️ Huawei SUN2000-3KTL-L1 | 🔋 2 x Marstek Venus-E (V2 en V3) | 📱 Home Assistant | 🚗 Kia EV6-LR 2024 |🔌 Delta 8/8
- mbovenka
- Registratie: Januari 2014
- Laatst online: 19-09 20:53
De CPU wel, maar de switch chip kan L3 offload, mits je genoeg hebt aan lokale interVLAN routing; NAT offload kan hij niet.
- MrMarcie
- Registratie: Oktober 2006
- Laatst online: 20-09 02:03
CFMoto 450MT
Nu ik weer thuis ben lijkt het wel iets beter te gaan. Ik heb geen maximale snelheid nodig en doe meeste bedraad. Maar wel fijn als mijn mobiel Wifi gebruikt zodat ik data van Youfone niet verbruik. Schakelt nu tussen de 2.4Ghz en 5Ghz. Dus nu lijkt het beter te gaan maar misschien omdat het later op de avond is en de 'buren' minder internetten? Ik weet het niet maar kijk het even aan. Ga later nog wel eens aan de slag met eerdere post van je. Ook omdat ik er iets meer van wil weten en gewoon wil dat het werkt zoals ik wil. Die MikroTik ga ik verder niet vervangen want verder super apparaat en zeer stabiel.TF0 schreef op zondag 6 september 2026 @ 15:17:
[...]
Bedoel je met 5G het mobiele netwerk van Youfone? Of de 5 GHz WiFi? Als de telefoon niet verbindt met Youfone maar wel continue met WiFi is toch juist goed?
5 GHz signalen zijn over het algemeen zwakker, vooral als ze door muren moeten (kortere golflengte). Als je dus richting je huis loopt zal je telefoon dus altijd eerder je 2,4 GHz WiFi vinden en daarmee verbinden. Dan is de vraag wanneer hij over zal schakelen naar 5 GHz (hint: niet vaak, want 2,4 GHz zal zo goed als altijd sterker zijn dan het 5 GHz signaal). Ik heb zelf daarom meerdere (UniFi) access points en verbindt mijn telefoon alleen met 5 GHz. Als ik de telefoon zowel met 2,4 GHz als 5 GHz WiFi automatisch laat verbinden weet ik nooit wat ik heb. Ikzelf vind dat mega irritant en heb er dus extra APs tegen aan gegooid. Sowieso zit je met 1 ‘WiFi punt’ met de beperking dat je router misschien wel heel hard kan zenden, maar je apparaten waarschijnlijk niet. Dus dan zie je je WiFi netwerk wel, maar komt het signaal van je telefoon simpel weg niet over.
Succes!
Mijn trip | Van Nederland naar Japan op mijn CFMoto 450MT
Hoi allen hier. Ik heb nieuw in dit topic maar dacht mij maar eens te melden. Ik heb m'n thuisnetwerk net een upgrade gegeven en heb nu een hAP be³ Media als centrale router met CAPsMAN, een hAP ax S als accespoint/remote switch en een wAP ax als accespoint. Mijn netwerk is opgedeeld in 3 VLANs (MAIN, IOT, GUEST) met Odido Internet (ONT aangesloten op ether1 van de hAP be³ Media. Ik gebruik Wireguard VPN voor remote toegang. Op dit moment (en passend bij Odido internet) is mijn netwerk IPv4 only. Mijn kennis van (thuis)netwerken is redelijk maar zonder chatGPT had dit netwerk niet bestaan. Die hAP be³ Media had ik trouwens besteld bij shop.officelan.pt maar hij is daar nu niet meer op voorraad....
Panasonic J 7kW WP, boiler & HeishaMon, 6022 Wp PV, Enphase+MT GW, SOLAX SK-SU3000E 13kWh BESS, ITHO Qualityflow WTW, Elvi Smart Charging+ laadpunt, IONIQ5 84kWh PE MY26, gasloos '23
- WargamingPlayer
- Registratie: Mei 2025
- Nu online
Offloading werkt, maar niet met firewall aanmbovenka schreef op zondag 6 september 2026 @ 20:51:
De CPU wel, maar de switch chip kan L3 offload, mits je genoeg hebt aan lokale interVLAN routing; NAT offload kan hij niet.

☀️ 8 x 430wp op zuid | ☀️ Huawei SUN2000-3KTL-L1 | 🔋 2 x Marstek Venus-E (V2 en V3) | 📱 Home Assistant | 🚗 Kia EV6-LR 2024 |🔌 Delta 8/8
- Impossibl3
- Registratie: November 2012
- Laatst online: 12:49
Heb de switch gekocht. Snap wel de update met de Noctua fan als die niet in een dichte kast staat. De SFP+ module is verbonden met een DAC kabel naar mijn nieuwe router (Lenovo M720Q met een Intel X710 kaart en OPNsense). Zodra alles goed ingeregeld is gaat het netwerk over naar dit systeem.WargamingPlayer schreef op zondag 6 september 2026 @ 20:31:
[...]
Is een fijne Switch. Heb hem zelf ook. Draait hier nu 5 jaar en heb de fan vervangen door een Noctua. Die is stiller en koelt beter.
Wanneer je de SFP+ gaat gebruiken in combinatie met RJ45 10Gbps zorg ervoor dat de Switch in een goed ventilerende ruimte staat en er voldoende airflow is. Zeker wanneer je er 2 in hebt zitten dan wordt het allemaal wel heel heet.
Ik draai er zelf DHCP en DNS op (met static entries) en meerdere VLAN’s.
De processor is te zwak om laag 3 routering te doen.
PV 5.590 Wp Enphase, 2.700 Wp Growatt - Easee laadpaal - Itho Amber 95 WP
- Theone098
- Registratie: Februari 2015
- Laatst online: 12:57

Ik heb ook de Noctua mod gedaan. Ik heb een glas en RJ45 SFP+ modules in de CRS310 en heb op de RJ45 SFP+ nog een Noctua gelegd en met een splitter kabel aangesloten. Dat helpt zeker om de temps van de RJ45 SFP+ te temperen.WargamingPlayer schreef op zondag 6 september 2026 @ 20:31:
[...]
Is een fijne Switch. Heb hem zelf ook. Draait hier nu 5 jaar en heb de fan vervangen door een Noctua. Die is stiller en koelt beter.
Wanneer je de SFP+ gaat gebruiken in combinatie met RJ45 10Gbps zorg ervoor dat de Switch in een goed ventilerende ruimte staat en er voldoende airflow is. Zeker wanneer je er 2 in hebt zitten dan wordt het allemaal wel heel heet.
- Impossibl3
- Registratie: November 2012
- Laatst online: 12:49
De 2de Noctua heb je aangesloten op de zelfde pin van de fan die er nu in zit?Theone098 schreef op maandag 7 september 2026 @ 10:23:
[...]
Ik heb ook de Noctua mod gedaan. Ik heb een glas en RJ45 SFP+ modules in de CRS310 en heb op de RJ45 SFP+ nog een Noctua gelegd en met een splitter kabel aangesloten. Dat helpt zeker om de temps van de RJ45 SFP+ te temperen.
Ik vind de locatie van die connector wel echt suf gekozen kon die niet even 3 cm naar links of rechts ipv er recht voor....
PV 5.590 Wp Enphase, 2.700 Wp Growatt - Easee laadpaal - Itho Amber 95 WP
- Theone098
- Registratie: Februari 2015
- Laatst online: 12:57
Ja, die plek is erg suf. Daar zit nu een splitter kabel in en die stuurt de 2 fans aan.Impossibl3 schreef op maandag 7 september 2026 @ 12:44:
[...]
De 2de Noctua heb je aangesloten op de zelfde pin van de fan die er nu in zit?
Ik vind de locatie van die connector wel echt suf gekozen kon die niet even 3 cm naar links of rechts ipv er recht voor....
- Neophyte808
- Registratie: Februari 2008
- Laatst online: 17-09 16:36
sudoworstelaar

Ik probeer een Mikrotik hAP ac2 in te stellen als access point achter een bestaande router, maar de handleiding begint met "sluit de ethernetkabel van de isp aan op de eth1 en alle andere bedrade apparaten op poort 2 t/m 5", ter vervanging van de bestaande router dus. Het valt me op dat er geen SSID uitgezonden wordt en dat ik ook niet kan verbinden via 192.168.88.1 met een PC geconfigureerd in 192.168.88.x via een ethernetkabel. Moet ik echt eerst met de ISP verbinden zoals in de handleiding staat voordat ik een PC met die hAP ac2 kan verbinden? Want na uitgebreid testen van alle 4 de reset modi kan ik er nog niet naartoe verbinden met de browser of via ssh.
Voor zover ik weet, kun je elke mikrotik router benaderen via het MAC-adres. Dus pc - ethernet kabel - willekeurige poort op router. Met WinBox op pc zie je de router dan verschijnen.Neophyte808 schreef op woensdag 16 september 2026 @ 19:04:
Ik probeer een Mikrotik hAP ac2 in te stellen als access point achter een bestaande router, maar de handleiding begint met "sluit de ethernetkabel van de isp aan op de eth1 en alle andere bedrade apparaten op poort 2 t/m 5", ter vervanging van de bestaande router dus. Het valt me op dat er geen SSID uitgezonden wordt en dat ik ook niet kan verbinden via 192.168.88.1 met een PC geconfigureerd in 192.168.88.x via een ethernetkabel. Moet ik echt eerst met de ISP verbinden zoals in de handleiding staat voordat ik een PC met die hAP ac2 kan verbinden? Want na uitgebreid testen van alle 4 de reset modi kan ik er nog niet naartoe verbinden met de browser of via ssh.
Panasonic J 7kW WP, boiler & HeishaMon, 6022 Wp PV, Enphase+MT GW, SOLAX SK-SU3000E 13kWh BESS, ITHO Qualityflow WTW, Elvi Smart Charging+ laadpunt, IONIQ5 84kWh PE MY26, gasloos '23
Als er een firewall is ingesteld staat deze default op poort 1. Ik zou een kabel in een van de andere poorten steken en kijken of je er dan wel bij kunt
- Boudewijn
- Registratie: Februari 2004
- Niet online
omdat het kan
Moet MACserver wel aan staan, en je het niet op je firewall blokkeren.blb4 schreef op woensdag 16 september 2026 @ 19:18:
[...]
Voor zover ik weet, kun je elke mikrotik router benaderen via het MAC-adres. Dus pc - ethernet kabel - willekeurige poort op router. Met WinBox op pc zie je de router dan verschijnen.
op de wan poort ( meestal dus poort 1) staat neighbour discovery (terecht) default uit. Dan gaat verbinden via een mac adres niet werken. Gebruik in geval van twijfel nooit poort 1.
- Boudewijn
- Registratie: Februari 2004
- Niet online
omdat het kan
Tenzij je een complete configuratie-reset doet, dan is ook die instelling weg.
Ik reset eigenlijk alle hardware die ik binnenkrijg eerst naar een schone config (op dat moment hangt dat apparaat niet direct aan het internet).
Ik reset eigenlijk alle hardware die ik binnenkrijg eerst naar een schone config (op dat moment hangt dat apparaat niet direct aan het internet).
- lolgast
- Registratie: November 2006
- Laatst online: 12:56
Tip voor iedereen die een Mikrotik verkoopt, doe dat ook even en log dan in na de resetBoudewijn schreef op woensdag 16 september 2026 @ 20:29:
Tenzij je een complete configuratie-reset doet, dan is ook die instelling weg.
Ik reset eigenlijk alle hardware die ik binnenkrijg eerst naar een schone config (op dat moment hangt dat apparaat niet direct aan het internet).
lolgast in "[MikroTik-apparatuur] Ervaringen & Discussie"
- Boudewijn
- Registratie: Februari 2004
- Niet online
omdat het kan
Dat was wel ROS6, in 7 is er veel verbeterd. Nu kocht ik laatst hier op t.net ook een oude mt router van iemand , daar stonden ook nog backups op. Inclusief ip's , namen en fw-regels. Ik heb die configs verwijderd, soit.lolgast schreef op donderdag 17 september 2026 @ 10:36:
[...]
Tip voor iedereen die een Mikrotik verkoopt, doe dat ook even en log dan in na de reset
lolgast in "[MikroTik-apparatuur] Ervaringen & Discussie"
In augustus de hAP be3 Media besteld. Kommago zegt over de levertijd dat ze mogelijk eind september geleverd kunnen worden maar weet dit niet zeker. Een officiele distributeur noemt levertijden vanaf begin november. Allemaal erg onduidelijk. Welk alternatief is er? Wifi 7 zou lekker zijn maar is niet noodzakelijk. Wel wifi 6(E), 4x 2.5 Gbit LAN en ondersteuning voor o.a. VLAN en een ingebouwde firewall (misschien wel DPI).
Doel is begane grond en 1e verdieping te voorzien van wifi. 2.5 gbit voornamelijk ivm PC en server op de eerste verdieping.
Doel is begane grond en 1e verdieping te voorzien van wifi. 2.5 gbit voornamelijk ivm PC en server op de eerste verdieping.
[ Voor 12% gewijzigd door DR!5EQ op 18-09-2026 10:03 ]
Ik heb weken zitten loeren op de beschikbaarheid van de hAP be3 Media, inmiddels draait hij hier naar tevredenheid maar hij was en is inderdaad nog steeds zeer beperkt leverbaar. Het is niet echt duidelijk wat daar de oorzaak van is. Ik heb dus een tijdje lopen zoeken naar waar die beschikbaar was en 'm uiteindelijk bij een Portugese webshop gekocht.DR!5EQ schreef op vrijdag 18 september 2026 @ 10:01:
In augustus de hAP be3 Media besteld. Kommago zegt over de levertijd dat ze mogelijk eind september geleverd kunnen worden maar weet dit niet zeker. Een officiele distributeur noemt levertijden vanaf begin november. Allemaal erg onduidelijk. Welk alternatief is er? Wifi 7 zou lekker zijn maar is niet noodzakelijk. Wel wifi 6(E), 4x 2.5 Gbit LAN en ondersteuning voor o.a. VLAN en een ingebouwde firewall (misschien wel DPI).
Doel is begane grond en 1e verdieping te voorzien van wifi. 2.5 gbit voornamelijk ivm PC en server op de eerste verdieping.
Panasonic J 7kW WP, boiler & HeishaMon, 6022 Wp PV, Enphase+MT GW, SOLAX SK-SU3000E 13kWh BESS, ITHO Qualityflow WTW, Elvi Smart Charging+ laadpunt, IONIQ5 84kWh PE MY26, gasloos '23
Beter! Hoe lang heb je op de verzending moeten wachten? Zou je deze webshop (prive) met mij willen delen?blb4 schreef op vrijdag 18 september 2026 @ 10:17:
[...]
Ik heb weken zitten loeren op de beschikbaarheid van de hAP be3 Media, inmiddels draait hij hier naar tevredenheid maar hij was en is inderdaad nog steeds zeer beperkt leverbaar. Het is niet echt duidelijk wat daar de oorzaak van is. Ik heb dus een tijdje lopen zoeken naar waar die beschikbaar was en 'm uiteindelijk bij een Portugese webshop gekocht.
- Kabouterplop01
- Registratie: Maart 2002
- Laatst online: 08:27
chown -R me base:all
Hier is wat interessant nieuws over Mikrotik: https://www.security.nl/p...ek+toegankelijke+services
Heb je al gepatched, als je ssh hebt openstaan en heb je ook al gechecked of je niet bent omgetoverd tot een residential proxy?
Heb je al gepatched, als je ssh hebt openstaan en heb je ook al gechecked of je niet bent omgetoverd tot een residential proxy?
Een stuk nuttiger om te lezen wat deze cve betreft
https://mikrotik.com/supportsec/september-2026-vulnerability/
https://cert.pl/en/posts/2026/09/vulnerabilities-in-mikrotik-routeros-actively-exploited/
De kans dat een aanvaller je public ssh key heeft is echt behoorlijk klein. Ik gok dat echt nul mensen hier op het forum er last van hebben. Uiteraard wel goed om te updaten, maar ik lig er zeker niet wakker van.
https://mikrotik.com/supportsec/september-2026-vulnerability/
https://cert.pl/en/posts/2026/09/vulnerabilities-in-mikrotik-routeros-actively-exploited/
De kans dat een aanvaller je public ssh key heeft is echt behoorlijk klein. Ik gok dat echt nul mensen hier op het forum er last van hebben. Uiteraard wel goed om te updaten, maar ik lig er zeker niet wakker van.
- Freeaqingme
- Registratie: April 2006
- Laatst online: 12:24

Weet je dat zeker? Publiceert en Github die bijvoorbeeld niet?kaaas schreef op vrijdag 18 september 2026 @ 21:05:
De kans dat een aanvaller je public ssh key heeft is echt behoorlijk klein. Ik gok dat echt nul mensen hier op het forum er last van hebben. Uiteraard wel goed om te updaten, maar ik lig er zeker niet wakker van.
Edit: ja dus. https://github.com/Freeaqingme.keys
[ Voor 11% gewijzigd door Freeaqingme op 18-09-2026 22:20 ]
No trees were harmed in creating this message. However, a large number of electrons were terribly inconvenienced.
@Freeaqingme ik mag hopen dat je voor github een ander cert gebruikt dan voor je mikrotik als je ssh open hebt op internet.
@Freeaqingme goed punt, maar niet eentje waar ik last van heb.
- Mit-46
- Registratie: November 2010
- Laatst online: 20-09 19:02
Begrijp ik het goed dat ze ook de btest service via poort 2000 misbruiken?
Deze stond bij mij open/ingeschakeld.
Ssh dan weer niet, want dat gebruik ik niet en had ik daarom al dichtgezet.
Deze stond bij mij open/ingeschakeld.
Ssh dan weer niet, want dat gebruik ik niet en had ik daarom al dichtgezet.