Je installeert de Heylogin app, die dient als authenticatie. Daarnaast kan je gebruik maken van een browser plug-in.Hippe Lip schreef op woensdag 27 mei 2026 @ 22:41:
[...]
Als de boel niet beveiligd is met een master password, hoe dan wel, @kevchenko?
Het zal toch hoop ik niet zo zijn dat iedereen die jouw telefoon te pakken heeft overal bij kan? Want dan is de beveiliging van die passwordmanager niet sterker dan de beveiliging van je telefoon?
Dan is:
- óf de beveiliging van de PW-mngr heel beroerd (de beveiliging van de meeste telefoons is maar vrij beperkt vergeleken met een goed master password),
- óf de beveiliging van je telefoon is heel zwaar, wat je niet leuk gaat vinden elke keer als je je telefoon moet ontgrendelen.
Wanneer ik wil inloggen op een website krijg ik volgend scherm.

Bij het selecteren van je account, krijg je een melding op je smartphone. Daar dien je deze aanmelding te verifiëren. In geval van MFA, krijg je ook nog via je authenticator app een melding.
Volgens je settings kan je bepalen hoe lang je sessie geldt, zodat je niet telkens moet bevestigen bij een volgende login. Per browser kan je ook meteen je sessie verbreken.
Telefoon niet bij de hand? Dan kan je ook gewoon het kader wegklikken en je credentials manueel ingeven.
Wat je hierboven aanhaalt, geldt ook voor de native password managers van iOS en Android. Dus daar zie ik niet echt een probleem.
Zopas heb ik hun Security architecture whitepaper gedownload. 57 Pagina's, dus het zal wel even duren vooraleer ik deze heb doorgrond.


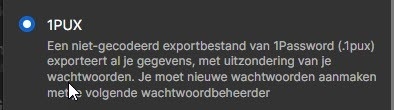

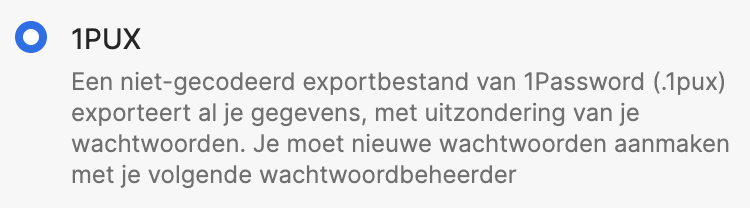
 NL:


 Heb SL en AV beiden als extensie.


 Zou iemand mij uit kunnen leggen wat deze 3 optie's betekenen? Is dit overeenkomstig met iets soortgelijks als een subdomein op SL? Welke magische voordelen hebben de 3 instellingen, wat doet het überhaupt?