Toon posts:

[XP] Bad pool data, grote memorydump, te openen en waarmee

Pagina: 1
Acties:

Verwijderd

Topicstarter
Ik heb sinds een dag of vier vooral op het ineternet opeens dat windows XP afsluit met een bad pool data kreet. Daarom laat ik sinddien een memory dump maken van het hele geheugen. De vraag is alleen waarmee open ik dez file, die op DMP eindigd. De file is normaal 64 KB groot maar nu 523.832 Kb :D Wie weet waarmee ik zoiets kan bekijken.

  • F_J_K
  • Registratie: Juni 2001
  • Niet online

F_J_K

Moderator CSA/PB/AI

Front verplichte underscores

Dat mag wel in WOS. SA -> Windows Operated Systems dus :)

En lees Windows Crash/Memory dumps FAQ even door.

'Multiple exclamation marks,' he went on, shaking his head, 'are a sure sign of a diseased mind' (Terry Pratchett, Eric)


Verwijderd

Topicstarter
Na veel geklooi als newbie zijnde, heb ik dan eindelijk een debug tekst uit de debugger en symbol library gekregen. Wat er van een 512Mb crashdump overgebleven is na het debuggen is de volgende dump.

Dat is allemaal erg leuk natuurlijk, maar wat moet ik er nu toch mee :)


Microsoft (R) Windows Debugger Version 6.1.0009.0
Copyright (c) Microsoft Corporation. All rights reserved.


Loading Dump File [C:\WINDOWS\MEMORY.DMP]
Kernel Dump File: Full address space is available

Symbol search path is: H:\Websymbols
Executable search path is:
Windows XP Kernel Version 2600 (Service Pack 1) UP Free x86 compatible
Product: WinNt, suite: TerminalServer SingleUserTS Personal
Built by: 2600.xpsp1.020828-1920
Kernel base = 0x804d4000 PsLoadedModuleList = 0x8054be30
Debug session time: Wed Oct 16 13:27:29 2002
System Uptime: 0 days 2:59:00.858
Loading Kernel Symbols
............................................................................................................................
Loading unloaded module list
.................
Loading User Symbols
...........................................................................................................................
*******************************************************************************
* *
* Bugcheck Analysis *
* *
*******************************************************************************

Use !analyze -v to get detailed debugging information.

BugCheck 8E, {c0000005, 8053cf57, f1f86be8, 0}

Probably caused by : ntoskrnl.exe ( nt!ExDeferredFreePool+fb )

Followup: Pool_corruption
---------

kd> !analyze -v
*******************************************************************************
* *
* Bugcheck Analysis *
* *
*******************************************************************************

KERNEL_MODE_EXCEPTION_NOT_HANDLED (8e)
This is a very common bugcheck. Usually the exception address pinpoints
the driver/function that caused the problem. Always note this address
as well as the link date of the driver/image that contains this address.
Some common problems are exception code 0x80000003. This means a hard
coded breakpoint or assertion was hit, but this system was booted
/NODEBUG. This is not supposed to happen as developers should never have
hardcoded breakpoints in retail code, but ...
If this happens, make sure a debugger gets connected, and the
system is booted /DEBUG. This will let us see why this breakpoint is
happening.
An exception code of 0x80000002 (STATUS_DATATYPE_MISALIGNMENT) indicates
that an unaligned data reference was encountered. The trap frame will
supply additional information.
Arguments:
Arg1: c0000005, The exception code that was not handled
Arg2: 8053cf57, The address that the exception occurred at
Arg3: f1f86be8, Trap Frame
Arg4: 00000000

Debugging Details:
------------------


EXCEPTION_CODE: (NTSTATUS) 0xc0000005 - De instructie op 0x%08lx verwijst naar geheugen op 0x%08lx. De lees- of schrijfbewerking ("%s") op het geheugen is mislukt.

FAULTING_IP:
nt!ExDeferredFreePool+fb
8053cf57 8913 mov [ebx],edx

TRAP_FRAME: f1f86be8 -- (.trap fffffffff1f86be8)
ErrCode = 00000002
eax=e12a3f00 ebx=00000800 ecx=e12a3f48 edx=002c0507 esi=833f5028 edi=000001ff
eip=8053cf57 esp=f1f86c5c ebp=f1f86c9c iopl=0 nv up ei ng nz ac po cy
cs=0008 ss=0010 ds=0023 es=0023 fs=0030 gs=0000 efl=00010297
nt!ExDeferredFreePool+fb:
8053cf57 8913 mov [ebx],edx ds:0023:00000800=????????
Resetting default context

DEFAULT_BUCKET_ID: DRIVER_FAULT

BUGCHECK_STR: 0x8E

LAST_CONTROL_TRANSFER: from 8053cf3c to 8053cf57

STACK_TEXT:
f1f86c9c 8053cf3c e149f790 00000134 0000003c nt!ExDeferredFreePool+0xfb
f1f86cd4 bf87cbe4 e149fbd8 00000000 bf85d837 nt!ExFreePoolWithTag+0x413
f1f86d1c 804da140 a1011462 00000000 00000000 win32k!HeavyFreePool+0xb6
f1f86d1c 00000000 a1011462 00000000 00000000 nt!KiSystemService+0xc4
0000010c 00000000 00000000 00000000 00000000 0x0


FOLLOWUP_IP:
nt!ExDeferredFreePool+fb
8053cf57 8913 mov [ebx],edx

FOLLOWUP_NAME: Pool_corruption

SYMBOL_NAME: nt!ExDeferredFreePool+fb

MODULE_NAME: nt

IMAGE_NAME: ntoskrnl.exe

DEBUG_FLR_IMAGE_TIMESTAMP: 3d6de35c

STACK_COMMAND: .trap fffffffff1f86be8 ; kb

BUCKET_ID: 0x8E_nt!ExDeferredFreePool+fb

Followup: Pool_corruption
---------

Verwijderd

Topicstarter
Nu las ik in de crash FAQ dat ik iets van !process moest inkloppen, en dan krijg ik het volgende resultaat.

Nu lijkt me dat dus naar IE te verwijzen, de vraag is hoe kan ik dan IE uit XP halen, en opnieuw erin zetten, zonder format etc etc.


Microsoft (R) Windows Debugger Version 6.1.0009.0
Copyright (c) Microsoft Corporation. All rights reserved.


Loading Dump File [C:\WINDOWS\MEMORY.DMP]
Kernel Dump File: Full address space is available

Symbol search path is: H:\Websymbols
Executable search path is:
Windows XP Kernel Version 2600 (Service Pack 1) UP Free x86 compatible
Product: WinNt, suite: TerminalServer SingleUserTS Personal
Built by: 2600.xpsp1.020828-1920
Kernel base = 0x804d4000 PsLoadedModuleList = 0x8054be30
Debug session time: Wed Oct 16 13:27:29 2002
System Uptime: 0 days 2:59:00.858
Loading Kernel Symbols
............................................................................................................................
Loading unloaded module list
.................
Loading User Symbols
...........................................................................................................................
*******************************************************************************
* *
* Bugcheck Analysis *
* *
*******************************************************************************

Use !analyze -v to get detailed debugging information.

BugCheck 8E, {c0000005, 8053cf57, f1f86be8, 0}

Probably caused by : ntoskrnl.exe ( nt!ExDeferredFreePool+fb )

Followup: Pool_corruption
---------

kd> !process
PROCESS ff53eda8 SessionId: 0 Cid: 03e0 Peb: 7ffdf000 ParentCid: 0440
DirBase: 19337000 ObjectTable: e1232460 TableSize: 707.
Image: iexplore.exe
VadRoot ff3a1450 Vads 358 Clone 0 Private 11228. Modified 4146. Locked 0.
DeviceMap e2509928
Token e2d0e2a8
ElapsedTime 0:11:18.0986
UserTime 0:00:01.0474
KernelTime 0:00:02.0429
QuotaPoolUsage[PagedPool] 232988
QuotaPoolUsage[NonPagedPool] 20040
Working Set Sizes (now,min,max) (17281, 50, 345) (69124KB, 200KB, 1380KB)
PeakWorkingSetSize 18664
VirtualSize 464 Mb
PeakVirtualSize 472 Mb
PageFaultCount 32426
MemoryPriority BACKGROUND
BasePriority 8
CommitCharge 15554

THREAD 830d0338 Cid 3e0.450 Teb: 7ffde000 Win32Thread: e33e1eb0 WAIT: (WrUserRequest) UserMode Non-Alertable
83111da0 SynchronizationEvent

THREAD 8309f3e0 Cid 3e0.b14 Teb: 7ffdc000 Win32Thread: e14d7328 WAIT: (UserRequest) UserMode Non-Alertable
832039a0 SynchronizationEvent
8309f4d0 NotificationTimer

THREAD ff777020 Cid 3e0.434 Teb: 7ffda000 Win32Thread: 00000000 WAIT: (DelayExecution) UserMode Non-Alertable
ff777110 NotificationTimer

THREAD ff53ea90 Cid 3e0.edc Teb: 7ffd8000 Win32Thread: e340ddf0 WAIT: (WrLpcReceive) UserMode Non-Alertable
832313a0 Semaphore Limit 0x7fffffff
ff53eb80 NotificationTimer

THREAD 82f966e0 Cid 3e0.e74 Teb: 7ffd6000 Win32Thread: e1507828 WAIT: (UserRequest) UserMode Non-Alertable
83245780 SynchronizationEvent
832453a8 NotificationEvent

THREAD ff9b7458 Cid 3e0.768 Teb: 7ffd5000 Win32Thread: e12cd490 WAIT: (WrUserRequest) UserMode Non-Alertable
83123c60 SynchronizationEvent

THREAD 832bc020 Cid 3e0.b6c Teb: 7ffaf000 Win32Thread: e2daeeb0 WAIT: (UserRequest) UserMode Alertable
832649d0 NotificationEvent
832bc110 NotificationTimer

THREAD 832b4b08 Cid 3e0.e68 Teb: 7ffae000 Win32Thread: e2d80b70 WAIT: (DelayExecution) UserMode Alertable
832b4bf8 NotificationTimer

THREAD ff541ae8 Cid 3e0.91c Teb: 7ffd4000 Win32Thread: e1089810 WAIT: (WrQueue) UserMode Non-Alertable
83050a48 Unknown
ff541bd8 NotificationTimer

THREAD ff9f1598 Cid 3e0.2d8 Teb: 7ffaa000 Win32Thread: e32774f8 WAIT: (UserRequest) UserMode Non-Alertable
830daf48 SynchronizationEvent
ff9f1688 NotificationTimer

THREAD 832b5af0 Cid 3e0.9fc Teb: 7ffa7000 Win32Thread: e1131a18 WAIT: (UserRequest) UserMode Non-Alertable
8304e368 NotificationEvent
832b5be0 NotificationTimer

THREAD ffa43598 Cid 3e0.498 Teb: 7ffa6000 Win32Thread: e147b798 WAIT: (UserRequest) UserMode Non-Alertable
83261ba0 NotificationEvent

THREAD ff40d788 Cid 3e0.dac Teb: 7ffa5000 Win32Thread: e121d8c8 WAIT: (UserRequest) UserMode Non-Alertable
8303d3c0 NotificationEvent

THREAD 83264660 Cid 3e0.3f8 Teb: 7ffa4000 Win32Thread: e33238a0 WAIT: (DelayExecution) UserMode Non-Alertable
83264750 NotificationTimer

THREAD 8329dd68 Cid 3e0.98 Teb: 7ffa3000 Win32Thread: e14dadb0 WAIT: (UserRequest) UserMode Non-Alertable
831e4930 NotificationEvent

THREAD ff410530 Cid 3e0.5b0 Teb: 7ffa2000 Win32Thread: e342aeb0 WAIT: (UserRequest) UserMode Non-Alertable
ff985740 Semaphore Limit 0x18

THREAD ff802af0 Cid 3e0.ab0 Teb: 7ffa1000 Win32Thread: e16846e0 WAIT: (UserRequest) UserMode Non-Alertable
ffb8f438 NotificationEvent

THREAD 830075f8 Cid 3e0.188 Teb: 7ffa0000 Win32Thread: e160feb0 WAIT: (WrUserRequest) UserMode Non-Alertable
ffac4438 SynchronizationEvent

THREAD 83114370 Cid 3e0.db4 Teb: 7ff9e000 Win32Thread: e11186c0 WAIT: (WrUserRequest) UserMode Non-Alertable
ff53a488 SynchronizationEvent

THREAD 832a0020 Cid 3e0.9b0 Teb: 7ff9c000 Win32Thread: e3421a30 WAIT: (UserRequest) UserMode Non-Alertable
ff543e78 NotificationEvent

THREAD ff9e5598 Cid 3e0.924 Teb: 7ff9b000 Win32Thread: e10c2df8 WAIT: (UserRequest) UserMode Non-Alertable
831586d8 NotificationEvent
ff9e5688 NotificationTimer

THREAD 83231458 Cid 3e0.884 Teb: 7ff9a000 Win32Thread: e129beb0 WAIT: (UserRequest) UserMode Non-Alertable
83283b18 NotificationEvent
83231548 NotificationTimer

THREAD ff536af0 Cid 3e0.a60 Teb: 7ffd9000 Win32Thread: e2355d60 WAIT: (UserRequest) UserMode Non-Alertable
831c2828 NotificationEvent
ff536be0 NotificationTimer

THREAD 832b4020 Cid 3e0.a5c Teb: 7ffac000 Win32Thread: e10c2650 WAIT: (UserRequest) UserMode Non-Alertable
8322f2d8 NotificationEvent

THREAD 832a6990 Cid 3e0.9d4 Teb: 7ff98000 Win32Thread: e17aca20 WAIT: (UserRequest) UserMode Alertable
83228388 SynchronizationEvent

THREAD 832c1730 Cid 3e0.7bc Teb: 7ff9d000 Win32Thread: e11591b8 WAIT: (DelayExecution) UserMode Alertable
832c1820 NotificationTimer

THREAD ff347020 Cid 3e0.d38 Teb: 7ffdd000 Win32Thread: e1112eb0 WAIT: (WrLpcReceive) UserMode Non-Alertable
832313a0 Semaphore Limit 0x7fffffff
ff347110 NotificationTimer

THREAD ff539d10 Cid 3e0.eb4 Teb: 7ffd7000 Win32Thread: e12d28e8 WAIT: (WrQueue) UserMode Non-Alertable
ffb107a0 Unknown
ff539e00 NotificationTimer

THREAD ff53cbb0 Cid 3e0.fec Teb: 7ffdb000 Win32Thread: e1ba0288 WAIT: (DelayExecution) UserMode Alertable
ff53cca0 NotificationTimer

THREAD ff3a6da8 Cid 3e0.d34 Teb: 7ffab000 Win32Thread: e11fb4a8 WAIT: (WrLpcReceive) UserMode Non-Alertable
832313a0 Semaphore Limit 0x7fffffff
ff3a6e98 NotificationTimer

THREAD ff4169c0 Cid 3e0.a58 Teb: 7ffad000 Win32Thread: e10d3eb0
RUNNING on processor 0

THREAD ff3038b8 Cid 3e0.e1c Teb: 7ffa9000 Win32Thread: e183f4f8 WAIT: (WrQueue) UserMode Non-Alertable
ffb107a0 Unknown
ff3039a8 NotificationTimer

  • F_J_K
  • Registratie: Juni 2001
  • Niet online

F_J_K

Moderator CSA/PB/AI

Front verplichte underscores

Verwijderd schreef op 17 oktober 2002 @ 11:57:
Nu las ik in de crash FAQ dat ik iets van !process moest inkloppen, en dan krijg ik het volgende resultaat.

Nu lijkt me dat dus naar IE te verwijzen, de vraag is hoe kan ik dan IE uit XP halen, en opnieuw erin zetten, zonder format etc etc.

(knip)

Q318378 geeft aan hoe IE+OE opnieuw te installeren. Maar ik weet niet of het genoeg is.

'Multiple exclamation marks,' he went on, shaking his head, 'are a sure sign of a diseased mind' (Terry Pratchett, Eric)


Verwijderd

Topicstarter
Ik ben nog steeds bezig met dat gedonder, maar kom door je verwijzingen steeds verder. Voorlopig heb ik Mozilla erin gezet en IE 6.0 uitgeschakeld. Tot dit moment werkt het prima, zonder crashes en met Flash werkend. Dit had ik al in een ander topic beschreven, dat die helemaal niets meer deed, zelf met de volledige hand uninstallatie van macromedia. Alleen krijg ik IE 6.0 niet tot reinstalatie en kom steeds terecht op bij de update van IE6.0 SP1.

Maar op dit front ben ik een totale leek, dus kan het nog wel ff duren voordat ik alles heb kunnen definieren.

Verwijderd

Topicstarter
Ik ben nu al een paar dagen aan het zoekn, maar snap er de ballen meer van :(

Al de crashes blijken met inernet explorer of mozilla te gebeuren.

Als de boel vastloopt komt er steeds dezelfde melding binnen ;

STOP 0x000000C2 (0X00000007, 0X00000CD4, 0X00000000, 0XE12E7668) of het laatste getal is 0XE11D44D0.

De laatste crashdump was de volgende, en ik snap er geen hout meer van. Ben ook op de Microsoft site geweest, maar kon daar alleen gegevens vinden over 0X000000C2, waar ik dus ook niet uit kwam.

---------------------------------------------------------------------------------------------------------
Microsoft (R) Windows Debugger Version 6.1.0009.0
Copyright (c) Microsoft Corporation. All rights reserved.


Loading Dump File [C:\WINDOWS\MEMORY.DMP]
Kernel Dump File: Full address space is available

Symbol search path is: H:\Websymbols
Executable search path is:
Windows XP Kernel Version 2600 (Service Pack 1) UP Free x86 compatible
Product: WinNt, suite: TerminalServer SingleUserTS Personal
Built by: 2600.xpsp1.020828-1920
Kernel base = 0x804d4000 PsLoadedModuleList = 0x8054be30
Debug session time: Tue Oct 22 15:50:45 2002
System Uptime: 0 days 0:41:22.067
Loading Kernel Symbols
...........................................................................................................................
Loading unloaded module list
............
Loading User Symbols
................................................................................................................................
*******************************************************************************
* *
* Bugcheck Analysis *
* *
*******************************************************************************

Use !analyze -v to get detailed debugging information.

BugCheck C2, {7, cd4, 0, e11d44d0}

Bad allocation size @e11d44c8, zero is invalid

***
*** An error (or corruption) in the pool was detected;
*** Attempting to diagnose the problem.
***
*** Use !poolval e11d4000 for more details.
***

Pool page [ e11d4000 ] is INVALID.

Analyzing linked list...
[ e11d4480 --> e11d44f8 (size = 0x78 bytes)]: Corrupt region


Scanning for single bit errors...

None found

*** WARNING: Unable to verify timestamp for nvoglnt.dll
*** ERROR: Module load completed but symbols could not be loaded for nvoglnt.dll
Probably caused by : ntoskrnl.exe ( nt!ExFreePoolWithTag+237 )

Followup: MachineOwner
---------

Verwijderd

mijn vastloper lijkt er best wel op!

*******************************************************************************
* *
* Bugcheck Analysis *
* *
*******************************************************************************

Use !analyze -v to get detailed debugging information.

BugCheck C2, {7, cd4, 0, e1b58410}

Bad allocation size @e1b58408, zero is invalid

***
*** An error (or corruption) in the pool was detected;
*** Attempting to diagnose the problem.
***
*** Use !poolval e1b58000 for more details.
***

Pool page [ e1b58000 ] is INVALID.

Analyzing linked list...
[ e1b583c0 --> e1b58508 (size = 0x148 bytes)]: Corrupt region


Scanning for single bit errors...

None found

Probably caused by : ntoskrnl.exe ( nt!ExFreePoolWithTag+237 )

Followup: MachineOwner
---------

ik heb vastlopers sinds ik sp1 heb geinstalleerd, en heb ook geen idee hoe ik aan een oplossing kom :(

Verwijderd

Topicstarter
Mhhhm, begon al te denken dat ik de enige was. De ellende hier is, dat ik gisteren memtest 11 uur heb laten lopen en er steeds een foutmelding optrad. Daar kreeg ik de volgende melding

---------------------------------------------------------------------------------------------------------------------
Walltime = 2:37:15 / cached = 512Mb / Rsvdmem = 76K / MemMap = e820-Std / Cache = on / Ecc = Off / Test = Std / Pass = 6 / Errors = 1 / Ecc Errs = 0

TsT = 2 / Pass = 6 / Failing Adress = 00000000410 / MemMap = 0.0Mb / Good = 00000410 / Bad = 00000414 / Err Bits = 00000004 / Count = 1 / Chan = xxxxx

Kijk en daar zit hem nu de kneep, heb er al heel weinig sjoege van en heb met veel klooien een dag of 3 wat info bij elkaar weten te sprokkelen. Maar nu houd het voor mij ook op. Is er nu een driver,Sp1 of een hardware fout die opeens sinds 2 weken optreed. Het vreemde is, dat er een sblive en sp1 bijgekomen zijn in deze 2 weken. Maar de sblive drivers zaten al in XP, dus lijkt het me sterk dat daar nu opeens een fout zit.

En ik neem toch aan, dat die modulen getest worden, en dat windows zo'n fout bereik toch uitschakelt. Althans vanuit mijn newbie gezichtspunt, maar misschien zie ik het wel beter dan de windows ontwikkelaars :+

Verwijderd

Topicstarter
Daar is ie weer :+ Vandaag de SbLive verwijderd en al de creatieve programma's eruit gehaald. Alles weer normaal via de OnBoardAudio gezet, en na een uur of 2 was de volgende crash er.

Komen deze kreten iemand bekend voor ? , want ben nu toch wel uitgepiest. Al de Minidumps bevatten steeds verschillende adressen, terwijl ik nog steeds dezelfde programma's gebruik dan de afgelopen 2 weken, dat is IE 6.0 OutlookExpress en verkenner. Meer programma's heb ik de afgelopen 2 weken niet gebruikt.

---------------------------------------------------------------------------------------------------------


Microsoft (R) Windows Debugger Version 6.1.0009.0
Copyright (c) Microsoft Corporation. All rights reserved.


Loading Dump File [C:\WINDOWS\Minidump\Mini102502-03.dmp]
Mini Kernel Dump File: Only registers and stack trace are available

Symbol search path is: H:\Websymbols
Executable search path is: C:\WINDOWS
Windows XP Kernel Version 2600 (Service Pack 1) UP Free x86 compatible
Product: WinNt, suite: TerminalServer SingleUserTS Personal
Built by: 2600.xpsp1.020828-1920
Kernel base = 0x804d4000 PsLoadedModuleList = 0x8054be30
Debug session time: Fri Oct 25 19:20:39 2002
System Uptime: 0 days 4:52:02.235
Loading Kernel Symbols
......................................................................................................................
Loading unloaded module list
..................
Loading User Symbols
*******************************************************************************
* *
* Bugcheck Analysis *
* *
*******************************************************************************

Use !analyze -v to get detailed debugging information.

BugCheck 23, {e00e0, f8b19a10, f8b19710, 8053ce49}

*** WARNING: Unable to verify timestamp for avgfsh.sys
*** ERROR: Module load completed but symbols could not be loaded for avgfsh.sys
Probably caused by : ntoskrnl.exe ( nt!ExDeferredFreePool+154 )

Followup: Pool_corruption
---------

kd> !analyze -v
*******************************************************************************
* *
* Bugcheck Analysis *
* *
*******************************************************************************

FAT_FILE_SYSTEM (23)
If you see FatExceptionFilter on the stack then the 2nd and 3rd
parameters are the exception record and context record. Do a .cxr
on the 3rd parameter and then kb to obtain a more informative stack
trace.
Arguments:
Arg1: 000e00e0
Arg2: f8b19a10
Arg3: f8b19710
Arg4: 8053ce49

Debugging Details:
------------------


EXCEPTION_RECORD: f8b19a10 -- (.exr fffffffff8b19a10)
ExceptionAddress: 8053ce49 (nt!ExDeferredFreePool+0x00000154)
ExceptionCode: c0000005 (Access violation)
ExceptionFlags: 00000000
NumberParameters: 2
Parameter[0]: 00000001
Parameter[1]: 78746146
Attempt to write to address 78746146

CONTEXT: f8b19710 -- (.cxr fffffffff8b19710)
eax=e2b91470 ebx=78746146 ecx=e2b91468 edx=04060201 esi=833f5028 edi=000001ff
eip=8053ce49 esp=f8b19ad8 ebp=f8b19b18 iopl=0 nv up ei ng nz ac po cy
cs=0008 ss=0010 ds=0023 es=0023 fs=0030 gs=0000 efl=00010297
nt!ExDeferredFreePool+154:
8053ce49 8913 mov [ebx],edx ds:0023:78746146=????????
Resetting default context

DEFAULT_BUCKET_ID: DRIVER_FAULT

BUGCHECK_STR: 0x23

LAST_CONTROL_TRANSFER: from 8053cf3c to 8053ce49

STACK_TEXT:
f8b19b18 8053cf3c e2b826b8 8053c789 e2bebb44 nt!ExDeferredFreePool+0x154
f8b19b50 8053d16f e2728e10 00000000 804e47d1 nt!ExFreePoolWithTag+0x413
f8b19b5c 804e47d1 e2728e10 804e9e06 80543a80 nt!ExFreePool+0xb
f8b19b64 804e9e06 80543a80 e2728e10 e2bebaa0 nt!ExFreeToPagedLookasideList+0x1b
f8b19b78 f860cf8f e2bebb44 e2bebaa0 832d3d30 nt!FsRtlUninitializeLargeMcb+0x40
f8b19b8c f86044af f8b19bc4 e2bebaa0 00000002 Fastfat!FatDeleteFcb_Real+0x7b
f8b19c20 f8603276 832d3d30 e2bebaa0 e2b826b8 Fastfat!FatCommonClose+0x1b0
f8b19c84 804eca36 832d3c38 828518a0 833629f0 Fastfat!FatFsdClose+0xba
f8b19c94 f862342d 804eca36 832d4dd0 828518a0 nt!IopfCallDriver+0x31
f8b19c98 804eca36 832d4dd0 828518a0 82a35198 sr!SrPassThrough+0x2f
f8b19ca8 f89f7686 828518b0 831254a8 82a35198 nt!IopfCallDriver+0x31
WARNING: Stack unwind information not available. Following frames may be wrong.
f8b19cd0 f89f6b2f 83110ae8 82a35198 831254a8 avgfsh+0x1686
f8b19d28 8057e49d 00a35198 82a35180 00000000 avgfsh+0xb2f
f8b19d44 804ecc07 82a35198 00000000 806c8fac nt!ObpRemoveObjectRoutine+0xdd
f8b19d68 804e6e38 8054c478 82a3a978 806c8fe0 nt!ObfDereferenceObject+0x5d
f8b19d8c 804dfecb e105e988 00000000 833ca4a0 nt!MiSegmentDelete+0xdb
f8b19dac 8057c73a 00000000 00000000 00000000 nt!MiDereferenceSegmentThread+0x9c
f8b19ddc 805124c1 804dfe37 00000000 00000000 nt!PspSystemThreadStartup+0x34
00000000 00000000 00000000 00000000 00000000 nt!KiThreadStartup+0x16


FOLLOWUP_IP:
nt!ExDeferredFreePool+154
8053ce49 8913 mov [ebx],edx

FOLLOWUP_NAME: Pool_corruption

SYMBOL_NAME: nt!ExDeferredFreePool+154

MODULE_NAME: nt

IMAGE_NAME: ntoskrnl.exe

DEBUG_FLR_IMAGE_TIMESTAMP: 3d6de35c

STACK_COMMAND: .cxr fffffffff8b19710 ; kb

BUCKET_ID: 0x23_nt!ExDeferredFreePool+154

Followup: Pool_corruption
---------

  • alt-92
  • Registratie: Maart 2000
  • Niet online

alt-92

ye olde farte

Verwijderd schreef op 22 oktober 2002 @ 21:04:
Mhhhm, begon al te denken dat ik de enige was. De ellende hier is, dat ik gisteren memtest 11 uur heb laten lopen en er steeds een foutmelding optrad.
[...]
Kijk en daar zit hem nu de kneep, heb er al heel weinig sjoege van en heb met veel klooien een dag of 3 wat info bij elkaar weten te sprokkelen. Maar nu houd het voor mij ook op. Is er nu een driver,Sp1 of een hardware fout die opeens sinds 2 weken optreed.
Hardware fout, je geheugen dus.

Die memtest geeft niet voor niks een foutmelding ;)

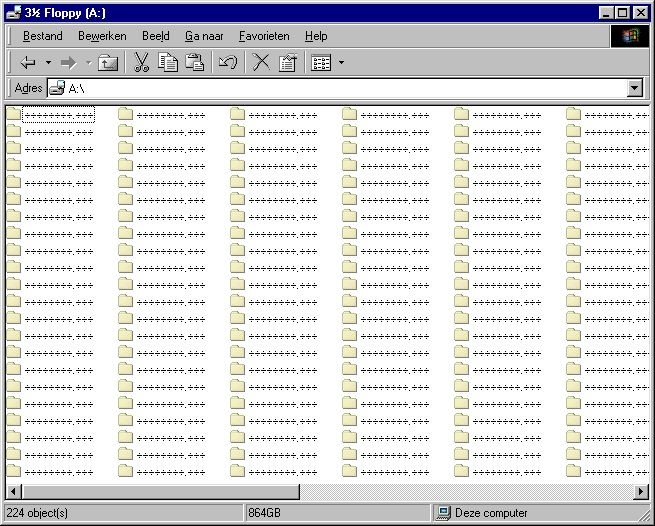
ik heb een 864 GB floppydrive! - certified prutser - the social skills of a thermonuclear device


Verwijderd

Topicstarter
Hardware fout, je geheugen dus.

Die memtest geeft niet voor niks een foutmelding
Tsja, maar of ik nu nog die memtest moet geloven is de grote vraag. Want ik heb het gebied waar de test eerder een fout in gaf laten testen voor een uur of twee en daar opeens geen foutmelding meer gekregen. :? :? Ik denk dat dat gebied wel 26 passes heeft gehad, maar niets meer. gevonden :? :? waarschijnlijk zelfreparerend geheugen van Dane Elektric gehad.

Dus begin ook zwaar te twijfelen aan die memtesten in het algemeen. B)

  • boesOne
  • Registratie: April 2001
  • Laatst online: 16-09 09:51

boesOne

meuh

nou.. memtest liegt over het algemeen niet.. Dat de fout op verschillende adressen zich voordoet zou te verklaren zijn doordat niet een cell in je geheugen kapot is maar zo'n row refresh ding.. [exacte naam ff ontschoten]...
omdat je nu toch al daaaagen aan het klooien best is het denk ik wel een goed idee om er een andere dimm in te douwen qua test...

I say we take off and nuke the entire site from orbit. It's the only way to be sure.


Verwijderd

Topicstarter
al daaaagen aan het klooien best is het denk ik wel een goed idee om er een andere dimm in te douwen qua test...
Grin, ik heb net 5 uur testen van de eerste geheugenbank erop zitten, nu ga ik bank voor bank testen. De verleden keer heb ik 2 x de hele test een aantal passes laten maken waarvan op Pass 6, 19 en 23 dezelfde fout voorkwam. En het blijkt dat deze bank met alle testen incl test 11 goed is, dat is mazzel natuurlijk want dan kan alleen de andere bank maar fout zijn. Ik heb gewoon op de gok bank 2 eruit getrokken en de ander laten zitten. Nu ga ik eerst eens kijken of XP weer crasht in de komende dagen of uren, want dan gaat het toch op een driverfout of andere griebus lijken. Dus eerst maar ff met 256Mb draaien.

En dan een andere DIMM, is me een beetje te duur om zo maar aan te schaffen, het is 256Mb PC2100 van Dane dat erin zit, maar ik heb nog garantie op de machine, want die is half juni gekocht. Heb al bericht naar Informatique gestuurd en die zeggen ook Mijnheer gewoon ff omruilen :D Maar dan moet ik eerst weten wat er geruild moet worden natuurlijk :)

De reden dat ik door ga is een soort masochisme denk ik :D en ik steek er weer wat van op en daar gaat het toch allemaal om.
Pagina: 1