Bankwebsites en externe javascript

Pagina: 1
Acties:

  • vuilputje
  • Registratie: Maart 2020
  • Laatst online: 31-10 00:25
Beste medetweakers,

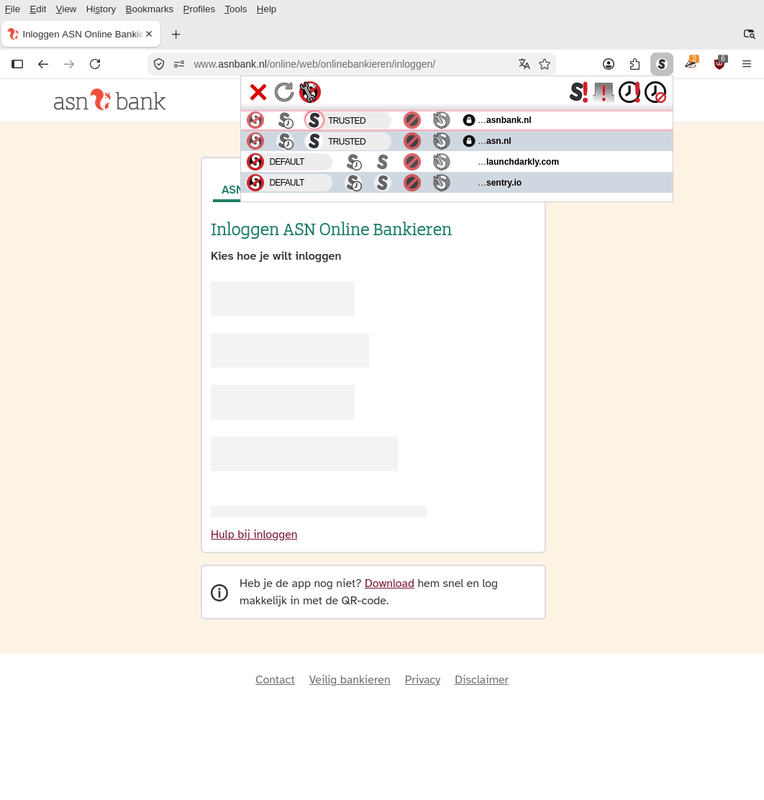
Ik gebruik o.a. noscript en firefox voor dagelijks gebruik. Nu is me de laatste tijd opgevallen dat de banken die ik gebruik vol zitten met externe javascript. Zo erg zelfs dat ik bij ASNBank niet eens meer normaal kan inloggen zonder externe javascript te accepteren van launchdarkly zoals te zien is op onderstaande screenshot
Afbeeldingslocatie: https://tweakers.net/i/0JiAE3uDP_wfU-sRce0-5eMNRf8=/x800/filters:strip_exif()/f/image/kxSp0hlhqnOKvGYulLir65nd.png?f=fotoalbum_large

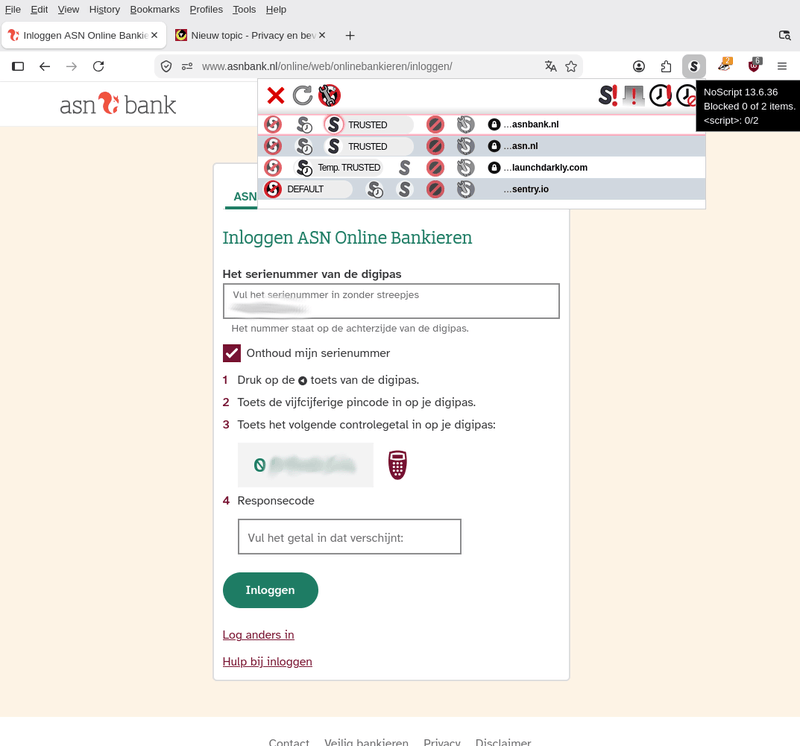
Pas als ik launchdarkly toesta verschijnt de mogelijkheid om in te loggen:
Afbeeldingslocatie: https://tweakers.net/i/JxdbeiraqHE6Q6YYKohLHhVE2_8=/800x/filters:strip_exif()/f/image/0L6Jx4XuGJZ7OroLqLF6MsAZ.png?f=fotoalbum_large

Dit stoort mij nogal. ASN is een Nederlandse bank (ik meen semi overheid) en launchdarkly en sentry.io zijn gewoon eigendom van commerciële partijen uit de VS. Door ze op een inlogpagina of waar dan ook extern aan te roepen kan deze javascript gewoon geweaponised worden afaik.

Het zal allemaal wel lekker makkelijk zijn voor de UI-developers van de bank, maar als je dit niet wilt dan werkt in mijn geval het inlogsysteem gewoon niet. Hetzelfde gedrag (soms met andere externe javascript) zie ik bij nagenoeg elke andere Nederlandse bank.

Is er een Tweaker met een idee of hier iets tegen te doen is of op een andere manier zinvolle input kan geven?

  • GarBaGe
  • Registratie: December 1999
  • Laatst online: 16:55
In het kort, vind ik het heel slordig en kort door de bocht van ASN dat simpele functionaliteit (zoals inloggen) niet werkt zonder extern JavaScript.

LaunchDarkly is een extern feature flagging framework.
Als deze onbereikbaar is, zou je productie omgeving nog steeds fatsoenlijk moeten blijven werken.
Zorg dan voor goede defaults.
Het team zou ook kunnen kiezen voor een self-hosted feature flagging framework, zoals bijvoorbeeld Unleash.
Dit heeft als voordeel dat je verkeer altijd naar je eigen hosts / servers terug gaat, ipv naar externe partijen.

Ryzen9 5900X; 16GB DDR4-3200 ; RTX-4080S ; 7TB SSD


  • vuilputje
  • Registratie: Maart 2020
  • Laatst online: 31-10 00:25
Ik vind het maar een vreemde gang van zaken. Een publieke website over een theezakjes-verzameling mag van mij best externe javascript runnen. Om een bankomgeving te bereiken en te gebruiken vind ik echt zot.

Externe javascript is een bekende methode om credentials mee te lezen terwijl ik invoer, forms te wijzigen, fake UI te injecteren, etcetera. Wat Launchdarkly precies doet is wat mij betreft niet belangrijk, maar als het voor de bank wel belangrijk is zouden ze het op zijn minst lokaal moeten aanbieden ipv lekker-makkelijk-remote.

  • SiErRa
  • Registratie: Februari 2000
  • Laatst online: 16:32
Als ik kijk in de developer tools staat het script wel lokaal, maar roept het met XHR een externe URL aan. Dat heeft niet dezelfde risico's die je benoemd.

Er staat nergens dat ze dit niet mogen doen, maar volgens mij breekt dit wel de toegankelijkheid regels, en die zijn voor dit soort publieke partijen wel verplicht vanaf vorig jaar: https://www.digitoegankel...jkheid/en-301-549-en-wcag

  • vuilputje
  • Registratie: Maart 2020
  • Laatst online: 31-10 00:25
Goed om te weten. Ik heb nog geen tijd gehad om de devtools de payload te onderzoeken. Als het enkel xhr betreft dan wijzigt inderdaad de attack-vector wel wat. Echter voor zover ik weet is dit dan geen garantie voor goede wil.

Dus nu moet ik gaan uitzoeken wat er precies speelt en allemaal van toepassing is, wellicht zelfs in de algemene voorwaarden gaan spitten om uit te zoeken of de externe partijen een 3rd-party partner van de bank is. Terwijl ik gewoon alleen "de bank" toestemming wil geven in mijn browser zonder verlies van functionaliteit.

Maar los van het contract, en de vermelde regelgeving lijkt goed, vind ik het gewoon helemaal niets hoe dit zo verloopt. Banken maken het scheiden en opletten nu extra hinderlijk.

Bij ING zag ik rommel en mijn hyoptheekbank linkte me zojuist eservicing.com, expoints.nl en de googletagmanger in. Wtf, wat komen die dan doen? Sure, ik weet wel vaak wel wat ze zouden moeten toevoegen, maar dat is vooral omdat ik het een keer heb uitgezocht. En dat is gedoe. Ik had bij een bankloket toch ook nooit een zwerm externen om mij heen staan ? ;) Als ik (voor mij dan) serieuze bankzaken wil doen voelt dit nu alsof mijn consumentenvertrouwen in hen + mijn (beetje) privacy-awareness de banken geen bietje uitmaakt.

Maar ondertussen wordt er wel van consumenten verwacht dat we waakzaam zijn met ssl-slotjes, telefonische dingen, email, phishing en allerhande oplichting door "derden". Dan helpt dit niet mijns inziens.

Ik val misschien wat in herhaling maar ik vind stom :-(

[ Voor 46% gewijzigd door vuilputje op 28-10-2026 12:06 ]


  • GarBaGe
  • Registratie: December 1999
  • Laatst online: 16:55
Je kan websites wel in een sandbox gaan draaien, als je wil.
Met de extensie uBlock Origin, kan je per website in de advanced modus aangeven welke verbindingen hij mag maken en welke dus NIET. Dan kan je dus geforceerd verbindingen naar third parties onderscheppen en blokkeren.

Ryzen9 5900X; 16GB DDR4-3200 ; RTX-4080S ; 7TB SSD


  • Kabouterplop01
  • Registratie: Maart 2002
  • Laatst online: 17:38

Kabouterplop01

chown -R me base:all

GarBaGe schreef op woensdag 28 oktober 2026 @ 13:06:
Je kan websites wel in een sandbox gaan draaien, als je wil.
Met de extensie uBlock Origin, kan je per website in de advanced modus aangeven welke verbindingen hij mag maken en welke dus NIET. Dan kan je dus geforceerd verbindingen naar third parties onderscheppen en blokkeren.
Maar dat is feitelijk hetzelfde, een derde om je heen die meekijkt.
Het is een vreemde gang van zaken dat we dit maar moeten toelaten. ik vind het een vorm van lui coderen en goedkoop hosten.
zeker met al die NodeJS rommel en de vectoren die zorgen voor supply chain manipulatie van de laatste tijd.
Pagina: 1