Vraag


  • TheByteBoy
  • Registratie: Augustus 2006
  • Laatst online: 08:06
Mijn vraag
Ik heb een IOT vlan (192.168.90.0/24) en daarin wil ik alle DNS verkeer redirecten naar een PiHole server (192.168.90.6) in datzelfde IOT vlan. De PiHole server kan dan alle DNS queries (intern en extern) afhandelen. Als ik de guides en AI moet geloven is dat een appeltje-eitje. Echter het wil maar niet lukken om een werkende destination NAT rule en firewall rules in OpnSense hiervoor op te zetten :-( .

Als ik een Linux of Windows client in het IOT vlan configureer met DNS server 8.8.8.8, dan blijf ik timeouts krijgen met DNS resolving (via nslookup). Ik had verwacht dat met de juiste NAT en firewall rules, een client die DNS server 8.8.8.8 gebruikt gewoon antwoord geeft op DNS queries (alleen komt dat antwoord dan van de PiHole). Ik zie de queries van de client wel in de PiHole live query log voorbij komen, maar de clients geven dus een timeout.

Wellicht kan iemand screenshots delen van zijn/haar werkende OpnSense configuratie? Of me laten zien wat ik fout doe O-) . Thanks

Relevante software en hardware die ik gebruik
OpnSense, PiHole

Wat ik al gevonden of geprobeerd heb
Destination NAT
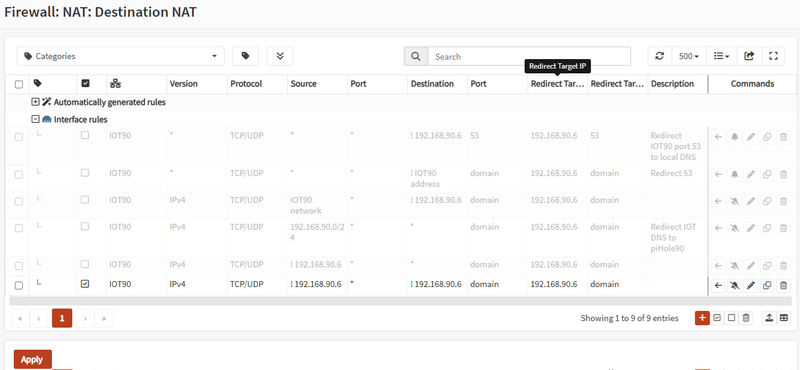
Afbeeldingslocatie: https://tweakers.net/i/zXmoIBojmYTPAmNEsWRGmwjsmoA=/800x/filters:strip_exif()/f/image/II15OIL97knmVbSZEJXeprnz.png?f=fotoalbum_large

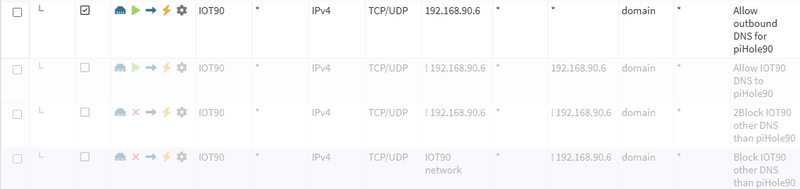
Firewall rules

Afbeeldingslocatie: https://tweakers.net/i/U3qhfVzUAN5A2soNOgbOO2Ye1Zs=/800x/filters:strip_exif()/f/image/VVQSCzXWeUW6qaC4rg6DZNRC.png?f=fotoalbum_large

Beste antwoord (via TheByteBoy op 19-10-2026 13:12)


  • EverLast2002
  • Registratie: Maart 2013
  • Laatst online: 13-11 17:35
@TheByteBoy

ik heb ook een tijdje zitten worstelen om zo'n DNS redirect in te stellen. Totdat ik op een forum deze tegenkwam, simpel en effectief (misschien niet correct en optimaal, maar hij werkt wel). Je moet wel mijn AdGuard alias vervangen door jouw pi-hole. Overigens draai ik AdGuard Home in OPNsense als plugin, in een paar vlans. Makkelijk beheerbaar ook.

Afbeeldingslocatie: https://tweakers.net/i/l7z_hD5aqp0M7tBn7QKMIWto5IE=/800x/filters:strip_icc():strip_exif()/f/image/eZKGBUWLWsDMWdFz3zPzGRAa.jpg?f=fotoalbum_large

Afbeeldingslocatie: https://tweakers.net/i/Hb8YSv9cE_k_EkZz6Fp06THYEhE=/800x/filters:strip_icc():strip_exif()/f/image/2kMPV8xvk4uA8QIDZ5U5Naqd.jpg?f=fotoalbum_large

[ Voor 98% gewijzigd door EverLast2002 op 17-10-2026 16:22 ]

mijn verzameling A.I. afbeeldingen

Alle reacties


  • rjong5
  • Registratie: Juni 2003
  • Laatst online: 07:58

rjong5

?

Waarom configureer je in de client niet gewoon het ip adres van de pihole als dns server.

Of in geval van dhcp pas je je dhcp server aan dat hij het ip van de pihole als dns uitdeelt.

Wat is het voordeel om dat eerst via de opnsense te laten gaan..

[ Voor 15% gewijzigd door rjong5 op 16-10-2026 23:28 ]


  • JurienW
  • Registratie: Juli 2014
  • Laatst online: 13-11 13:52
Wat er denk ik gebeurt is dat je nu verkeer van IOT -> Internet het internet opstuurt met 192.168.90.6 als source.
Verkeer verlaat dus nog steeds gewoon de WAN maar dan met een lokaal IP.
Vindt het ook wel een smerige oplossing , gewoon DNS aanpassen op je devices naar je PiHole is toch zo gedaan ?

  • TheByteBoy
  • Registratie: Augustus 2006
  • Laatst online: 08:06
Dank voor de reacties. Ik probeer devices die hardcoded DNS servers gebruiken op deze manier te redirecten. Vanzelfsprekend wordt via DHCP het pihole IP adres als DNS server toegewezen.

Acties:
  • Beste antwoord ✓

  • EverLast2002
  • Registratie: Maart 2013
  • Laatst online: 13-11 17:35
@TheByteBoy

ik heb ook een tijdje zitten worstelen om zo'n DNS redirect in te stellen. Totdat ik op een forum deze tegenkwam, simpel en effectief (misschien niet correct en optimaal, maar hij werkt wel). Je moet wel mijn AdGuard alias vervangen door jouw pi-hole. Overigens draai ik AdGuard Home in OPNsense als plugin, in een paar vlans. Makkelijk beheerbaar ook.

Afbeeldingslocatie: https://tweakers.net/i/l7z_hD5aqp0M7tBn7QKMIWto5IE=/800x/filters:strip_icc():strip_exif()/f/image/eZKGBUWLWsDMWdFz3zPzGRAa.jpg?f=fotoalbum_large

Afbeeldingslocatie: https://tweakers.net/i/Hb8YSv9cE_k_EkZz6Fp06THYEhE=/800x/filters:strip_icc():strip_exif()/f/image/2kMPV8xvk4uA8QIDZ5U5Naqd.jpg?f=fotoalbum_large

[ Voor 98% gewijzigd door EverLast2002 op 17-10-2026 16:22 ]

mijn verzameling A.I. afbeeldingen


  • TheByteBoy
  • Registratie: Augustus 2006
  • Laatst online: 08:06
EverLast2002 schreef op zaterdag 17 oktober 2026 @ 16:18:
ik heb ook een tijdje zitten worstelen om zo'n DNS redirect in te stellen. Totdat ik op een forum deze tegenkwam, simpel en effectief (misschien niet correct en optimaal, maar hij werkt wel). Je moet wel mijn AdGuard alias vervangen door jouw pi-hole. Overigens draai ik AdGuard Home in OPNsense als plugin, in een paar vlans. Makkelijk beheerbaar ook.
Dank voor je reactie en screenshots. Ik heb het nagebouwd en heb hetzelfde nog steeds. Als jij op een client in je netwerk als DNS server 8.8.8.8 configureert en je doet dan een nslookup, krijg je dan antwoord (van je adguard)? Hier krijg ik dan een timeout, terwijl ik de DNS query wel in pihole zie

Afbeeldingslocatie: https://tweakers.net/i/hRpFU-G43fmC_sJ5wEiJNy7WoRE=/800x/filters:strip_exif()/f/image/0FdVOurvbb0HqcRZBqiyPr3B.png?f=fotoalbum_large

  • EverLast2002
  • Registratie: Maart 2013
  • Laatst online: 13-11 17:35
TheByteBoy schreef op zaterdag 17 oktober 2026 @ 18:09:
[...]

Dank voor je reactie en screenshots. Ik heb het nagebouwd en heb hetzelfde nog steeds. Als jij op een client in je netwerk als DNS server 8.8.8.8 configureert en je doet dan een nslookup, krijg je dan antwoord (van je adguard)? Hier krijg ik dan een timeout, terwijl ik de DNS query wel in pihole zie

[Afbeelding]
uiteraard heb ik het eerst uitvoerig getest, en ja, als ik op een client pc 8.8.8.8 instel en ik doe een nslookup etc, dan antwoordt de AdGuard DNS. Geen time outs. Werkt hier prima. Heb je ook de uitroeptekens gezien en toegepast?

mijn verzameling A.I. afbeeldingen


  • EverLast2002
  • Registratie: Maart 2013
  • Laatst online: 13-11 17:35
misschien ook even een ipconfig /flushdns doen?

mijn verzameling A.I. afbeeldingen


  • TheByteBoy
  • Registratie: Augustus 2006
  • Laatst online: 08:06
Thanks, ik denk dat het verschil erin zit dat de pihole in het IOT90 netwerk draait en jouw adguard in OpnSense?

Ik heb het werkend gekregen. Er is blijkbaar een source NAT regel nodig op OpnSense. Zoals ik het begrijp past die het source IP van het antwoord van de DNS query richting client aan van het pihole IP (192.168.90.6) naar het default gateway IP van het vlan (192.168.90.254). Zonder deze aanpassing dropt de client het antwoord omdat het van een ander IP adres komt (.6) dan de hop waar hij de DNS query naar toe stuurde (.254).

Alles bij elkaar ziet het er zo uit nu:

Afbeeldingslocatie: https://tweakers.net/i/cB7lO2aVTkEYPtGoGyHQkkvzdzI=/800x/filters:strip_exif()/f/image/g300QL1QKjPQRi4apXqbKVho.png?f=fotoalbum_large Afbeeldingslocatie: https://tweakers.net/i/lm_Bl7IesKtSymO4qk4_tGV_6ps=/800x/filters:strip_exif()/f/image/1IXEtbmldzGCz93E3sDSwojt.png?f=fotoalbum_large

En de firewall rules

Afbeeldingslocatie: https://tweakers.net/i/rVD5f8Zig-xRrWWBkWuFkQVm6Zo=/800x/filters:strip_exif()/f/image/Vu0bGIFgZbRKUTgTC6grPbvM.png?f=fotoalbum_large

Grootste nadeel dat ik op dit moment zie, is dat door de source NAT rule, alle redirected DNS queries afkomstig zijn van de default gateway in de pihole logging ipv het client IP adres.

Afbeeldingslocatie: https://tweakers.net/i/223wnPpgFjL_cjT9WuOgV6wgwLw=/800x/filters:strip_exif()/f/image/T6VPir2kzOQNgazl74EDnB4z.png?f=fotoalbum_large

Misschien ga ik het dan toch ombouwen zodat alle DNS queries naar mijn interne LAN pihole worden redirected. Dan is de source NAT rule niet nodig (denk ik) en zie ik ook alle DNS queries op 1 centrale plek.

  • EverLast2002
  • Registratie: Maart 2013
  • Laatst online: 13-11 17:35
"Thanks, ik denk dat het verschil erin zit dat de pihole in het IOT90 netwerk draait en jouw adguard in OpnSense?"

daarom vind ik de AGH plugin in OPNsense makkelijker (overzichtelijker) werken. Ik had voorheen ook een paar vm's met pi-hole/agh draaien verspreid in vlans en netwerken.

mijn verzameling A.I. afbeeldingen


  • Kabouterplop01
  • Registratie: Maart 2002
  • Laatst online: 15-11 18:20

Kabouterplop01

chown -R me base:all

het is geen redirect, een redirect is een applicatieve instelling op een webserver. (een 302 bijv. het gaat van 300-399)
Het is technisch gezien een routering.

Dat is wat er ook gebeurt als je naar 8.8.8.8 wil connecten; op laag 3 wordt standaard alles wat niet in het subnet zit (je VLAN90) naar de default gateway gestuurd via de default route naar internet.

Volgens mij wat je wilt met een alias, ander blijft die gateway doen wat ie moet doen.
Je wil als het ware dat je 8.8.8.8 spooft met het IP adres van je pi hole.

  • EverLast2002
  • Registratie: Maart 2013
  • Laatst online: 13-11 17:35
Kabouterplop01 schreef op zaterdag 17 oktober 2026 @ 20:21:
het is geen redirect, een redirect is een applicatieve instelling op een webserver. (een 302 bijv. het gaat van 300-399)
Het is technisch gezien een routering.

Dat is wat er ook gebeurt als je naar 8.8.8.8 wil connecten; op laag 3 wordt standaard alles wat niet in het subnet zit (je VLAN90) naar de default gateway gestuurd via de default route naar internet.

Volgens mij wat je wilt met een alias, ander blijft die gateway doen wat ie moet doen.
Je wil als het ware dat je 8.8.8.8 spooft met het IP adres van je pi hole.
wat ik begrijp met een alias in OPNsense is dat je een logische leesbare naam geeft aan een ip adres (dat leest makkelijker en sneller). je kan overigens meerdere ip adressen aan een alias hangen (wat ik dus heb gedaan).

[ Voor 3% gewijzigd door EverLast2002 op 17-10-2026 20:53 ]

mijn verzameling A.I. afbeeldingen

Pagina: 1