
Komt ook per telefoon of voicemail. “Daglimiet gewijzigd, toets 1 om direct te blokkeren.” Met een Vlaams accent.W1ck1e schreef op zaterdag 6 juni 2026 @ 09:49:
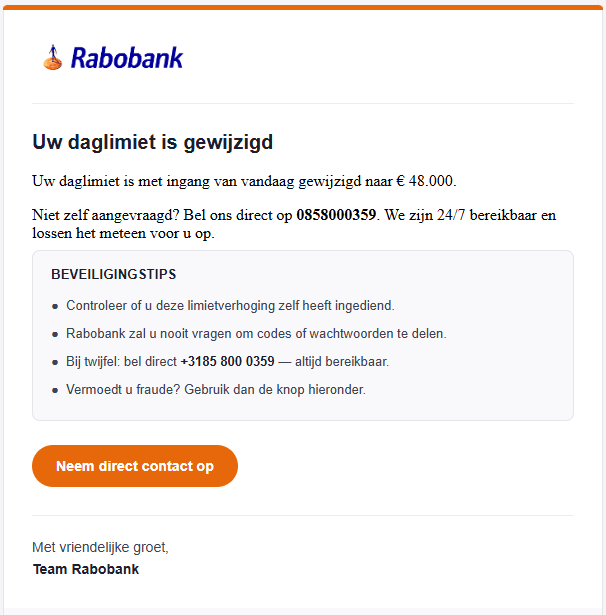
Zojuist een mail gekregen: "Uw daglimiet is gewijzigd" van de Rabobank.
Echter geen rekening daar. Mail komt dan ook van "noreply@faddedsms.com" en is gericht aan "odido@[mijndomein]"
faddedsms.com toegevoegd aan blacklist op pihole
mail verwijderd en door
[Afbeelding]
088 722 6600 is wel een nummer van de Rabobank klantenservice
Ik ben al lang gestopt met tellen. Maar het aantal spam/phishingmailtjes die naar mijn tele2 en odido adressen zijn gestuurd zijn door het dak gegaan.
Ook belt ‘mijn bank’ regelmatig dat er een ‘groot bedrag’ zal worden afgeschreven. Zo vaak zelfs dat als ik een telefoontje mis, ik doorgaans niet meer terugbel als ik het nummer niet ken. Heb al zovaak meegemaakt dat het nummer niet bestaat, gespoofd was of dat ik dan een valse bankmedewerker aan de lijn krijg…
Mijn vrouwtje en ik hebben eenmaal een toneelstukje opgevoerd waarbij ik mijn haar heb uitgekafferd dat ze niet zo met geld moest smijten. Kort samengevat hij kreeg meer en meer medelijden met haar (en haar zus in Australie). Ik denk dat hij zich dat telefoongesprek nog lang zal herinneren.
In the past it was: "Oh my, oh my". Nowadays it is: "Ai Ai Ai".
- Louw Post
- Registratie: Februari 2006
- Laatst online: 25-10 15:57
Cerenas

Haha dat is ook een leuk idee.RiDo78 schreef op zondag 7 juni 2026 @ 12:32:
Ik ben al lang gestopt met tellen. Maar het aantal spam/phishingmailtjes die naar mijn tele2 en odido adressen zijn gestuurd zijn door het dak gegaan.
Ook belt ‘mijn bank’ regelmatig dat er een ‘groot bedrag’ zal worden afgeschreven. Zo vaak zelfs dat als ik een telefoontje mis, ik doorgaans niet meer terugbel als ik het nummer niet ken. Heb al zovaak meegemaakt dat het nummer niet bestaat, gespoofd was of dat ik dan een valse bankmedewerker aan de lijn krijg…
Mijn vrouwtje en ik hebben eenmaal een toneelstukje opgevoerd waarbij ik mijn haar heb uitgekafferd dat ze niet zo met geld moest smijten. Kort samengevat hij kreeg meer en meer medelijden met haar (en haar zus in Australie). Ik denk dat hij zich dat telefoongesprek nog lang zal herinneren.
Hier zijn ook het aantal spam en phishing mailtjes door het dak gegaan. Heeft me wel doen beseffen dat een service zoals SimpleLogin wel handig kan zijn. Daar ben ik dus ook mee an de slag gegaan. Met zo'n 600 accounts in m'n password manager ook langzamerhand GDPR request aan het doen om m'n gegevens op te schonen voor ongebruikte accounts. Het meeste komt gelukkig wel in de spam.
De belletjes zijn daarentegen een stuk vervelender. Lijkt gemiddeld een paar keer week te gebeuren tot nu toe, terwijl ik voorheen eigenlijk zo goed als niet gebeld werd en als ik gebeld werd was het een bekende contact. Scheelt wel dat ik dan zo goed als alle onbekende nummers kan negeren. Had wel 1x opgepakt en toen was het een slecht geautomatiseerd bericht.
De meeste telefoonnummers zijn wel Nederlands, maar via Google niet te vinden. Eén keer was het een Brits nimmer
Jammer dat daarvoor niet een soort alias services voor is, had een hoop gescheeld.

Enige wat er voor mij een keer uit sprong is dat ik opeens een nieuwsbrief van een autobedrijf kreeg die niet zo heel ver weg zit. Ben benieuwd of dat misschien iemand dat als grap gedaan heeft of dat het autobedrijf misbruik gemaakt heeft van de datalek.

7 dagen later (zouden de scammers alleen in het weekend "werken" ?) :
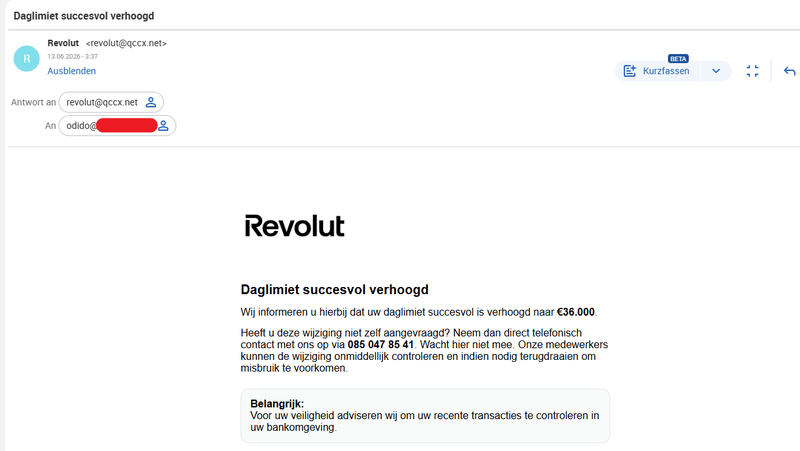
Wle mooi dat "Revolut" een ander lettertype gebruikt dan "Rabobank". Echter ook hier geen klant.

Wle mooi dat "Revolut" een ander lettertype gebruikt dan "Rabobank". Echter ook hier geen klant.
Die heb ik deze week ook gehad, maar niet op het Odido mailadres.....W1ck1e schreef op zaterdag 13 juni 2026 @ 09:41:
7 dagen later (zouden de scammers alleen in het weekend "werken" ?) :
[Afbeelding]
Wle mooi dat "Revolut" een ander lettertype gebruikt dan "Rabobank". Echter ook hier geen klant.
Ik ook niet, ik heb geen "Odido mailadres". Het is een adres met daarin een kleine verwijzing naar odido binnen een dns domein dat ik heb.DjoeC schreef op zaterdag 13 juni 2026 @ 09:45:
[...]
Die heb ik deze week ook gehad, maar niet op het Odido mailadres.....
Ik hoop dat je mijn post wel wat beter begreepW1ck1e schreef op zaterdag 13 juni 2026 @ 09:49:
[...]
Ik ook niet, ik heb geen "Odido mailadres". Het is een adres met daarin een kleine verwijzing naar odido binnen een dns domein dat ik heb.
 odido@
Dan begrijp ik nu dat je de mail hebt gekregen als gevolg van een andere hackDjoeC schreef op zaterdag 13 juni 2026 @ 11:52:
[...]
Ik hoop dat je mijn post wel wat beter begreep
[ Voor 3% gewijzigd door W1ck1e op 13-06-2026 11:56 ]
Niet een hack maar uit een scraped mail adres (info@<eenheelandere hobbywebsite>). Ofwel: Heel veel spam stuurt gewoon van alles overal heen. Je wilt niet weten hoe vaak ik afgelopen week bericht gekregen heb dat mijn koelkast vol met bacterien zitW1ck1e schreef op zaterdag 13 juni 2026 @ 11:55:
[...]
Dan begrijp ik nu dat je de mail hebt gekregen als gevolg van een andere hack
En valideer e-herkenning natuurlijk. Kern: Hoewel ik spam gekregen heb op 2 verschillende odido@ adressen kan ik niet zeggen dat het specifiek extra tricky was tov van alle andere spam die rond gaat. Mijn spamfilter draait lokaal en alle providerfilters staan uit - juist omdat ik zelf wil zien wat als spam gemarkeerd wordt en ook om er voor te zorgen dat er geen onterechte gemarkeerde mail wordt verwijderd. NB: TransIP en hotmail markeren nog steeds sommige zaken als junk ook al heb ik dat uitstaan - vaak ook onterecht.

Gisteravond een scam-telefoontje gehad, VOIP-nummer met een die zich voordeed als KPN. Weet niet zeker, maar denk dat deze hack er voor iets tussen zit, dat was de 1e keer in hele lange tijd.
Mijn vader (ook Odido-klant) krijgt al geruime tijd een bak met spam binnen, vaak dagelijks rond hetzelfde tijdstip.
Mijn vader (ook Odido-klant) krijgt al geruime tijd een bak met spam binnen, vaak dagelijks rond hetzelfde tijdstip.
Ignorance is bliss
- ernstoud
- Registratie: Januari 2015
- Laatst online: 20:32

Plusminus 300 per dag van deze rotzooi… heeft denk ik niets met de Odido hack te maken want dit is op dit moment een wereldwijd probleem lees ik.Merik schreef op donderdag 18 juni 2026 @ 15:11:
Gisteravond een scam-telefoontje gehad, VOIP-nummer met een die zich voordeed als KPN. Weet niet zeker, maar denk dat deze hack er voor iets tussen zit, dat was de 1e keer in hele lange tijd.
Mijn vader (ook Odido-klant) krijgt al geruime tijd een bak met spam binnen, vaak dagelijks rond hetzelfde tijdstip.

Het telefoontje zou best kunnen van niet, maar die e-mails was vanaf de dagen na de hack, dat zou erg toevallig zijn. Is nu iets minder (voor alle duidelijkheid, dat waren 2 aparte situaties)ernstoud schreef op donderdag 18 juni 2026 @ 16:58:
[...]
Plusminus 300 per dag van deze rotzooi… heeft denk ik niets met de Odido hack te maken want dit is op dit moment een wereldwijd probleem lees ik.
[ Voor 19% gewijzigd door Merik op 18-06-2026 17:29 ]
Ignorance is bliss
Ik kreeg twee dagen geleden een mail m.b.t. "Ons klantenpanel is weer gestart, doe je mee aan een onderzoek?". Adres was echter van odido-onderzoek.nl, die ze zelf niet aanmerken als een plek waar mail van ze vandaan komt. Het adres staat ook niet op naam van ze.
Stiekem gok ik nog wel op een legitieme oepsie, maar slordig na de hack is het natuurlijk zeker.
Stiekem gok ik nog wel op een legitieme oepsie, maar slordig na de hack is het natuurlijk zeker.
- dutchnltweaker
- Registratie: December 2013
- Laatst online: 21:09

Vandaag de eerste sms gehad waar ik een beetje van schrok, mijn initialen en mijn achternaam in de SMS. Dit is de eerste keer dat ik zo een persoonlijke SMS heb gehad. Nu zag ik wel dat het spam is, maar vraag me nu af wat ze allemaal hebben.
- priority917
- Registratie: Juni 2026
- Laatst online: 29-06 11:38
Er lijken vannacht flink wat mails te zijn verstuurd naar gelekte mailadressen door Odido/Ben. Voorheen kreeg ik alleen een mail op een bepaald of maximaal twee mailadressen. Alleen vanaf ongeveer middernacht t/m nu kreeg ik op alle bij Odido, Ben, T-Mobile en Tele2 gebruikte mailadressen eenzelfde mail namens 'PostNL'. Alle elf mailadressen bevatten hetzelfde deel van de track & tracecode.
- ernstoud
- Registratie: Januari 2015
- Laatst online: 20:32
Ik krijg die rommel ook op email adressen die niets met Odido te maken hebben. Af en toe om de minuut, honderden per dag.priority917 schreef op maandag 29 juni 2026 @ 09:24:
Er lijken vannacht flink wat mails te zijn verstuurd naar gelekte mailadressen door Odido/Ben. Voorheen kreeg ik alleen een mail op een bepaald of maximaal twee mailadressen. Alleen vanaf ongeveer middernacht t/m nu kreeg ik op alle bij Odido, Ben, T-Mobile en Tele2 gebruikte mailadressen eenzelfde mail namens 'PostNL'. Alle elf mailadressen bevatten hetzelfde deel van de track & tracecode.
Naast het Odido lek worden de adressen uit veel andere lekken gebruikt, van groot tot klein. De "meeste" komen voor bij haveibeenpwned.com maar een hele berg andere (duidelijk gelekte!) adressen ook niet.
Niet elk bedrijf laat weten dat adressen gelekt zijn, zelfs niet als je ze er op wijst zoals https://eerlijkewoz.nl/ = https://previcuscrm.nl/login . En die zijn nog veel gevoeliger dan Odido....
Daarnaast worden websites gescraped om adressen x@y.nl oid binnen te halen of worden "standaard" adressen als info@, webmaster@, etc. gebruikt. Spammen/phishen kost niks en als er maar een paar mensen intrappen heb je dus "winst".
Odido was erg beroerd, niet alleen vanwege de gelekte email adressen maar vooral vanwege de extra gegevens. Maar wat denk je als een WOZ bezwaarkantoor die voor jou bezwaar maken wordt gehackt? Daar staan niet alleen je (correcte!) complete personalia, maar ook alles omtrent je huis en de waarde daarvan. En niet te vergeten je BSN.
- priority917
- Registratie: Juni 2026
- Laatst online: 29-06 11:38
Voor het lek bij Odido dateerde mijn laatst ontvangen spammail uit 2014, dat was op een info@domein.tld. Daarop heb ik destijds catch-all uitgeschakeld en laat ik alleen mail door op door mij toegestane unieke mailadressen.ernstoud schreef op maandag 29 juni 2026 @ 10:48:
[...]
Ik krijg die rommel ook op email adressen die niets met Odido te maken hebben. Af en toe om de minuut, honderden per dag.
Sinds het Odido- en Benlek krijg ik enkel mails op de bij Odido en Ben bekende mailadressen. En ja, ik weet dat ze uniek zijn, want het zijn mailadressen bestaand uit uuid@domein.tld. Tot op heden heb ik bij nog geen enkele organisatie een uuid dubbel gebruikt.
- priority917
- Registratie: Juni 2026
- Laatst online: 29-06 11:38
Daar kom je bij het gebruik van unieke mailadressen per organisatie snel genoeg achter. Tot op het lek bij Odido en Ben was ik twaalf jaar gevrijwaard van spam.DjoeC schreef op maandag 29 juni 2026 @ 11:15:
Niet elk bedrijf laat weten dat adressen gelekt zijn, zelfs niet als je ze er op wijst zoals https://eerlijkewoz.nl/ = https://previcuscrm.nl/login . En die zijn nog veel gevoeliger dan Odido....
Ook dat heb ik getackeld. Mijn laatste spammail uit 2014 was inderdaad op een info@ mailadres. Hierop besloot ik om de catchall uit te schakelen en énkel mails toe te laten die op door mij gebruikte mailadressen binnenkomen.Daarnaast worden websites gescraped om adressen x@y.nl oid binnen te halen of worden "standaard" adressen als info@, webmaster@, etc. gebruikt. Spammen/phishen kost niks en als er maar een paar mensen intrappen heb je dus "winst".
Ik lig daar zelf niet zo wakker van. Standaard ga ik er al vanuit dat alles is gelekt, dus ook geboortedatum en bsn. Daarom heb ik ook overal waar dat niet nodig is een andere geboortedatum, zoals bij webshops waar het wel als verplicht veld wordt gezien. Ook bij mijn telefoonabonnement staat er een cijfer verkeerd, dan kan ik het altijd nog gooien op een tikfout. Tot op heden heb ik daar nog nooit problemen mee gehad.Odido was erg beroerd, niet alleen vanwege de gelekte email adressen maar vooral vanwege de extra gegevens. Maar wat denk je als een WOZ bezwaarkantoor die voor jou bezwaar maken wordt gehackt? Daar staan niet alleen je (correcte!) complete personalia, maar ook alles omtrent je huis en de waarde daarvan. En niet te vergeten je BSN.
Ik heb juist de catchall voor al mijn domeinen wel aanstaan, juist omdat ik wil zien wat er gebeurt EN omdat ik een onverhoopt "belangrijke" mail niet wil missen - spamfilters maken fouten, maar ook tussen de niet als spam herkenbare mail zit echte troep. Als ik zie wat er aan gekke dingen rond gaat kan ik de rest van het gezin dat het niet zo nauw neemt met schoon houden tenminste waarschuwen.priority917 schreef op maandag 29 juni 2026 @ 11:38:
[...]
Daar kom je bij het gebruik van unieke mailadressen per organisatie snel genoeg achter. Tot op het lek bij Odido en Ben was ik twaalf jaar gevrijwaard van spam.
[...]
Ook dat heb ik getackeld. Mijn laatste spammail uit 2014 was inderdaad op een info@ mailadres. Hierop besloot ik om de catchall uit te schakelen en énkel mails toe te laten die op door mij gebruikte mailadressen binnenkomen.
[...]
Ik lig daar zelf niet zo wakker van. Standaard ga ik er al vanuit dat alles is gelekt, dus ook geboortedatum en bsn. Daarom heb ik ook overal waar dat niet nodig is een andere geboortedatum, zoals bij webshops waar het wel als verplicht veld wordt gezien. Ook bij mijn telefoonabonnement staat er een cijfer verkeerd, dan kan ik het altijd nog gooien op een tikfout. Tot op heden heb ik daar nog nooit problemen mee gehad.
Telefoonnummers vul ik altijd met nullen of met een andere nep-string. Er is geen goede reden voor welke webshop dan ook om mijn "correcte" telefoonnummer te hebben. Voor 2FA (SMS) heb ik een prepaid nummer zonder voice maar zelfs daar wordt soms op gebeld..... Als ze me nodig hebben mailen ze maar - dat willen ze zelf ook
- Cookiemonsterr
- Registratie: September 2012
- Laatst online: 22-10 23:36
Gisteren, n.a.v. het Odido datalek , weer eens 2 spam mails ontvangen, van het CJIB en van Infomedics. De mails gaan er steeds interessanter uitzien. Jammer van het datalek, en inmiddels is het wel vervelend elke keer zooi te ontvangen. Misschien irrelevant voor dit topic , maar om de zoveel tijd ontvang ik reclame van Odido zelf ( acties ) , als je dan op de knop klikt om uit te kunnen schrijven voor dit soort reclames kom je op een pagina waar je dat kan aanvinken, echter heb ik alles uit staan en ontvang nog steeds de reclames. Spam van Odido zelf?
[ Voor 40% gewijzigd door Cookiemonsterr op 01-07-2026 12:28 ]
Ik krijg momenteel deze mails:
op uitsluitend de door Odido gelekte adressen. Uiteraard met urgentie reageren:GRATIS HEMA Albert heijn Cadeaukaart
Zelfs een mooie copyright opmerking:Albert Heijn Bonuskaart - €500 tegoed
Deadline om uw tegoed op te halen:48 uur
Na deze termijn vervalt uw €500 boodschappentegoed.€500 tegoed claimen
Klik ergens op dit bericht om uw tegoed te bevestigen. Geen aankoop verplicht.
De links in de mail zijn nogal vaag (iets als wikilegia punt com) en ga ik hier niet plakken.....(c) Albert Heijn · Mazzeltjes Actie
- Onbekend
- Registratie: Juni 2005
- Laatst online: 18:42
...

Het CJIB krijg ik ook binnen maar Infomedics niet. De laatste tijd krijg ik ook ontzettend veel spam binnen van o.a. casino's, maar totaal niet op het gelekte e-mailadres.Cookiemonsterr schreef op woensdag 1 juli 2026 @ 12:21:
Gisteren, n.a.v. het Odido datalek , weer eens 2 spam mails ontvangen, van het CJIB en van Infomedics. De mails gaan er steeds interessanter uitzien. Jammer van het datalek, en inmiddels is het wel vervelend elke keer zooi te ontvangen. Misschien irrelevant voor dit topic , maar om de zoveel tijd ontvang ik reclame van Odido zelf ( acties ) , als je dan op de knop klikt om uit te kunnen schrijven voor dit soort reclames kom je op een pagina waar je dat kan aanvinken, echter heb ik alles uit staan en ontvang nog steeds de reclames. Spam van Odido zelf?
Die Odido-e-mailaddressen zijn alleen zo interessant omdat het er juist veel waren en vele e-mailadressen daarvan zijn nog steeds in gebruik. Ik zie qua spam niet veel anders dan de spam die op andere adressen binnenkomen, dus ik twijfel eraan of de spam/phishing-berichten echt Odido-gerelateerd zijn.
Speel ook Balls Connect en Repeat

Fabeltjes. Ik krijg het enkel binnen op e-mailadressen die gelekt zijn via dit Odido lek, en ook enkel na het Odido lek. E-mailadressen die wijd zijn gebruikt maar niet in het Odido lek zaten, krijgen ofwel nagenoeg geen spam, of zitten op andere spamlijsten (en ja, dat kan vervelend zijn). Het zijn ook de gekste spams. Bijvoorbeeld toevoegingen op mailing lists. Daar heeft iemand echt zijn best gedaan, en het ligt voor de hand dat dat iemand is geweest die belang heeft bij impact (dus kan goed iemand van Shinyhunters zijn).Onbekend schreef op dinsdag 7 juli 2026 @ 17:42:
[...]
Dit is standaard spam wat ook op andere e-mailadressen binnenkomt. [...]
Hoe ik het weet. Voor mijn e-mailadres gelekt was, kreeg ik nooit spam. Na het lek (begin Feb 2026) ineens wel. Terwijl ik die spam niet op andere e-mailadressen krijg die wel al eerder gelekt zijn.
"Nobody is very good at self-reflection, I'm afraid." -- Linus Torvalds. Kindprofielen zijn binnenkort weer beschikbaar.
- Onbekend
- Registratie: Juni 2005
- Laatst online: 18:42
...
Dat jij het toevallig krijgt op e-mailadressen die door Odido gelekt zijn, betekent niet dat het een fabeltje is.Jerie schreef op dinsdag 7 juli 2026 @ 17:58:
[...]
Fabeltjes. Ik krijg het enkel binnen op e-mailadressen die gelekt zijn via dit Odido lek, en ook enkel na het Odido lek. E-mailadressen die wijd zijn gebruikt maar niet in het Odido lek zaten, krijgen ofwel nagenoeg geen spam, of zitten op andere spamlijsten (en ja, dat kan vervelend zijn). Het zijn ook de gekste spams. Bijvoorbeeld toevoegingen op mailing lists. Daar heeft iemand echt zijn best gedaan, en het ligt voor de hand dat dat iemand is geweest die belang heeft bij impact (dus kan goed iemand van Shinyhunters zijn).
Hoe ik het weet. Voor mijn e-mailadres gelekt was, kreeg ik nooit spam. Na het lek (begin Feb 2026) ineens wel. Terwijl ik die spam niet op andere e-mailadressen krijg die wel al eerder gelekt zijn.
De CJIB-mails zijn inderdaad nieuw, maar die komen ook op e-mailadressen die niet bij Odido/Ben of andere telefoonproviders bekend waren. Er komt de laatste weken trouwens ineens veel meer spam binnen, nadat het een tijdje flink rustig was geweest.
Speel ook Balls Connect en Repeat
- ernstoud
- Registratie: Januari 2015
- Laatst online: 20:32
n=1, dus geen bewijs.Jerie schreef op dinsdag 7 juli 2026 @ 17:58:
[...]
Fabeltjes. Ik krijg het enkel binnen op e-mailadressen die gelekt zijn via dit Odido lek,
Ik heb een tiental e-mail adressen en zie deze spam op bijna allemaal. Slechts 1 daarvan is gebruikt richting Odido. En dat is dan weer geen fabeltje.
Ontelbaar veel email adressen is niet moeilijk met catch-all...ernstoud schreef op dinsdag 7 juli 2026 @ 18:45:
[...]
n=1, dus geen bewijs.
Ik heb een tiental e-mail adressen en zie deze spam op bijna allemaal. Slechts 1 daarvan is gebruikt richting Odido. En dat is dan weer geen fabeltje.
Het is ook geen n=1 maar een observatie van iemand met veel (legacy) email adressen heeft, zoals nog een @hacktic.nl en @xs4all.nl, zonder de betreffende spam. Alleen op de gelekte Odido adressen is de spam sinds het lek noemenswaardig hoger. Enkele email adressen (waaronder eerdergenoemden) stammen uit een tijd dat men nog gewoon je gegevens zonder toestemming doorverkocht. Dus ik zit wel degelijk in datasets, en bovendien ook diverse datalekken. Ook is er diverse data beschikbaar van mensen die een specifiek alias aan Odido hadden hangen. Dus n=1 amahoela, en bovenstaande wist je vier maanden geleden ook al, want toen is dit ook al besproken.
"Nobody is very good at self-reflection, I'm afraid." -- Linus Torvalds. Kindprofielen zijn binnenkort weer beschikbaar.
Verwijderd
Het heeft even geduurd, maar vanavond ontving ik mijn eerste spam/phishingbericht uit naam van Odido, inclusief aanhef met de juiste achternaam. Voorheen allemaal mails namens andere organisaties op mijn Odido mailadres.
Beste Blaatschep,
Helaas hebben we de betaling voor de factuur van juli nog niet ontvangen.
Betaal het openstaande bedrag uiterlijk vóór 28.07.2026 om te voorkomen dat wij uw internet- en televisiediensten afsluiten.
U kunt direct en veilig betalen via uw persoonlijke omgeving: Link.
Heeft u in de afgelopen twee dagen al betaald? Dan kunt u dit bericht negeren.
Met vriendelijke groet,
Klantenservice ODIDO
[ Voor 16% gewijzigd door Verwijderd op 28-07-2026 19:10 ]
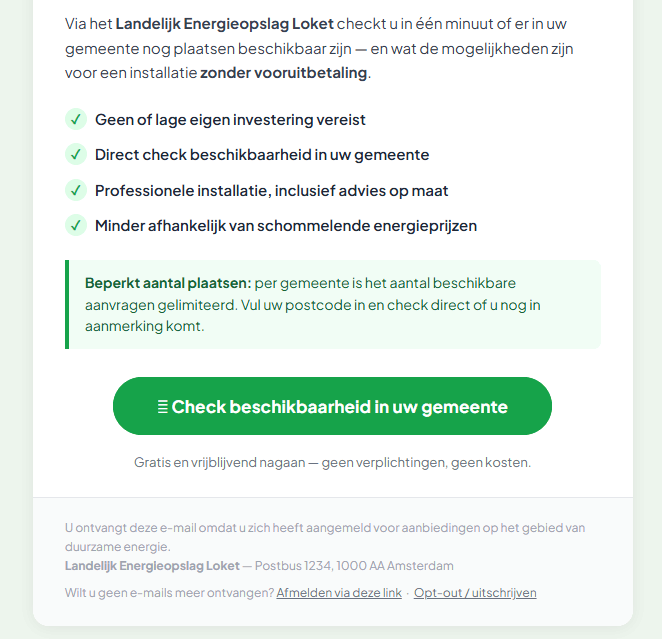
Het from domein was (in mijn geval): @e-tech.ac.th (Thailand).W1ck1e schreef op woensdag 29 juli 2026 @ 20:42:
[Afbeelding]
domein achter de klikbare dingen: about2day.com
"Nobody is very good at self-reflection, I'm afraid." -- Linus Torvalds. Kindprofielen zijn binnenkort weer beschikbaar.
Bij mij @al.educacao.sp.gov.br (Brazilië?)Jerie schreef op woensdag 29 juli 2026 @ 23:09:
Het from domein was (in mijn geval): @e-tech.ac.th (Thailand).
Ah, een andere, interessant. Het valt bij mij direct op. Ik raad ook aan om de headers te inspecteren, standaard zie ik ze ook. Ook uiteraard stonden hier de standaarden zoals SPF en DMARC uit. Mijn MUAs (Mozilla Thunderbird en FairEmail) laten dat direct zien met een icoontje. Ik donder de domeinen meteen in blacklist. De kans dat ik email ga missen van *@e-tech.ac.th ligt dusdanig tegen nul aan, dat het te verwaarlozen is. Gaat ook met 2 korte handelingen qua user input.
"Nobody is very good at self-reflection, I'm afraid." -- Linus Torvalds. Kindprofielen zijn binnenkort weer beschikbaar.
- FooLsKi
- Registratie: Augustus 2005
- Laatst online: 18:27
Prutz0r 4 Life

Ik had laatst zowaar een scam-telefoontje. Of het door de Odido-hack komt weet ik niet zeker, maar ik vond het wel grappig. Die Indiaas klinkende dame had niet veel geduld 
Ik neem nooit met mijn naam op als ik door een onbekend nummer word gebeld.
Ik: "Hallo?"
Zij: "Yes, is this mister [erg slechte uitspraak van mijn achternaam]"
Ik: "It's customary to introduce onseself when calling someone. You are?"
Zij: "I'm calling from blockchain command, and..."
Ik: "Ah, so you're a f**king scammer?"
Zij: "No, I'm not a scammer!"
Ik: "Yes, you're a f**king scammer and you can f**k off!"
Zij: "No, you can f**k off!"
Ik: "Okay" en hing op
Eerste keer dat ik een dergelijke scam call kreeg. Ever. Mocht er nog een volgende keer komen dan ga ik het spelletje meespelen met een dikke twist
Hoezo, ik zit je raar aan te kijken? Zo kijk ik altijd! Slijpen is niet nodig, ik prefereer de botte bijl.
Qua voice cloning gun ik ze ~~~[tegenwoordig] deze data niet. Met 10 seconden kan men al aardige voice cloning regelen.FooLsKi schreef op donderdag 30 juli 2026 @ 00:58:
Ik had laatst zowaar een scam-telefoontje. Of het door de Odido-hack komt weet ik niet zeker, maar ik vond het wel grappig. Die Indiaas klinkende dame had niet veel geduld
Ik neem nooit met mijn naam op als ik door een onbekend nummer word gebeld.
Ik: "Hallo?"
Zij: "Yes, is this mister [erg slechte uitspraak van mijn achternaam]"
Ik: "It's customary to introduce onseself when calling someone. You are?"
Zij: "I'm calling from blockchain command, and..."
Ik: "Ah, so you're a f**king scammer?"
Zij: "No, I'm not a scammer!"
Ik: "Yes, you're a f**king scammer and you can f**k off!"
Zij: "No, you can f**k off!"
Ik: "Okay" en hing op
Eerste keer dat ik een dergelijke scam call kreeg. Ever. Mocht er nog een volgende keer komen dan ga ik het spelletje meespelen met een dikke twist
Liefst zou ik ze benaderen middels een LLM plus TTS. TTS en STT kan lokaal real-time (Mistral heeft modellen), LLM natuurlijk niet. Op iOS en Android mag dit niet (van Apple en Google) maar je kunt doorschakelen naar Asterisk.
Ik ga er overigens van uit dat de tegenpartij ook dergelijke modellen gaat gebruiken, of al gebruikt. Dan kan een goedkope Indiase kracht zonder gebruik eigen stem (of accent) schade aanrichten.
Daar komt nog bij dat je aan het schelden bent (en reactie is niveau jij-bak). Daarbij schuilt gevaar voor wraak. Een TTS tarpit die ze aan het lijntje houdt, denkende een potentiële mark te spreken, is effectiever. Dit geeft ze valse hoop, en houdt in dat ze minder tijd besteden aan een lucratievere mark zoals demente omalief die er wel in zou tuinen.
[ Voor 11% gewijzigd door Jerie op 30-07-2026 01:32 ]
"Nobody is very good at self-reflection, I'm afraid." -- Linus Torvalds. Kindprofielen zijn binnenkort weer beschikbaar.
- areyouben
- Registratie: Oktober 2007
- Laatst online: 28-10 22:39
Vannacht het eerste phishing emailtje gehad, op het emailadres dat door Odido is gelekt, waarin ze mijn naam gebruiken. Ze doen alsof ze van de Consumentenbond zijn en dat ik recht heb op een pensioenuitkering. Hiervoor moet ik alleen nog even de verwerkingskosten voldoen.
- Cookiemonsterr
- Registratie: September 2012
- Laatst online: 22-10 23:36
Vandaag 2 spam mails ontvangen met als titel : Rijkswegen award , de ene van een andere afzender als de andere , de andere ging er over dat het een herinnering aan de actie was waarbij er een hamertje voor in de auto gewonnen kon worden , ook nog een spam bericht van iets casino achtigs. In een van de mails werd de bij Odido ingestelde aanhef gebruikt.
- FooLsKi
- Registratie: Augustus 2005
- Laatst online: 18:27
Prutz0r 4 Life
Ik ben niet zo bang voor wraak. Mijn digitale footprint lijkt nog steeds klein genoeg om oninteressant te blijven voor de meeste scammers.Jerie schreef op donderdag 30 juli 2026 @ 01:27:
[...]
Qua voice cloning gun ik ze ~~~[tegenwoordig] deze data niet. Met 10 seconden kan men al aardige voice cloning regelen.
Liefst zou ik ze benaderen middels een LLM plus TTS. TTS en STT kan lokaal real-time (Mistral heeft modellen), LLM natuurlijk niet. Op iOS en Android mag dit niet (van Apple en Google) maar je kunt doorschakelen naar Asterisk.
Ik ga er overigens van uit dat de tegenpartij ook dergelijke modellen gaat gebruiken, of al gebruikt. Dan kan een goedkope Indiase kracht zonder gebruik eigen stem (of accent) schade aanrichten.
Daar komt nog bij dat je aan het schelden bent (en reactie is niveau jij-bak). Daarbij schuilt gevaar voor wraak. Een TTS tarpit die ze aan het lijntje houdt, denkende een potentiële mark te spreken, is effectiever. Dit geeft ze valse hoop, en houdt in dat ze minder tijd besteden aan een lucratievere mark zoals demente omalief die er wel in zou tuinen.
Maar inderdaad, de volgende keer (als die er mag komen) dan ga ik heel beleefd het spelletje meespelen, waarbij ik uiteraard wel weer gelijk de leiding over het telefoongesprek grijp. Met mijn rijke fantasie moet dat volgens mij wel goed komen.
Ik vraag me af hoe ze zouden reageren als ik zeg dat ik hun belletje al had verwacht vanwege een aantal grote bitcoin-transacties op mijn account, en dat die transacties kloppen omdat mijn nieuwe cocaine-leverancier zo betaald wil worden voor een paar container shipments...
Hoezo, ik zit je raar aan te kijken? Zo kijk ik altijd! Slijpen is niet nodig, ik prefereer de botte bijl.
Lijkt het maar of worden die scams steeds gerafiineerder? Zoals zo'n energieloket e-mail, dan kan je nog tech-savvy, dan kan je daar alsnog zomaar intuinen.
Ignorance is bliss
Iedereen kan in een scam tuinen, ook iemand die tech-savvy is. Een onderdeel van scamming is je pakken wanneer je guards down zijn. Dat zijn mooie marks. Bijv. je bent moe, aangeschoten/dronken, in de stress, of arrogant 'ik ben zo slim, daar tuin ik toch niet in'.Merik schreef op donderdag 30 juli 2026 @ 14:14:
dan kan je nog tech-savvy
[...]
dan kan je daar alsnog zomaar intuinen.
Zo ben ik een keer in een scam getuind toen ik op reis was. Ik was moe, gestressed, zelfs enigszins gewaarschuwd (doe X, zonder goede argumentatie, werkt niet zo goed bij mij), en zelfs verliefd; dat laatste helpt ook niet. Bovendien dacht ik dat het doel diefstal of ontvoering was. Daardoor was ik afgeleid van het daadwerkelijke (?) doel.
Maar tech-savvy... daar stel ik toch mijn vraagtekens bij. Volgens mij heb ik mijn twee MUAs niet uitzonderlijk geconfigureerd, en doen ze dit out of the box.
Hoe dan ook, ook de meest intelligenten op Aarde kunnen erin tuinen.
"Nobody is very good at self-reflection, I'm afraid." -- Linus Torvalds. Kindprofielen zijn binnenkort weer beschikbaar.
Eeens, hoewel deze mails (ik heb er meerdere gehad op meerdere adressen) ook wel herkenbaar zijn. Geen naam, geen adres, de opmerking "U hebt zich aangemeld", etc.Merik schreef op donderdag 30 juli 2026 @ 14:14:
Lijkt het maar of worden die scams steeds gerafiineerder? Zoals zo'n energieloket e-mail, dan kan je nog tech-savvy, dan kan je daar alsnog zomaar intuinen.
Ik heb een soortgelijke energie mail gehad namens "mijn gemeente" waarbij "uw postcode is geselecteerd", zonder gemeentenaam, zonder de postcode te noemen, etc.
Iedereen kan erin trappen. Goed blijven opletten, niet alleen op wat er in de mail staat maar ook op wat er NIET in de mail staat.
Kreeg vandaag een nieuwe phisher, makkelijk te spotten dat het niet ok is maar toch. Was mail met strekking dat odido factuur niet betaald is met linkje om te betalen. Pagina waar je dan op uitkomt staan wat type fouten maar wel mn mail adres EN mn telefoonnummer.
Belangrijk: openstaande factuur – voorkom afsluiting
afzender: "Odido" <loretta@stemcellbiomedical.com>
Belangrijk: openstaande factuur – voorkom afsluiting
afzender: "Odido" <loretta@stemcellbiomedical.com>
T.net FP: nieuws: Dertig phishingcampagnes benutten uitgelekte klantdata van Odido gebaseerd op nu.nl interview met security expert. Totaal 61 mails in twee mailboxen (n=2) van feb tot jul.
[ Voor 10% gewijzigd door Jerie op 30-07-2026 18:31 ]
"Nobody is very good at self-reflection, I'm afraid." -- Linus Torvalds. Kindprofielen zijn binnenkort weer beschikbaar.

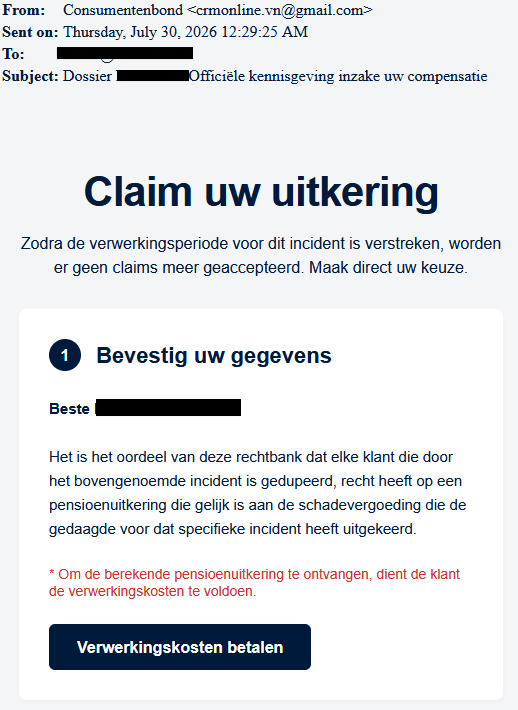
Hier lijkt het aantal spam en phishingmails de afgelopen dagen ook flink toe te nemen op de adressen in het Odido lek. Gelukkig filtert Microsoft 365 ze tot nu toe allemaal netjes en belanden ze in quarantaine.
Verwijderd
Het was vrij rustig. Sporadisch kwam er iets in de spamfolder. Afgelopen dagen loopt het aantal flink op, maar vrijwel allemaal wel energie-/isolatiegerelateerd.racnor2 schreef op donderdag 30 juli 2026 @ 22:12:
Hier lijkt het aantal spam en phishingmails de afgelopen dagen ook flink toe te nemen op de adressen in het Odido lek. Gelukkig filtert Microsoft 365 ze tot nu toe allemaal netjes en belanden ze in quarantaine.
[Afbeelding]
Maar goed, het matcht niet zo goed met het mailadres dat ik alleen bij Tele2 had gebruikt. Dat is wel een groot voordeel bij het gebruik van een uniek mailadres per service. Je bent minder vatbaar voor ongerichte spam/phishing. Want het komt binnen op een mailadres voor iets anders. Hoe valide de mail verder ook lijkt (en tot nog toe weet Tuta alles netjes in de spammap te plaatsen).
Niet alleen Odido adressen worden gebruikt voor spam/phising. Ook andere, eerder gelekte en/of van internet websites gescrapte mailadressen zitten er (weer) tussen.Verwijderd schreef op vrijdag 31 juli 2026 @ 09:24:
[...]
Het was vrij rustig. Sporadisch kwam er iets in de spamfolder. Afgelopen dagen loopt het aantal flink op, maar vrijwel allemaal wel energie-/isolatiegerelateerd.
Maar goed, het matcht niet zo goed met het mailadres dat ik alleen bij Tele2 had gebruikt. Dat is wel een groot voordeel bij het gebruik van een uniek mailadres per service. Je bent minder vatbaar voor ongerichte spam/phishing. Want het komt binnen op een mailadres voor iets anders. Hoe valide de mail verder ook lijkt (en tot nog toe weet Tuta alles netjes in de spammap te plaatsen).
Verwijderd
Ik krijg enkel spam en phishing sinds het lek bij Odido, op enkel dat specifieke mailadres. Voor het lek bij Odido had ik al jaren geen spam meer gehad. Odido is volgens HIBP ook de enige keer dat een mailadres op een persoonlijk domein is gelekt. Dit terwijl ik al zo'n twintig jaar het domein gebruik, enkel voor mail.DjoeC schreef op vrijdag 31 juli 2026 @ 09:54:
[...]
Niet alleen Odido adressen worden gebruikt voor spam/phising. Ook andere, eerder gelekte en/of van internet websites gescrapte mailadressen zitten er (weer) tussen.
En toch zie ik ook een andere kant, bij juist het gebruik van een enkel emailadres voor alles, het lijkt wel of mijn emailadres 'spam-verzadigd' is. Mijn emailadres was al gelekt in 2012 bij Dropbox (69 miljoen (!) sets inloggegevens zijn er destijds gelekt), en sinds die tijd krijg ik spam in mijn mail. In de loop der jaren werd het minder en minder. Ook mijn emailadres is gelekt bij Odido, en als ik al iets kan observeren dan lijkt het wel alsof ik sinds die tijd nog minder spam krijg.Verwijderd schreef op vrijdag 31 juli 2026 @ 09:24:
[...]
Het was vrij rustig. Sporadisch kwam er iets in de spamfolder. Afgelopen dagen loopt het aantal flink op, maar vrijwel allemaal wel energie-/isolatiegerelateerd.
Maar goed, het matcht niet zo goed met het mailadres dat ik alleen bij Tele2 had gebruikt. Dat is wel een groot voordeel bij het gebruik van een uniek mailadres per service. Je bent minder vatbaar voor ongerichte spam/phishing. Want het komt binnen op een mailadres voor iets anders. Hoe valide de mail verder ook lijkt (en tot nog toe weet Tuta alles netjes in de spammap te plaatsen).
In heel juli welgeteld twee spam-mails (DHL en FedEx), beide werden overigens keurig als spam gemarkeerd door mijn mail-provider. YMMV.
- Louw Post
- Registratie: Februari 2006
- Laatst online: 25-10 15:57
Cerenas
Gister en vandaag een stuk of 20 mailtjes gekregen. Duidelijke spam ook. 
Adressen waar het vandaan komt bevatten veel willekeurige letters. Mails ook allemaal hetzelfde als hierboven genoemd wordt (thuisbatterijen, energie, cjib, etc.). Worden door Outlook al in de spambox gegooid en gemarkeerd als niet geverifieerd.
Lijkt ook allemaal in korte periodes binnen te komen. Ik vraag me echt af wat het idee hierachter is. Als je iemand in een korte periode bestookt met phishing dan is de kans toch veel kleiner dat iemand hier in trapt?
Geeft me wel meer druk om wat meer vaart zet achter mijn overstap naar Proton met de SimpleLogin integratie voor specifieke adressen. Heb alleen iets van 500 accounts in m'n wachtwoordmanager waar ik dan stap voor stap maar even doorheen moet.
- magwelwatminder
- Registratie: Augustus 2025
- Laatst online: 28-10 09:59
Tot het bericht op Tweakers heb ik er weinig van gemerkt. Gisteren mail in de spam folder met Beste Achternaam. Naam van afzender Odido  .
.
- Nielless
- Registratie: December 2016
- Laatst online: 20:10
Born at a very young age.

Ik ging voor de gein eens in mijn mailflow kijken en zie dat er geregeld naar odido@domeinnaam.xx wordt gestuurd :9~~
Microsoft Exchange blokkeert ze, dus ik zie er zelf niets van. Wel heel duidelijk met zo'n catchall-adres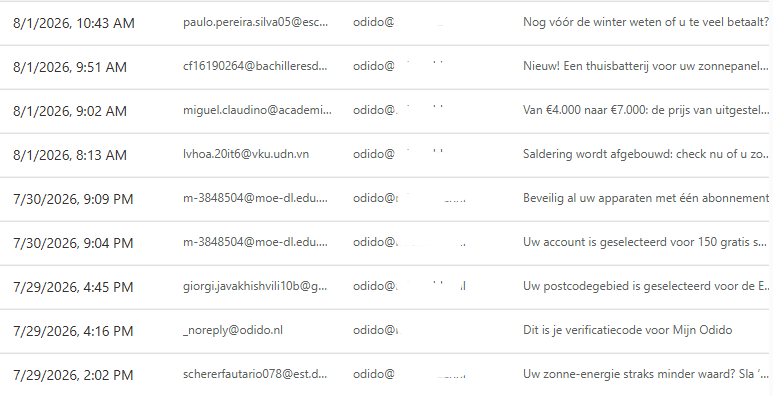
Microsoft Exchange blokkeert ze, dus ik zie er zelf niets van. Wel heel duidelijk met zo'n catchall-adres
[ Voor 72% gewijzigd door Nielless op 01-08-2026 12:43 ]
XBL: DeutscheHelm // STEAM: Nielles™
- djmuggs
- Registratie: Juni 2000
- Niet online
I have great jeans

Hier de afgelopen dagen ook al tiental spam/phising mails op het mail adres dat specifiek bedoeld is voor Odido.
ICE ICE Baby
- Cookiemonsterr
- Registratie: September 2012
- Laatst online: 22-10 23:36
Zijn er hier mensen die overwegen om hun mailadres waar de spam op binnenkomt te vervangen voor een nieuw email adres?

Het is hier de laatste 48 uur ook flink raak met spam op mijn oude odido emailadres. Eigenlijk voor het eerst want Proton's spamfilter deed het tot nu toe voorbeeldig. De domein heb ik al een tijdje vervangen en in simplelogin gegooid maar het werd me toch wat teveel dus nu maar op inactief gezet.
Ik heb de Odido hack aangegrepen om dit te doen. Heb nu meerdere domeinen met catch-all en een unieke alias voor elk account met een paar uitzonderingen waarvan ik regelmatig mail verstuur.Cookiemonsterr schreef op zaterdag 1 augustus 2026 @ 13:56:
Zijn er hier mensen die overwegen om hun mailadres waar de spam op binnenkomt te vervangen voor een nieuw email adres?

Kennelijk zijn er momenten in de week die ofwel makkelijk zijn voor de verzenders, ofwel geacht worden de kans op beet te vergroten.Louw Post schreef op vrijdag 31 juli 2026 @ 11:27:
Lijkt ook allemaal in korte periodes binnen te komen. Ik vraag me echt af wat het idee hierachter is. Als je iemand in een korte periode bestookt met phishing dan is de kans toch veel kleiner dat iemand hier in trapt?
Daarbij valt het me op dat ik best vaak 2x dezelfde poging in mijn mailbox aantref (wellicht wel van verschillende afzenders). Dat maakt het spotten ervan inderdaad nog wel een stuk makkelijker.
(Heb 't onderhand wel gezien, heb me maar uitgeschreven: 550 Requested action not taken, mailbox unavailable.)
[ Voor 5% gewijzigd door Gwaihir op 01-08-2026 15:55 ]
Niet nodig, de email is al specifiek Odido (2x). tegenwoordig voeg ik zelfs een registratiedatum toe (odido20260801@mijndomein.ergens) dan kan ik de volgende keer weer (bijna) hetzelfde adres gebruikenCookiemonsterr schreef op zaterdag 1 augustus 2026 @ 13:56:
Zijn er hier mensen die overwegen om hun mailadres waar de spam op binnenkomt te vervangen voor een nieuw email adres?
- LukeS
- Registratie: Augustus 2010
- Laatst online: 21-10 15:49
Ik maak ook gebruik van catchall en ontvang de laatste dagen ook erg veel spam op odido@mijndomein.
Ik ben eigenlijk wel beniewd wat jullie doen? Ik kan mijn mailadres bij Odido nu bijv. vervangen in odido2@mijndomein, maar wat doen jullie met het "geïnfecteerde" adres? Mailadres aanmaken en laten rejecten? Of een filter aanmaken in de mailclient? Of iets anders?
Ik ben eigenlijk wel beniewd wat jullie doen? Ik kan mijn mailadres bij Odido nu bijv. vervangen in odido2@mijndomein, maar wat doen jullie met het "geïnfecteerde" adres? Mailadres aanmaken en laten rejecten? Of een filter aanmaken in de mailclient? Of iets anders?
Ik gebruik sieve filters in Proton:LukeS schreef op zaterdag 1 augustus 2026 @ 18:10:
Ik maak ook gebruik van catchall en ontvang de laatste dagen ook erg veel spam op odido@mijndomein.
Ik ben eigenlijk wel beniewd wat jullie doen? Ik kan mijn mailadres bij Odido nu bijv. vervangen in odido2@mijndomein, maar wat doen jullie met het "geïnfecteerde" adres? Mailadres aanmaken en laten rejecten? Of een filter aanmaken in de mailclient? Of iets anders?
Sieve:
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
| require ["variables"]; set "domain" "mijndomein.tld"; if allof ( address :is :domain [ "Delivered-To", "Envelope-To", "Original-Recipient", "X-Delivered-To", "X-Envelope-To", "X-Envelope-Recipient", "X-Original-Envelope-To", "X-Original-To", "X-Rcpt-To" ] "${domain}", address :is :localpart [ "Delivered-To", "Envelope-To", "Original-Recipient", "X-Delivered-To", "X-Envelope-To", "X-Envelope-Recipient", "X-Original-Envelope-To", "X-Original-To", "X-Rcpt-To" ] [ "odido" ] ) { discard; stop; } |
Ik heb mailwasher pro draaien, daarin staat een filter "gelekte adressen" en een filter "forwarded" waar mail aan andere domeinen op binnenkomt. Op die domeinen hoort niets binnen te komen. Er staan nog meer classificatie filters in, is gewoon (versie 7) voor filtering een mooi proggie en het kan veel accounts aan.LukeS schreef op zaterdag 1 augustus 2026 @ 18:10:
Ik maak ook gebruik van catchall en ontvang de laatste dagen ook erg veel spam op odido@mijndomein.
Ik ben eigenlijk wel beniewd wat jullie doen? Ik kan mijn mailadres bij Odido nu bijv. vervangen in odido2@mijndomein, maar wat doen jullie met het "geïnfecteerde" adres? Mailadres aanmaken en laten rejecten? Of een filter aanmaken in de mailclient? Of iets anders?
Voordeel van die methode: ze krijgen een afwijkende kleur en een label. En natuurlijk ik kan ze snel bekijken en verwijderen.
Wat ook helpt: geen mijnoverheid etc. Officieele post en rekeningen warr ik iets mee moet komen op Papier, met uitzonderingen. Een mail "nu betalen" is dan vrijwel nooit relevant.
[ Voor 9% gewijzigd door DjoeC op 01-08-2026 18:46 ]
- djmuggs
- Registratie: Juni 2000
- Niet online
I have great jeans
In mijn geval gaat dit niet, want het komt binnen op een catch all mail account.Cookiemonsterr schreef op zaterdag 1 augustus 2026 @ 13:56:
Zijn er hier mensen die overwegen om hun mailadres waar de spam op binnenkomt te vervangen voor een nieuw email adres?
Of ik moet speciaal voor het Odido een mail account aanmaken die een bounce doet.
Dan moet ik ook bij Odido met een ander herleidbaar mail account verder gaan.
Odido is gewoon te laks met de afhandeling van de gelekte data, maar dat zullen ze nooit fixen.
Of ik moet per onterecht ontvangen mail die door de Odido lek binnen komt een factuur van 100 euro sturen ofzo aan Odido.
ICE ICE Baby
In Jerie in "Alternatieven voor Amerikaanse producten & diensten" heb ik een bericht geplaatst over hoe je filtering in kunt stellen, of je spam filter af kunt stellen. Volgens mij ook handig voor slachtoffers van dit datalek. Na het trainen van het spamfilter (zo'n 5 a 10 min tijd op desktop) heb ik er eigenlijk geen last meer van. Ook heb ik een DKIM verifier geïnstalleerd op Thunderbird (FairEmail heeft het al native). Het trainen was met name nodig op het adres dat eerder nog niet was gelekt.
Heeft trouwens ook een nadeel: nu zie ik niet meer welke campagnes er zoal lopen
Heeft trouwens ook een nadeel: nu zie ik niet meer welke campagnes er zoal lopen
[ Voor 15% gewijzigd door Jerie op 03-08-2026 18:06 ]
"Nobody is very good at self-reflection, I'm afraid." -- Linus Torvalds. Kindprofielen zijn binnenkort weer beschikbaar.
Dat is nou juist de reden dat ik alle externe (provider) filtering heb uitstaan. Voor zover mogelijk..... Ik wil weten welke gek mij zooi stuurt en hoe ze het "deze keer" weer proberenJerie schreef op maandag 3 augustus 2026 @ 18:05:
[...]
Heeft trouwens ook een nadeel: nu zie ik niet meer welke campagnes er zoal lopen
- Th3Eagle
- Registratie: April 2002
- Laatst online: 20-10 23:47
Wilde nazoeken of de phishing aanvallen de afgelopen dagen komen door de Odido hack. Zo te zien heb ik mijn antwoord.
Heel jammer ik heb 1 email adress "schoon" kunnen houden maar door de hack is dit einde verhaal.
Nog geen phishing gehad die lijken op Odido. Wel zogenaamde emails van mensen met bestanden of links.
Heel jammer ik heb 1 email adress "schoon" kunnen houden maar door de hack is dit einde verhaal.
Nog geen phishing gehad die lijken op Odido. Wel zogenaamde emails van mensen met bestanden of links.
Veel aanvallen de afgelopen dagen zijn niet beperkt tot Odido adressen. Het lijkt meer een soort zomeroffensief om (bijna) "alle" gelekte adressen weer eens te gebruiken.Th3Eagle schreef op dinsdag 4 augustus 2026 @ 13:08:
Wilde nazoeken of de phishing aanvallen de afgelopen dagen komen door de Odido hack. Zo te zien heb ik mijn antwoord.
Heel jammer ik heb 1 email adress "schoon" kunnen houden maar door de hack is dit einde verhaal.
Nog geen phishing gehad die lijken op Odido. Wel zogenaamde emails van mensen met bestanden of links.
Deze van gisteren (aan Odido adres) is wel wat vervelend:
Met een Base64 stuk en wat HTML erin waar vast een link in staat...Date: Mon, 03 Aug 2026 11:28:00 +0000
Subject: Zorgpremie 2027: deel uw mening, ontvang gratis pakket
From: Zilveren Kruis Ledenpanel <icor2018@unsrat.ac.id>
To: tmobile@<mijndomein>
Tekst (zonder opmaak etc):
Zilveren Kruis Ledenpanel
📣 De premies voor 2027 zijn zojuist bekendgemaakt
Uw zorgpremie verandert in 2027. Wij vragen wat u ervan vindt.
Nu de nieuwe premies bekend zijn, peilt Zilveren Kruis hoe leden hierover denken. Als dank voor uw 2 minuten — ongeacht uw antwoorden — ontvangt u een gratis gezondheidspakket thuisgestuurd.
<knip>
Geen kosten
Direct verzonden
Uw pakket bevat
✓ Bloeddrukmeter voor thuisgebruik
✓ EHBO-basisset
✓ Vitamine- & welzijnsgids op maat
✓ Persoonlijk gezondheidsrapport
Geef uw mening
Vrijblijvend · geen abonnement · geen verplichtingen
Peiling sluit zodra voldoende reacties zijn ontvangen
Dit is een onafhankelijke gezondheidsenquête. Deze actie is niet verbonden aan of goedgekeurd door Zilveren Kruis. Deelname is vrijwillig en garandeert geen ontvangst van een product. Aanvullende voorwaarden kunnen
van toepassing zijn.
Wilt u deze e-mails niet meer ontvangen? Schrijf u hier uit.
Unsubscribe
[ Voor 52% gewijzigd door DjoeC op 04-08-2026 13:40 ]
- areyouben
- Registratie: Oktober 2007
- Laatst online: 28-10 22:39
Vandaag de tweede poging waar mijn naam in is gebruikt. Dit keer van de 'SNS‘ bank, wel met ASN logo, dat ze nog geen mobiel nummer van me hebben. Helaas voor hen is mijn IBAN kennelijk niet gelekt en konden ze niet mijn echte bank als afzender gebruiken.


- Allard Pruim
- Registratie: Juli 2014
- Laatst online: 21:02
Hier precies hetzelfde. Dagenlang e-mails in mijn spambox. Gisteren alleen al een stuk of 20 verwijderd. Vandaag lijkt het enigszins nog mee te vallen.Louw Post schreef op vrijdag 31 juli 2026 @ 11:27:
Gister en vandaag een stuk of 20 mailtjes gekregen. Duidelijke spam ook.
Adressen waar het vandaan komt bevatten veel willekeurige letters. Mails ook allemaal hetzelfde als hierboven genoemd wordt (thuisbatterijen, energie, cjib, etc.). Worden door Outlook al in de spambox gegooid en gemarkeerd als niet geverifieerd.
Lijkt ook allemaal in korte periodes binnen te komen. Ik vraag me echt af wat het idee hierachter is. Als je iemand in een korte periode bestookt met phishing dan is de kans toch veel kleiner dat iemand hier in trapt?
Geeft me wel meer druk om wat meer vaart zet achter mijn overstap naar Proton met de SimpleLogin integratie voor specifieke adressen. Heb alleen iets van 500 accounts in m'n wachtwoordmanager waar ik dan stap voor stap maar even doorheen moet.
ZIlveren Kruis is er ook weer met de nieuwe zorgpremie En ik heb al ik weet niet hoeveel cadeaukaarten kunnen krijgen en ik weet niet hoeveel hoofdkunnen kunnen aanschaffen. Het blijft maar komen deze zomer op _alle_ gelekte adressen. Soms denk ik dat ze de hele haveibeenpwned lijst hebben gekopieerd.
En ik heb al ik weet niet hoeveel cadeaukaarten kunnen krijgen en ik weet niet hoeveel hoofdkunnen kunnen aanschaffen. Het blijft maar komen deze zomer op _alle_ gelekte adressen. Soms denk ik dat ze de hele haveibeenpwned lijst hebben gekopieerd.
- oddidohack
- Registratie: Augustus 2026
- Laatst online: 11-10 00:39
Sinds Oddido hack, heb ik mijn nummer veranderd omdat iemand uit Texas belde.
Dan veel spam op de gmail.
Dus heb deze spam gekregen.
Die is van ene hotmail en dan merdere berichten van mijzelf naar mijzelf.

Dan veel spam op de gmail.
Dus heb deze spam gekregen.
Die is van ene hotmail en dan merdere berichten van mijzelf naar mijzelf.

- WhiteSnake76
- Registratie: December 2010
- Laatst online: 18:41

Word echt helemaal gek van de Spam mail, krijg meer Spam mail dan normale mail nu.
Ik was net overgestapt naar een andere provider ten tijde van de hack na dat ik al zeker 25 jaar met alle overgangen mee ben gegaan, van Dutchtone, Orange, T-Mobile naar Odido, nooit ander abo genomen, maar nu vinden ze dat ik geen recht heb op Beveiligins software die ze gratis aanbieden aan hun abonnees omdat ik ben overgestapt.
Reden voor overstap was dat gebouw war de antenne op stond gesloopt werd, die van Vodafone en KPN netjes werden terug geplaatst, maar er geen nieuwe werd geplaatst van Odido, dus vrijwel geen berijk binnen, en hun maar vol houden dat er wel een antenne stond van hun, en dat het aan mijn (en dat van de buurman) toestel lag.
Mogelijk dien je je spamfilter te trainen. Ik heb die van mij iets strenger afgesteld (dan kun je alles met [SPAM] in titel al moven), en het spamfilter getrained. Liefst wil je dat op de MTA kant afstellen i.p.v. MUA. MUA kan ook, maar als je twee MUA gebruikt dan zul je beiden hetzelfde af moeten stellen. Ik weet niet welke MUA je gebruikt? Voor Thunderbird heb ik een aantal screenshots gepost hoe je dat af kunt stellen. Daarnaast kun je simpelweg spam als spam markeren en false positives als non-spam. Doe je enkel dat een paar keer, zit je ook al goed. Ik zie inmiddels niets meer, en de false positives die ik heel soms heb, zijn goed verklaarbaar, verdedigbaar, en eigenlijk onbelangrijk. Main culprit, de hoofdverdachte: je hebt zojuist weer ingelogd op de schoolapp van je kind. No shit Sherlock! En dat ook nog vanaf dezelfde smartphone met hetzelfde OS en vanaf hetzelfde IPv4. Hoe creëer ik security fatigue in 3..2.. Afijn.WhiteSnake76 schreef op zaterdag 22 augustus 2026 @ 13:48:
Word echt helemaal gek van de Spam mail, krijg meer Spam mail dan normale mail nu.
Ik was net overgestapt naar een andere provider ten tijde van de hack na dat ik al zeker 25 jaar met alle overgangen mee ben gegaan, van Dutchtone, Orange, T-Mobile naar Odido, nooit ander abo genomen, maar nu vinden ze dat ik geen recht heb op Beveiligins software die ze gratis aanbieden aan hun abonnees omdat ik ben overgestapt.
Reden voor overstap was dat gebouw war de antenne op stond gesloopt werd, die van Vodafone en KPN netjes werden terug geplaatst, maar er geen nieuwe werd geplaatst van Odido, dus vrijwel geen berijk binnen, en hun maar vol houden dat er wel een antenne stond van hun, en dat het aan mijn (en dat van de buurman) toestel lag.
"Nobody is very good at self-reflection, I'm afraid." -- Linus Torvalds. Kindprofielen zijn binnenkort weer beschikbaar.
- WhiteSnake76
- Registratie: December 2010
- Laatst online: 18:41
@Jerie
Hij filtert het meeste er wel uit naar de ongewenste mail map, maar het zijn er zo veel, soms wel 15 of meer op een extreme dag.
En dan ook nog rare telefoontjes, vaak geeft mijn telefoon al aan dat het een mogelijke spam belller is, maar soms ook niet.
Geluukig net nieuw rijbewijs en paspoort...
Trouwens, ik kreeg vandag een Spam voor 70% korting op horlages, alles wat ik moest doen was mijn paspoort gegevens achter laten, en ik kreeg 70% korting... moet je wel heel dom zijn om in te trappen, maar schijnbaar zijn er toch mensen die het doen.
- vrotogel
- Registratie: Oktober 2019
- Laatst online: 19:52
Ik heb sinds de hack al 124 phishing mails gehad op de buitgemaakte odido email adressen. Worden door mijn mailprovider wel gezien als spam maar het neemt de laatste weken echt fors toe. Ik bewaar ze als mogelijk bewijs in de claim. Verwacht er niks van maar wie weet.
- WhiteSnake76
- Registratie: December 2010
- Laatst online: 18:41
Nu ook binnen 2 uur 8 spam mailtjes, meeste over energie subsidie, zo genaamde efteling quiz (ben al 40 jaar niet in efteling geweest) mijn I-cloud is gehackt (heb ik helemaal niet), uw Creditcard gegevens zijn gehackt, om te veriferen moet ik mijn creditcard nummer en bevestigings code invoeren, allemaal van dat soort onzin.
Hoop dat slachtoffers straks na de rechtzaak een flinke vergoeding krijgen, want dit is echt niet grapig meer, helemaal als je al weg bent gegaan bij Odido voor de hack.
Hoop dat slachtoffers straks na de rechtzaak een flinke vergoeding krijgen, want dit is echt niet grapig meer, helemaal als je al weg bent gegaan bij Odido voor de hack.
Huh? Weg gaan bij Odido heeft echt geen effect op het aantal spammailtjes dat je krijgt en nog gaat krijgen. Het lekken wordt daarmee niet ongedaan gemaakt en Odido heeft met de spam verder niks te maken. Wel kan het ertoe leiden dat je in de toekomst meer spam gaat krijgen nadat je nieuwe provider ook een lek krijgt want die kans is ook zeker niet nul.WhiteSnake76 schreef op dinsdag 25 augustus 2026 @ 14:47:
want dit is echt niet grapig meer, helemaal als je al weg bent gegaan bij Odido voor de hack.
Het lijkt mij dan ook geen goede reden om weg te gaan vanwege het lekken. Hooguit vanwege de uiterst "zwakke" mea-culpa en verdere communicatie vanuit Odido.
- ernstoud
- Registratie: Januari 2015
- Laatst online: 20:32
Oh, ik heb iets van tien e-mail adressen en ontvang soms honderden spam berichten per dag. Er zijn echt belangrijker dingen in de wereld dan je daar druk om te maken.WhiteSnake76 schreef op dinsdag 25 augustus 2026 @ 14:47:
Nu ook binnen 2 uur 8 spam mailtjes, meeste over energie subsidie, zo genaamde efteling quiz (ben al 40 jaar niet in efteling geweest) mijn I-cloud is gehackt (heb ik helemaal niet), uw Creditcard gegevens zijn gehackt, om te veriferen moet ik mijn creditcard nummer en bevestigings code invoeren, allemaal van dat soort onzin.
Hoop dat slachtoffers straks na de rechtzaak een flinke vergoeding krijgen, want dit is echt niet grapig meer, helemaal als je al weg bent gegaan bij Odido voor de hack.

Lastig. Zeker. Maar onbelangrijk.
- WhiteSnake76
- Registratie: December 2010
- Laatst online: 18:41
Ik heb alleen maar Spam op één e-mail adres, daarvoor eigenlijk vrijwel nooit, en vind het behoorlijk vervelend, gelukkig komen er maar weinig door het spam filter, maar nu zit mijn ongewenste e-mail box ook steeds vol, als er wel per ongeluk een serieus mailtje in komt klik ik hem waarschijnlijk zonder te kijken weg.ernstoud schreef op dinsdag 25 augustus 2026 @ 17:40:
[...]
Oh, ik heb iets van tien e-mail adressen en ontvang soms honderden spam berichten per dag. Er zijn echt belangrijker dingen in de wereld dan je daar druk om te maken.
[Afbeelding]
Lastig. Zeker. Maar onbelangrijk.
Ik weet ook wel dat er ergere dingen in het leven zijn om je druk over te maken, maar irritant is het wel, helemaal omdat ze dus ook mijn ID gegevens, bankrekening numer, telefoon nummer vast en mobiel etc, etc, te pakken hebben, niet alleen maar e-mail
Heb al een keer een belletje gehad op mijn vaste telefoon (nooit t-mobile/odido vast gehad, maar schijnbaar wel ooit opgegeven aan t-mobile) wat wel heel erg overtuigend was van de "bank" omdat ze dus alles wisten, geboorte datum, vast telefoon nummer, bank en bankrekening nummer, etc. dat jaagt je toch wel even in de stres, zeker omdat het op je vaste telefoon is, en trapte niet in het overmaken naar een veilige rekening praatje, je eigen bank kan altijd een transactie stoppen.
Is er eigenlijk een manier om buitenlandse nummers te blokkeren via Odido? Of alleende optie om je telefoonservices uit te zetten, als je zelf in het buitenland zit? Daarnet ook weer gebeld door een spaans nummer.
[ Voor 12% gewijzigd door Merik op 26-08-2026 11:07 ]
Ignorance is bliss
- WhiteSnake76
- Registratie: December 2010
- Laatst online: 18:41
Ik kan gen buitenlandse nummers blokkeren omdat mijn vriendin in het buitenland woont, net als één van mijn beste vrienden, en ik ook nog kennisen in het buitenland heb waar ik regelmatig contact mee heb.Merik schreef op woensdag 26 augustus 2026 @ 11:07:
Is er eigenlijk een manier om buitenlandse nummers te blokkeren via Odido? Of alleende optie om je telefoonservices uit te zetten, als je zelf in het buitenland zit? Daarnet ook weer gebeld door een spaans nummer.
[ Voor 13% gewijzigd door WhiteSnake76 op 26-08-2026 11:14 ]
Nee maar bij e-mail heb je ook domein-filtering, mijn eerste gedachte was is er niet iets vergelijkbaars is met telefoonnummers en blocklist maar kan zijn dat er iets op providerniveau is wat i.i.g. een deel van de mensen (inc. mezelf) helpt.. N.a.v. de reactie van @oddidohack , telefoonnummer moeten veranderen is ook waardeloos.WhiteSnake76 schreef op woensdag 26 augustus 2026 @ 11:12:
[...]
Ik kan gen buitenlandse nummers blokkeren omdat mijn vriendin in het buitenland woont, net als één van mijn beste vrienden, en ik ook nog kennisen in het buitenland heb waar ik regelmatig contact mee heb.
Ignorance is bliss

Nadat ik meerdere keren per dag lastig werd gevallen over de bekende PayPal scams, zojuist gratis een nieuw nummer kunnen aanvragen via de Odido klantenservice.  Hopelijk blijft het nu weer stil..
When daytrading, you can earn 2000% of your money, but you can only lose 100%. Do the math..
- WhiteSnake76
- Registratie: December 2010
- Laatst online: 18:41
Dat is allemaal leuk voor hun eigen klanten, maar klanten die voor de Hack zijn overgestapt zijn ook slachtoffer, maar daar doen ze helemaal 0,0 voor, als ze dat voor mijn Vaste (ook via hun gelekt) en mijn Mobile Nummer ook zouden vergoeden, en me ook 2 jaar gratis beveiligings software zou krijgen na dat ik net voor de hack ben overgstapt inplaats van dood leuk door de telefoon te zeggen dat het alleen voor huidige klanten is... door hun schuld krijg ik nu zowel op mijn vaste als mobiele telefoon bijna dagelijks scam telefoontjes, en heb ik meer mail in mijn SpamBox dan in mijn normale InBox...BTFD schreef op dinsdag 8 september 2026 @ 14:52:
Nadat ik meerdere keren per dag lastig werd gevallen over de bekende PayPal scams, zojuist gratis een nieuw nummer kunnen aanvragen via de Odido klantenservice.
Helemaal niet grappig als je daardoor wel een belangrijk legitiem mailtje weg klikt wat per ongeluk in de SpamBox terecht kwam, of als midden in de nacht je telefoon gaat met een buitenlands nummer, of fake nederlands nummer.
- Wim1147
- Registratie: April 2023
- Laatst online: 30-09 17:43
Krijg ook met grote regelmaat spam berichten en phishing berichten en het heeft meer dan waarschijnlijk te maken met het datalek bij Odido. Een deel van deze berichten stuur ik ook ( als bijlage) door naar het daarvoor bestemde emailadres bij de Fraudehelpdesk. Wat mij opvalt is hoe weinig er eigenlijk gedaan wordt met deze meldingen. Het overgrote deel van de gemelde spam berichten en phishing berichten wordt niet op het overzicht op de website van de Fraudehelpdesk gepubliceerd.
- Wim1147
- Registratie: April 2023
- Laatst online: 30-09 17:43
In de afgelopen weken veel berichten van de zogenaamde 'ANWB' en veel onzin over thuisbatterijen. Verder heel veel onzinberichten over aanmaningen. Die spamberichten over zogenaamde aanmaningen hebben voor veel Nederlanders inmiddels gevolgen. Volgens dit bericht categoriseren velen echte aanmaningen vaak ten onterechte als spam en gooien ze ook die weg.
- WhiteSnake76
- Registratie: December 2010
- Laatst online: 18:41
Ik krijg die ook, en veel van Icloud account etc die ik niet heb, nu ook van zogenaamt de AH, word er echt moe van, je klikt zo per ongeluk een echt mailtje weg.Wim1147 schreef op zondag 27 september 2026 @ 20:48:
In de afgelopen weken veel berichten van de zogenaamde 'ANWB' en veel onzin over thuisbatterijen. Verder heel veel onzinberichten over aanmaningen. Die spamberichten over zogenaamde aanmaningen hebben voor veel Nederlanders inmiddels gevolgen. Volgens dit bericht categoriseren velen echte aanmaningen vaak ten onterechte als spam en gooien ze ook die weg.
- Wim1147
- Registratie: April 2023
- Laatst online: 30-09 17:43
Nog steeds veel spamonzin in de inbox. Inmiddels wordt het allemaal een graad erger en wordt er best wel veel ingebeld door onbekende telefoonnummers. Gezien de manier waarop ik omga met mijn telefoonnummer(s) kan het bijna niet anders dan dat het iets te maken heeft met het datalek bij Odido.
Ook hier deze week voor het eerst op 2 nummers meteen maar 3x gebeld. 2x Nationale Politie en 1x "Uw Bank". En 1 telefoonnummer wordt nooit met iemand gedeeld.... Opgehangen en meteen maar geblokkeerd en als spam/scam gemeld (Android functie). Hopelijk doet Google er iets mee en vanaf nu ook maar alert blijven op "Hallo Pap" berichten.Wim1147 schreef op woensdag 30 september 2026 @ 17:14:
Nog steeds veel spamonzin in de inbox. Inmiddels wordt het allemaal een graad erger en wordt er best wel veel ingebeld door onbekende telefoonnummers. Gezien de manier waarop ik omga met mijn telefoonnummer(s) kan het bijna niet anders dan dat het iets te maken heeft met het datalek bij Odido.
- AW_Bos
- Registratie: April 2002
- Laatst online: 16:51
Nostalgicus 🕰

Ja, die spam wordt echt kneiterirritant. Zelfs KPN die zich goed leek te kunnen weren, heeft er soms moeite mee.Wim1147 schreef op woensdag 30 september 2026 @ 17:14:
Nog steeds veel spamonzin in de inbox. Inmiddels wordt het allemaal een graad erger ......
Ik heb niet het idee dat het enkel vanuit het Odido-lek komt, omdat ik ze ook op e-mailadressen krijg die totaal niks met Odido te maken hebben, maar uit meerdere bronnen. Ik heb momenteel al tiental spamfilter-woorden ingesteld, en de meeste shit komt allemaal vanuit de Google-mailservers. Ik vermoed gecompromitteerde accounts van voornamelijk organisaties die Google Workspace gebruiken. Dus op e-mailadressen valt niet te filteren. En alles is natuurlijk legitiem met SPF/DMARC en DKIM, dus het meeste wordt gewoon doorgelaten...
Het is echt de inhoud waar je op moet filteren, maar constant blijft die veranderen.

ANWB, Albert Heijn, Bol.com (ja, met .com er nog achter), zonnepanelen, saldering, isolatie, thuisbatterijen, verfspecialisten en natuurlijk de reeks met scam van diverse pakketdiensten. Ik kreeg vandaag nog een trieste nepmail van 'DPD' in de vorm van een soort computer terminal die mij mailde over een pakket met ontbrekende adresgegevens.
Die spam is gewoon triest! En je kan je er lastig tegen wapenen. En wat willen ze toch bereiken met 100 keer dezelfde onzinmail?
Dit voelt meer als een Ddos-attack in een mailbox, met de hoop dat je legitieme mails over het hoofd zal zien.
[ Voor 5% gewijzigd door AW_Bos op 14-10-2026 11:22 ]
"Je kan met alle ziel en zaligheid ergens aan werken, maar soms is de uitkomst een zaal vol zieligheid." - Ariën
In jouw geval kun je toch filteren op de "To:" of "any recipient" header? Dat is hoe ik het momenteel doe. De scams naar Odido adressen is heftiger dan de spam naar de andere gelekte adressen. Overigens, ik filter lokaal met Mailwasher Plus, alle provider filters horen uit te staan.....AW_Bos schreef op woensdag 14 oktober 2026 @ 11:18:
[...]
Ja, die spam wordt echt kneiterirritant. Zelfs KPN die zich goed leek te kunnen weren, heeft er soms moeite mee.
Ik heb niet het idee dat het enkel vanuit het Odido-lek komt, omdat ik ze ook op e-mailadressen krijg die totaal niks met Odido te maken hebben, maar uit meerdere bronnen. Ik heb momenteel al tiental spamfilter-woorden ingesteld, en de meeste shit komt allemaal vanuit de Google-mailservers. Ik vermoed gecompromitteerde accounts van voornamelijk organisaties die Google Workspace gebruiken. Dus op e-mailadressen valt niet te filteren. En alles is natuurlijk legitiem met SPF/DMARC en DKIM, dus het meeste wordt gewoon doorgelaten...
Het is echt de inhoud waar je op moet filteren, maar constant blijft die veranderen.
ANWB, Albert Heijn, Bol.com (ja, met .com er nog achter), zonnepanelen, saldering, isolatie, thuisbatterijen, verfspecialisten en natuurlijk de reeks met scam van diverse pakketdiensten. Ik kreeg vandaag nog een trieste nepmail van 'DPD' in de vorm van een soort computer terminal die mij mailde over een pakket met ontbrekende adresgegevens.
Die spam is gewoon triest! En je kan je er lastig tegen wapenen. En wat willen ze toch bereiken met 100 keer dezelfde onzinmail?
Dit voelt meer als een Ddos-attack in een mailbox, met de hoop dat je legitieme mails over het hoofd zal zien.
Erg herkenbaar. Ik kreeg laatst ook een mail, zogenaamd van mijn eigen mailadres als je snel kijkt, met daarin de tekst dat iemand mijn devices gehackt had en overal toegang tot had. Zogenaamd allemaal smerige dingen had gezien die het daglicht niet kunnen verdragen. Ik had 50 uur om cryptomunten over te maken anders zouden al mijn contacten die vunzigheid krijgen... Natuurlijk totale BS en ik weet wel beter want het was gewoon spam. Maar wat mij wel opvalt is dat de kwaliteit van de mailtjes de afgelopen tijd wel omhoog gaat. In die zin dat ik verwacht dat er echt wel mensen zullen zijn die erin trappen.Wim1147 schreef op zondag 27 september 2026 @ 20:48:
In de afgelopen weken veel berichten van de zogenaamde 'ANWB' en veel onzin over thuisbatterijen. Verder heel veel onzinberichten over aanmaningen. Die spamberichten over zogenaamde aanmaningen hebben voor veel Nederlanders inmiddels gevolgen. Volgens dit bericht categoriseren velen echte aanmaningen vaak ten onterechte als spam en gooien ze ook die weg.
- AW_Bos
- Registratie: April 2002
- Laatst online: 16:51
Nostalgicus 🕰
Elke dag worden er nieuwe e-mailadressen misbruikt voor spam. Dit is dweilen met de kraan open.DjoeC schreef op woensdag 14 oktober 2026 @ 11:56:
[...]
In jouw geval kun je toch filteren op de "To:" of "any recipient" header? Dat is hoe ik het momenteel doe.
Dat is wel ideaal, maar je hebt er uiteindelijk niks aan als je ook je e-mailbox op je telefoon en tablet leest. Misschien moet ik eens kijken naar Rspamd i.p.v. Spamassassin.De scams naar Odido adressen is heftiger dan de spam naar de andere gelekte adressen. Overigens, ik filter lokaal met Mailwasher Plus, alle provider filters horen uit te staan.....
"Je kan met alle ziel en zaligheid ergens aan werken, maar soms is de uitkomst een zaal vol zieligheid." - Ariën
- Chatslet
- Registratie: Februari 2001
- Laatst online: 22-10 13:52
Hier hetzelfde probleem. Eigen domein, alles achter Proxmox mail gateway dus lijkt me een vrij goede spamfilter. Ging enige tijd redelijk maar nu begint het weer uit de hand te lopen. Er komen er 10 tot 20 per dag door. Energieloket, batterij loket, energie opslag loket, ANWB onzin, nep enquêtes en meer van dat.
Heeft iemand al een werkbare oplossing? Filter op de een of andere manier trainen oid?
Heeft iemand al een werkbare oplossing? Filter op de een of andere manier trainen oid?
- AW_Bos
- Registratie: April 2002
- Laatst online: 16:51
Nostalgicus 🕰
Zijn er mensen die een eigen mailserver draaien? En zo ja, wat zijn jullie opgeworpen barrières?
Zou Rspamd beter zijn dan Spamassissin?
Zou Rspamd beter zijn dan Spamassissin?
"Je kan met alle ziel en zaligheid ergens aan werken, maar soms is de uitkomst een zaal vol zieligheid." - Ariën
- Chatslet
- Registratie: Februari 2001
- Laatst online: 22-10 13:52
@AW_Bos Ja ik dus via een Freedom Internet lijn. Ik gebruik Univention UCS als mailserver met Proxmox Mail Gateway als spam filter appliance. Dat is ongeveer zo zwaar als je het kunt maken voor een thuis server. Het werkt over het algemeen zeer goed maar er zijn dus perioden dat die hardnekkige Odido troep er doorheen komt. RspamD kan eventueel als custom check zie ik net maar ik heb daar zelf inhoudelijk nog niet naar gekeken. Wel het overwegen waard ondertussen.

Helaas was ook een niet alias emailadres van mij gelekt, maar de hoeveelheid spam die door Outlook wordt doorgelaten is significant meer dan wat er bij Proton binnenkomt. In mijn geval nu zelfs al meer dan 1/15. Lijkt alsof ze bij Proton wel een patroon zien in de identieke mails en die tegenhouden.
Je kunt natuurlijk altijd alleen een pop3/imap zelf hosten en uitgaand smtp via je (domein) provider.AW_Bos schreef op woensdag 14 oktober 2026 @ 15:25:
Zijn er mensen die een eigen mailserver draaien? En zo ja, wat zijn jullie opgeworpen barrières?
Zou Rspamd beter zijn dan Spamassissin?
- AW_Bos
- Registratie: April 2002
- Laatst online: 16:51
Nostalgicus 🕰
Dat doe ik ook met DirectAdmin. Maar ik ben benieuwd of er mensen ervaringen hebben met Rspamd, of misschien met Spammassin effectieve truukjes hebben uitgehaald...DjoeC schreef op woensdag 14 oktober 2026 @ 17:20:
[...]
Je kunt natuurlijk altijd alleen een pop3/imap zelf hosten en uitgaand smtp via je (domein) provider.
"Je kan met alle ziel en zaligheid ergens aan werken, maar soms is de uitkomst een zaal vol zieligheid." - Ariën

Ja, sinds euh..AW_Bos schreef op woensdag 14 oktober 2026 @ 15:25:
Zijn er mensen die een eigen mailserver draaien? En zo ja, wat zijn jullie opgeworpen barrières?
Zou Rspamd beter zijn dan Spamassissin?
Creation Date: 1998-09-09
Mijn spam barriers zijn het normale stel. greylisting, zen-spamhaus, een paar custom bl's (vooral land-gebaseerd) en spamassassin. Die laatste doet iedere nacht 'Inbox' als ham en 'Inbox/SPAM' als spam trainen, en ik gooi nooit spam weg, het gaat altijd naar Inbox/SPAM. Daar wordt het wel gewist maar na 60 dagen. Dus, ANWB en McAffee komen vanzelf in de filtertermen. Nieuwe spam-termen zie ik drie, vier, vijf dagen lang en dan draait Thomas Bayes ze de nek om.
Maar: spam filteren is een probleem. Altijd. Voor iedereen.
I don't like facts. They have a liberal bias.
Ik kan hier bayes trainen tot ik een ons weeg, die rotzooi scoort gewoon niet genoeg om geflagt te worden met de standaard instellingen. Ik ben er eerlijk gezegd huiverig voor om die scores gewoon domweg op te hogen.
Nu deze in gebruik:
De spam wordt verstuurd via Google (met passed SPF, DKIM en DMARC), die doen helemaal 0,0 met abuse afhandeling lijkt het.
Nu deze in gebruik:
code:
De spam die doorkomt heeft eigenlijk altijd wel een hit in DCC, Razor of Pyzor en scoort hier gewoon 99.9% op Bayes.1
2
3
| meta BAYES_NET_COMBINATION (BAYES_999 && (PYZOR_CHECK || DCC_CHECK || RAZOR2_CHECK)) describe BAYES_NET_COMBINATION High Bayes probability combined with network spam hits score BAYES_NET_COMBINATION 3.0 |
De spam wordt verstuurd via Google (met passed SPF, DKIM en DMARC), die doen helemaal 0,0 met abuse afhandeling lijkt het.
- Chatslet
- Registratie: Februari 2001
- Laatst online: 22-10 13:52
Waarschijnlijk omdat Google zo door de ip reputation en whitelists rolt.
Let op:
Wat hoort hier wel:
Wat hoort hier wel:
- Spam berichten
- Phishing berichten
- Vreemde / gekke telefoontjes
- Vreemde / gekke post
- Gevolgen van de bovenstaande zaken.
- Nieuws/informatie betreft het lek te delen en te bespreken.
- Discussie over het lek in Salesforce, de manier waarop het tot stand is gekomen.
- De juridische kant, waar heb je recht op?
- Het effect van het lek op het bedrijf Odido.
- Dat mag allemaal in het algemene topic: Odido waarschuwt voor datalek (cyberaanval/hack)